


Schlagwort: Linux
-
Gefälschte Arch-Linux-Pakete, die sich als beliebte Tools zur Softwareverwaltung ausgaben, tauchten im Arch User Repository (AUR) auf und lösten eine Untersuchung innerhalb der Community aus. Die Pakete kombinierten legitimen Code mit schädlichen Installationsskripten, die aus der Ferne abgerufenen Code mit Root-Rechten ausführten. Die Kampagne wurde am 13. Oktober entdeckt. Anschließend entfernte das AUR-Team die schädlichen…
-
CISA hat davor gewarnt, dass Angreifer drei Schwachstellen im Linux-Kernel aktiv ausnutzen, darunter eine kritische Schwachstelle. Die Behörde wies US-Bundesorganisationen an, betroffene Systeme zu patchen und forensische Überprüfungen durchzuführen. CISA nimmt drei Schwachstellen in Liste ausgenutzter Sicherheitslücken auf Die US-amerikanische Cybersecurity and Infrastructure Security Agency nahm die drei Schwachstellen in ihren Known Exploited Vulnerabilities-Katalog auf.…
-

Tails hat ein Notfall-Update veröffentlicht, um eine kritische Schwachstelle im Linux-Kernel zu beheben, die es einer bösartigen Website ermöglichen könnte, die Kontrolle über das System eines Nutzers zu übernehmen und dessen Identität offenzulegen. Das auf Datenschutz ausgerichtete Betriebssystem fordert Nutzer auf, umgehend auf Tails 7.10.1 zu aktualisieren. Frühere Versionen sind weiterhin anfällig für CVE-2026-64560, eine…
-
Der Arch-Linux-Mitwirkende Robin Candau hat angekündigt, dass die Übernahme von AUR-Paketen vorübergehend deaktiviert wurde, während das Projekt die aktuelle Situation untersucht. Die Maßnahme betrifft verwaiste AUR-Pakete, die normalerweise von anderen Betreuern übernommen werden können. Angreifer können diesen Prozess ausnutzen, indem sie verlassene Pakete übernehmen und späteren Versionen Schadcode hinzufügen. Nutzer werden aufgefordert, verdächtige Paketübernahmen oder…
-
Sicherheitsforscher haben eine neun Jahre alte Schwachstelle im Linux-Kernel offengelegt, die es lokalen Angreifern ermöglicht, geschützte Dateien zu überschreiben und Root-Rechte zu erlangen. Die Schwachstelle, die als CVE-2026-64600 geführt wird und den Namen RefluXFS trägt, betrifft das XFS-Dateisystem, wenn die Reflink-Unterstützung aktiviert ist. Entdeckt und gemeldet wurde sie von der Qualys Threat Research Unit. Die…
-
Ein neuer Linux-Kernel-Patch, der eine gefährliche Schwachstelle zur Rechteausweitung beheben sollte, hat Berichten zufolge stattdessen die Voraussetzungen für eine weitere kritische Sicherheitslücke geschaffen. Sicherheitsforscher warnten davor, dass der neue Exploit mit dem Namen Fragnesia kurz nach der Veröffentlichung eines Patches für die zuvor bekannt gewordene Dirty- Frag-Schwachstelle auftauchte. Laut den Forschern betrifft das Problem Linux-Kernel-Versionen…
-
Neue Linux-Kernel-Exploits sorgen für große Besorgnis bei Cloud-Anbietern und Sicherheitsteams, nachdem Forscher zwei kritische Techniken zur Rechteausweitung offengelegt haben, die große Linux-Distributionen betreffen. Die Schwachstellen könnten Angreifern mit begrenztem Systemzugriff ermöglichen, innerhalb weniger Sekunden vollständige Root-Rechte zu erlangen. Forscher warnten davor, dass Cloud-Infrastrukturen, Kubernetes-Umgebungen und containerisierte Workloads besonders gefährdet sind, da Angreifer diese Systeme häufig…
-
Die Quasar-Linux-Malwarekampagne sorgt für erhebliche Besorgnis in der Cybersicherheitsbranche, nachdem Forscher eine versteckte Linux-Bedrohung entdeckt haben, die gezielt Softwareentwickler und DevOps-Umgebungen angreift. Die Malware kombiniert Backdoor-Zugriff, Diebstahl von Zugangsdaten und Rootkit-Funktionalität, wodurch Angreifer dauerhaft Kontrolle über kompromittierte Systeme behalten können. Forscher erklären, dass sich die Operation stark auf Entwicklungsinfrastrukturen konzentriert, die mit Cloud-Diensten, Quellcode-Repositories und…
-
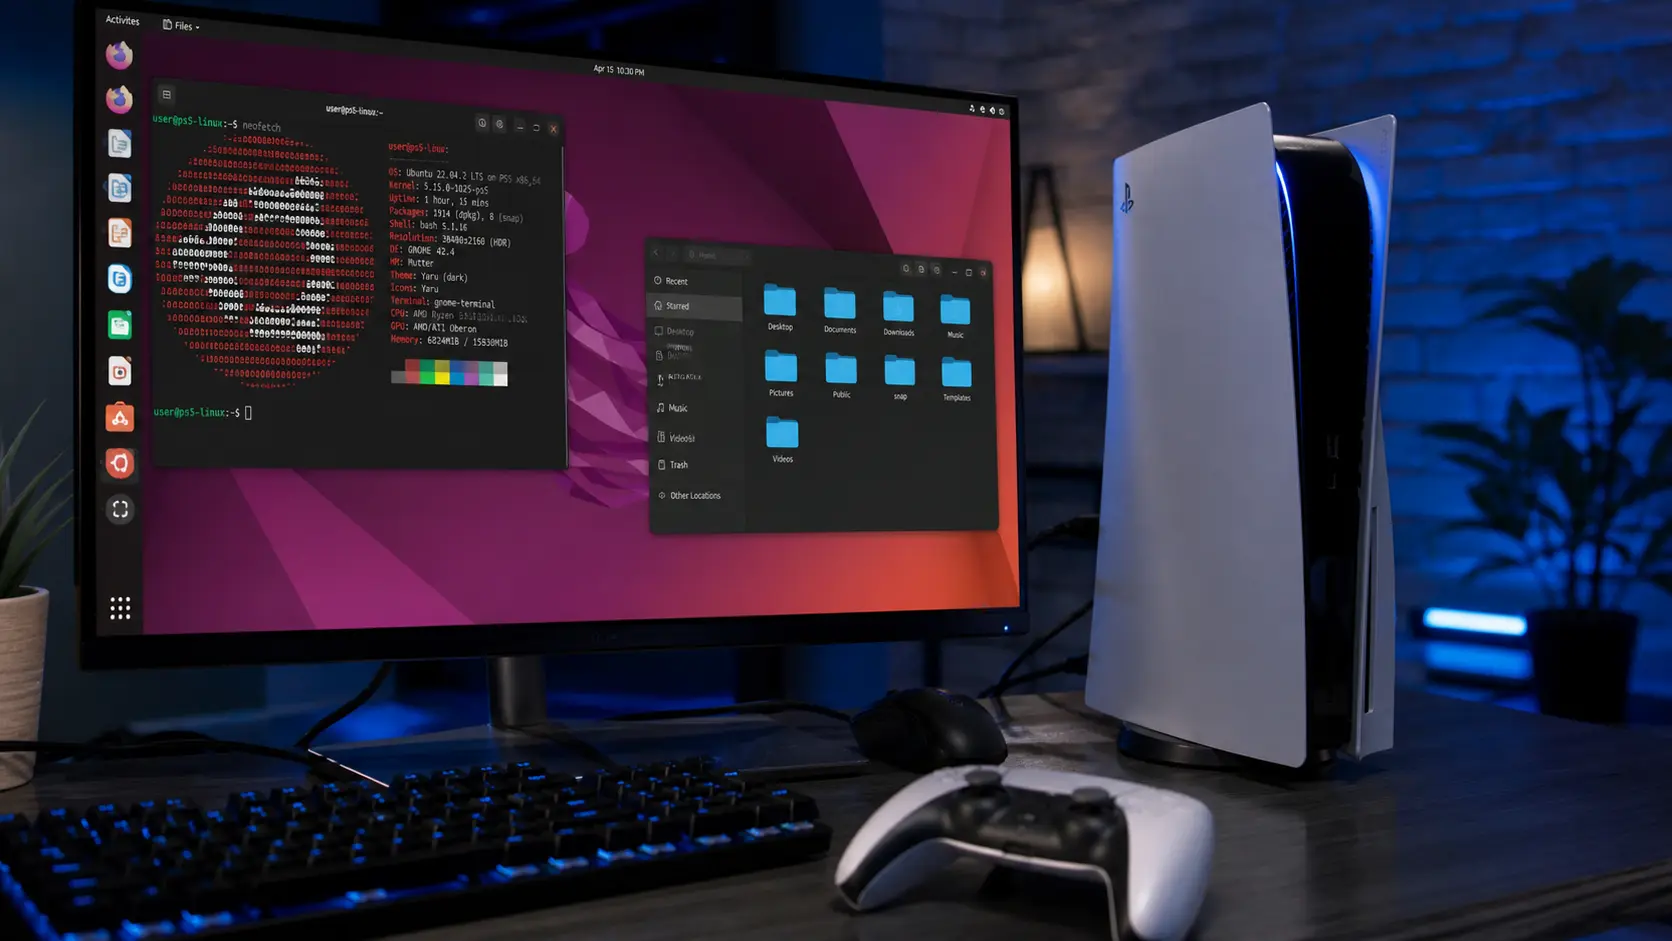
Ein neuer PS5-Linux-Hack verschafft Nutzern Zugriff auf Funktionen weit über das ursprüngliche Design der Konsole hinaus. Durch die Ausnutzung einer bekannten Schwachstelle kann das System Linux starten und wie eine vollständige Desktop-Umgebung funktionieren. So funktioniert der Exploit Der PS5-Linux-Hack basiert auf einer zuvor gepatchten Schwachstelle, die vom Sicherheitsforscher Andy Nguyen entdeckt wurde. Ein öffentlich verfügbarer…
-
Eine kritische Schwachstelle im Linux-Kernel ermöglicht es nicht privilegierten Nutzern, mit minimalem Aufwand Root-Zugriff zu erlangen. Dadurch entsteht ein erhebliches Risiko für weit verbreitete Systeme. Schwachstelle betrifft Systeme über mehrere Jahre Die Sicherheitslücke betrifft Linux-Kernel-Versionen aus mehreren Jahren. Daher sind viele Umgebungen weiterhin gefährdet, wenn keine schnellen Updates erfolgen. Da das Problem nicht an eine…