


Kategorie: Kryptowährungen
-
Der Sicherheitsvorfall beim Housing Ombudsman hat das Fallmanagementsystem der Aufsichtsorganisation beeinträchtigt. Dadurch können Bewohner derzeit keine neuen Beschwerden über das übliche Onlineverfahren einreichen. Die Organisation gab den IT-Vorfall bei einem externen Dienstleister am 13. Oktober bekannt und erklärte, dass sie den Vorfall gemeinsam mit dem Anbieter untersuche. Obwohl der Vorfall inzwischen eingedämmt wurde, bleiben Fragen…
-
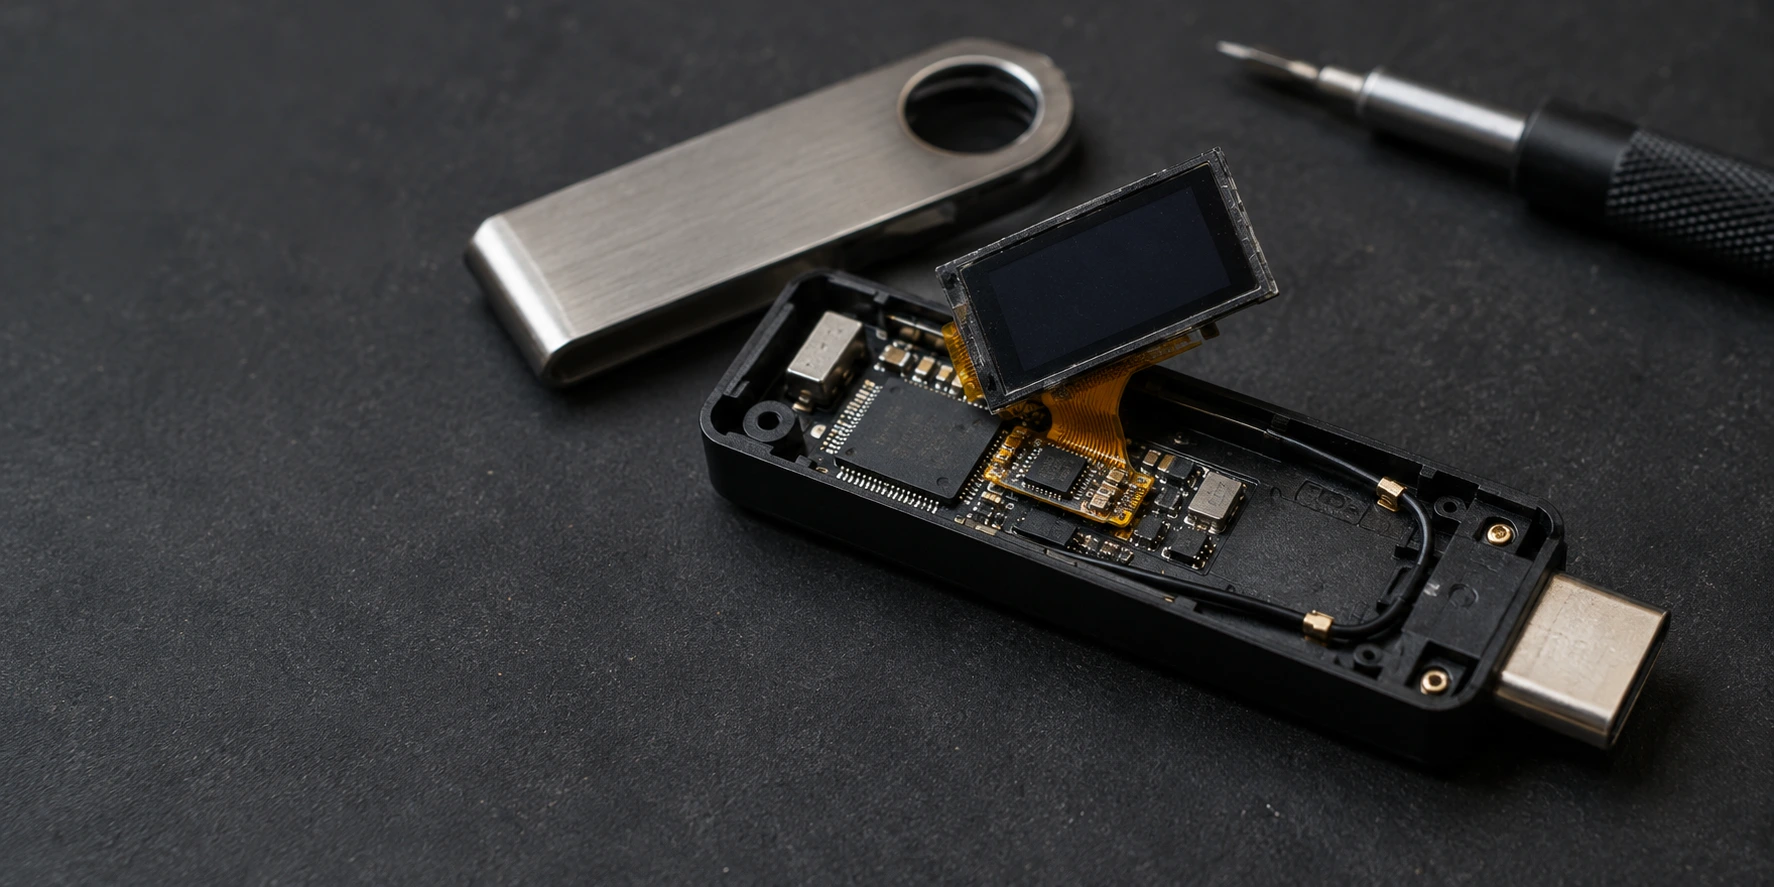
Ledger hat bestätigt, dass ein unautorisiertes Hardware-Implantat in einem Ledger-Gerät vorhanden war, das mit gemeldeten Kryptowährungsdiebstählen in Verbindung steht. Die Untersuchung konzentriert sich auf Wallets, die über CryptoBilis verkauft wurden, einen in Malaysia ansässigen Wiederverkäufer, der in Südostasien tätig ist. Nach Angaben von Ledger betrafen sämtliche während der Untersuchung eingegangenen Meldungen über unerwartete Abflüsse von…
-
Ein Brite wurde wegen SIM-Swapping-Betrugs im Zusammenhang mit Kryptowährungsdiebstählen im Gesamtwert von fast 200.000 Pfund, umgerechnet etwa 265.000 US-Dollar, zu zweieinhalb Jahren Haft verurteilt. Nach Angaben der Polizei verwendete er seinen Anteil an der Beute, um Luxusurlaube und teure Anschaffungen zu finanzieren. Ajay Shinjin, 25, auch bekannt als AJ Marley Cruz, bekannte sich am 28.…
-
Der kanadische Cybersicherheitsmanager Edward Dubrovsky muss sich nach seiner Festnahme in Pennsylvania wegen Verschwörung und Erpressungsdelikten verantworten. Berichte haben die Festnahme von Edward Dubrovsky mit den ShinyHunters-Ermittlungen in Verbindung gebracht, obwohl das FBI diesen Zusammenhang bislang nicht öffentlich bestätigt hat. Dubrovsky, 54, hatte leitende Positionen in Unternehmen inne, die Organisationen bei der Bewältigung von Ransomware-Angriffen…
-
Microsoft hat sein offizielles X-Konto gesichert, nachdem Angreifer es genutzt hatten, um einen nicht autorisierten Kryptowährungs-Token zu bewerben, der mit der Clippy-Figur des Unternehmens in Verbindung gebracht wurde. Der Microsoft X-Hack betraf ein Konto mit mehr als 13 Millionen Followern und verschaffte der Werbung damit ein großes potenzielles Publikum. Das Unternehmen bestätigte, dass sich jemand…
-
Die mit dem russischen Staat in Verbindung gebrachte Hackergruppe Star Blizzard hat eine Verbreitungsmethode eingeführt, die einen größeren Teil des Malware-Installationsprozesses automatisiert. Microsoft-Forscher geben an, dass RedFlick-Malware-Angriffe irreführende Dateianhänge nutzen, um die CosmicPulse-Backdoor der Gruppe zu installieren. Die Methode ist weiterhin auf Phishing und darauf angewiesen, dass ein Opfer eine schädliche Datei öffnet. Sie erfordert…
-
Ein vietnamesischer Staatsangehöriger muss sich wegen Geldwäsche im Zusammenhang mit einem mutmaßlichen Krypto-Investitionsbetrug verantworten, der ein Opfer rund 16 Millionen Dollar kostete. Die Staatsanwaltschaft erklärt, dass Kryptowährungstransfers die Verluste des Opfers mit Wallets verbinden, die von dem 37-jährigen Trung Nguyen Van kontrolliert werden. Behörden nehmen Verdächtigen am Flughafen von Los Angeles fest Van reiste am…
-
Bitget Bitcoin-Auszahlungen wurden nach einem Cyberangriff wieder aufgenommen, bei dem 387,5 Millionen US-Dollar von der Kryptobörse gestohlen wurden. Das Unternehmen gibt an, die ausgenutzte Schwachstelle behoben zu haben, und plant, Auszahlungen für andere Vermögenswerte schrittweise wiederherzustellen. Bitget schreibt den Angriff mutmaßlichen nordkoreanischen Hackern zu. Diese Zuordnung beruht jedoch auf der Analyse des Unternehmens und nicht…
-
Eine neue Kampagne mit MacSync-Malware nutzt laut Forschern von Kaspersky öffentliche iCloud-Kalenderereignisse als Teil ihrer Infektionskette. In einer Ereignisbeschreibung versteckte Befehle weisen einen Downloader an, weitere schädliche Komponenten aus iCloud abzurufen. Kalenderereignis versteckt Download-Befehle MacSync zielt mit irreführenden Downloads und Social Engineering auf macOS-Nutzer ab. Forscher haben beobachtet, dass die Malware als kostenlose oder gecrackte…
-
CISA hat davor gewarnt, dass Hacker aktiv eine GitLab-Schwachstelle mit maximalem Schweregrad ausnutzen. Die Schwachstelle ermöglicht es nicht authentifizierten Angreifern, Zugangsdaten, Geheimnisse und andere sensible Dateien von anfälligen Servern auszulesen. Das als CVE-2026-85706 verfolgte Sicherheitsproblem betrifft GitLab Community Edition und Enterprise Edition. Administratoren sollten die verfügbaren Updates sofort installieren und ihre Protokolle auf Anzeichen einer…