


Kategori: Kryptovalutaer
-
Sikkerhedshændelsen hos Housing Ombudsman har forstyrret tilsynsorganets sagsbehandlingssystem, hvilket forhindrer beboere i at indsende nye klager gennem den sædvanlige onlineproces. Organisationen offentliggjorde IT-hændelsen hos en ekstern leverandør den 13. oktober og oplyste, at den undersøgte sagen sammen med leverandøren. Selvom hændelsen er blevet inddæmmet, er der fortsat spørgsmål om, i hvilket omfang data kan være…
-
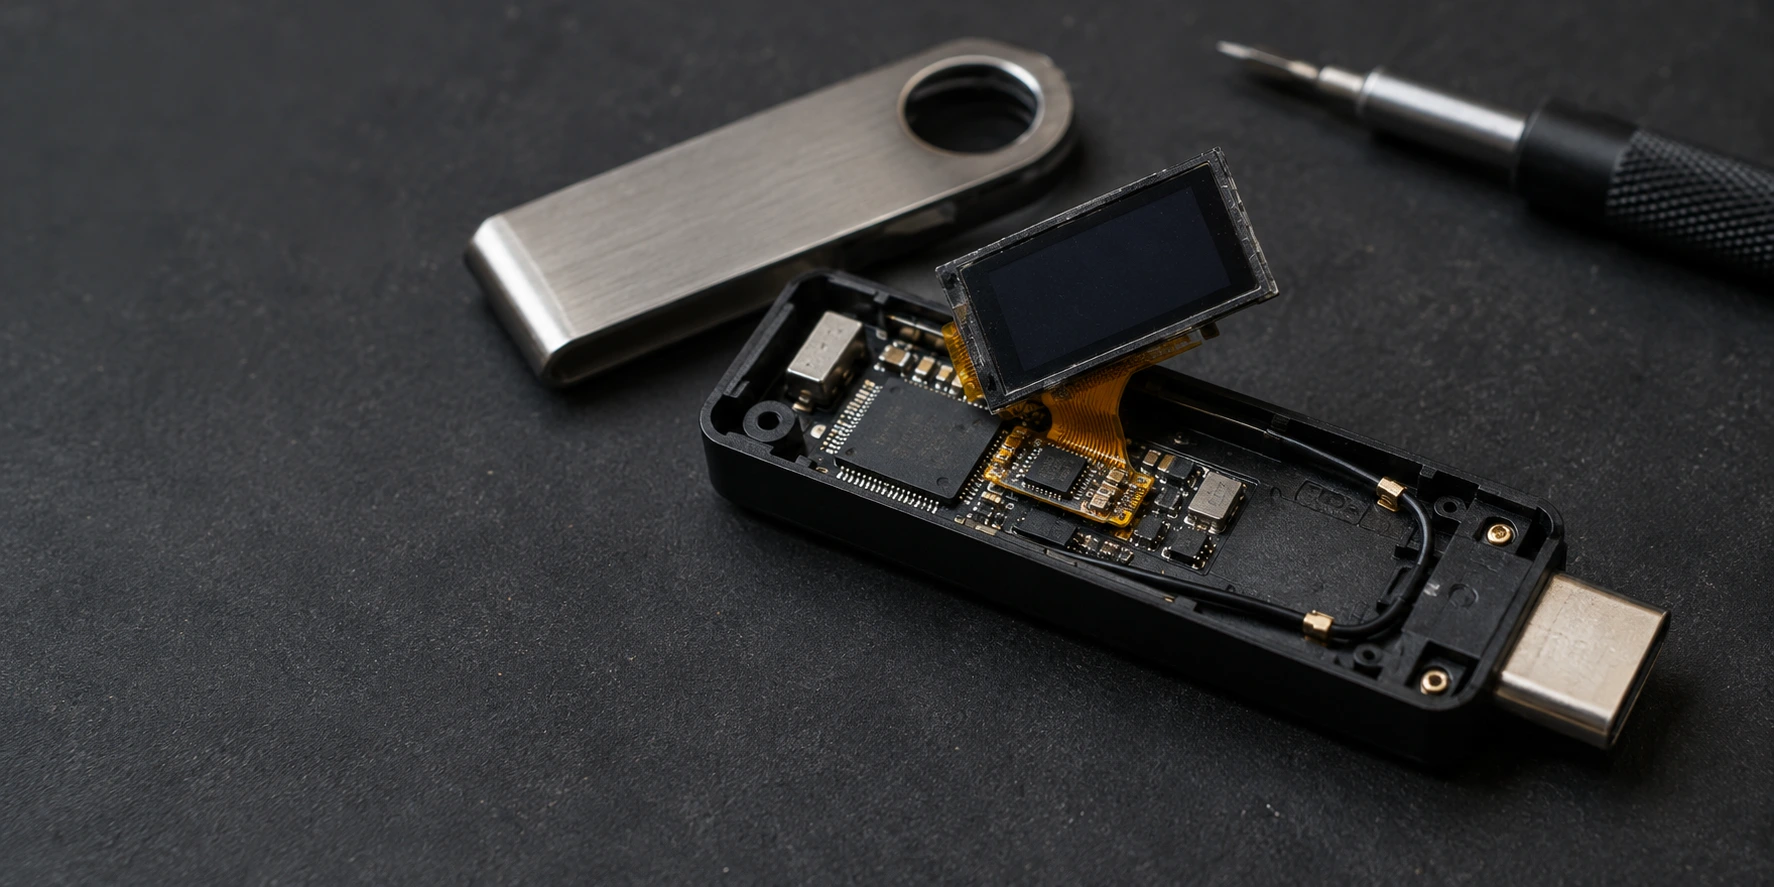
Ledger har bekræftet, at et uautoriseret hardwareimplantat i en Ledger-enhed var til stede i en enhed, der er blevet knyttet til rapporterede tyverier af kryptovaluta. Undersøgelsen fokuserer på wallets solgt gennem CryptoBilis, en Malaysia-baseret forhandler, der opererer i Sydøstasien. Ifølge Ledger vedrørte alle rapporter om uventet tømning af kryptomidler, som virksomheden modtog under undersøgelsen, enheder…
-
En britisk mand er blevet idømt to et halvt års fængsel for SIM-swap-svindel i forbindelse med tyverier af kryptovaluta til en samlet værdi af næsten 200.000 pund, svarende til cirka 265.000 dollar. Politiet oplyste, at han brugte sin andel af udbyttet til at finansiere luksusferier og dyre indkøb. Ajay Shinjin, 25, også kendt som AJ…
-
Den canadiske cybersikkerhedsdirektør Edward Dubrovsky står over for anklager om sammensværgelse og afpresning, efter at myndighederne anholdt ham i Pennsylvania. Rapporter har kædet anholdelsen af Edward Dubrovsky sammen med ShinyHunters-efterforskningen, selvom FBI ikke offentligt har bekræftet denne forbindelse. Dubrovsky, 54, har haft ledende stillinger i virksomheder, der hjælper organisationer med at håndtere ransomwareangreb og forhandle…
-
Microsoft har sikret sin officielle X-konto, efter at angribere brugte den til at promovere en uautoriseret kryptovalutatoken knyttet til virksomhedens Clippy-figur. Microsoft X-hacket påvirkede en konto med mere end 13 millioner følgere, hvilket gav promoveringen et stort potentielt publikum. Virksomheden bekræftede, at nogen fik adgang til kontoen uden tilladelse og offentliggjorde opslag, der ikke kom…
-
Den russiske statstilknyttede hackergruppe Star Blizzard har taget en leveringsmetode i brug, som automatiserer en større del af installationsprocessen for malware. Microsofts forskere siger, at RedFlick-malwareangreb bruger vildledende filvedhæftninger til at installere gruppens CosmicPulse-bagdør. Metoden afhænger stadig af phishing og af, at et offer åbner en ondsindet fil. Den kræver dog færre manuelle trin end…
-
En vietnamesisk statsborger står over for anklager om hvidvaskning i forbindelse med et påstået kryptoinvesteringssvindelnummer, der kostede ét offer cirka 16 millioner dollar. Anklagere siger, at kryptovalutaoverførsler forbinder offerets tab med wallets kontrolleret af den 37-årige Trung Nguyen Van. Myndigheder anholder mistænkt i Los Angeles lufthavn Van rejste ind i USA gennem fodgængergrænseovergangen i San…
-
Bitget Bitcoin-udbetalinger er blevet genoptaget efter et cyberangreb, hvor 387,5 millioner dollars blev stjålet fra kryptobørsen. Virksomheden siger, at den har rettet den udnyttede sårbarhed og planlægger at genoptage udbetalinger for andre aktiver i etaper. Bitget tilskriver angrebet mistænkte nordkoreanske hackere. Denne tilskrivning bygger dog på virksomhedens egen analyse frem for en uafhængigt bekræftet konklusion…
-
En ny kampagne med MacSync-malware bruger offentlige iCloud-kalenderbegivenheder som en del af sin infektionskæde, ifølge forskere hos Kaspersky. Kommandoer skjult i beskrivelsen af en begivenhed instruerer et downloadprogram i at hente flere skadelige komponenter fra iCloud. Kalenderbegivenhed skjuler downloadkommandoer MacSync målretter macOS-brugere gennem vildledende downloads og social manipulation. Forskere har set den præsenteret som gratis…
-
CISA har advaret om, at hackere aktivt udnytter en GitLab-sårbarhed med maksimal alvorlighedsgrad. Sårbarheden gør det muligt for uautoriserede angribere at læse legitimationsoplysninger, hemmeligheder og andre følsomme filer fra sårbare servere. Sikkerhedsproblemet, der spores som CVE-2026-85706, påvirker GitLab Community Edition og Enterprise Edition. Administratorer bør straks installere de tilgængelige opdateringer og undersøge deres logfiler for…