


Kategori: Kryptovalutor
-
Säkerhetsincidenten hos Housing Ombudsman har orsakat störningar i tillsynsorganisationens ärendehanteringssystem, vilket hindrar boende från att lämna in nya klagomål via den vanliga digitala processen. Organisationen offentliggjorde IT-incidenten hos en extern leverantör den 13 oktober och uppgav att den utredde händelsen tillsammans med leverantören. Även om incidenten har begränsats kvarstår frågor om i vilken utsträckning data…
-
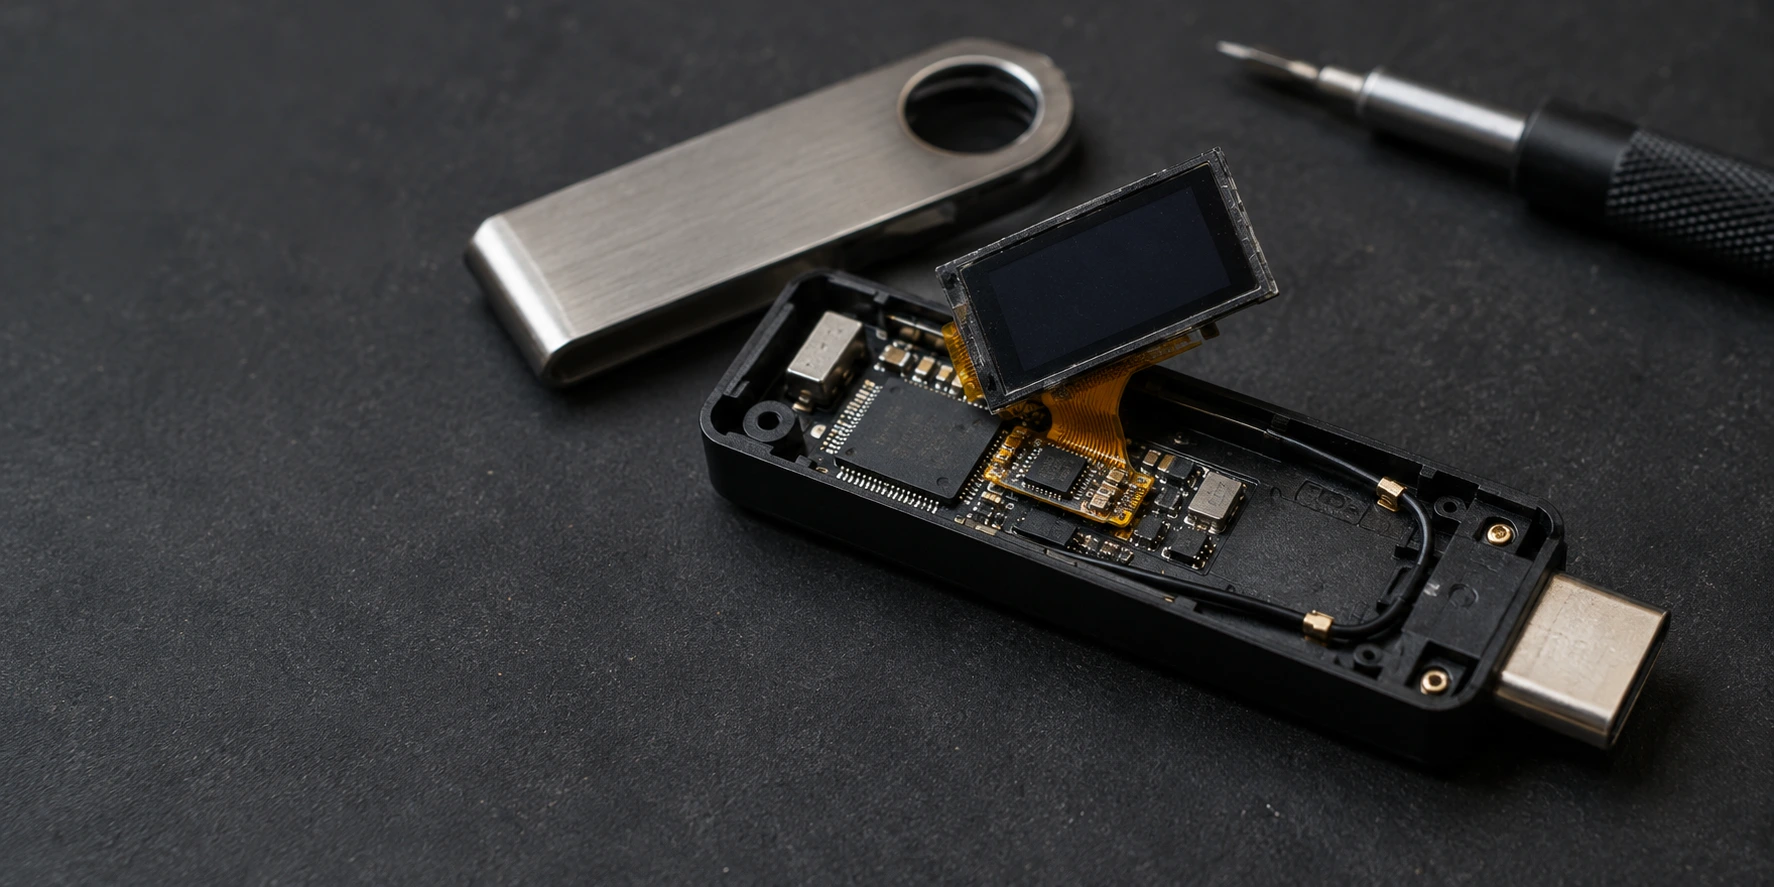
Ledger har bekräftat att ett obehörigt hårdvaruimplantat i en Ledger-enhet fanns i en enhet som kopplats till rapporterade stölder av kryptovaluta. Utredningen fokuserar på plånböcker som sålts via CryptoBilis, en Malaysia-baserad återförsäljare som är verksam i Sydostasien. Enligt Ledger gällde samtliga rapporter om oväntade förluster av kryptotillgångar som företaget tog emot under utredningen enheter från…
-
En brittisk man har dömts till två och ett halvt års fängelse för SIM-swap-bedrägeri kopplat till stölder av kryptovaluta på sammanlagt närmare 200 000 pund, motsvarande cirka 265 000 dollar. Enligt polisen använde han sin del av brottsvinsterna för att finansiera lyxsemestrar och dyra inköp. Ajay Shinjin, 25, även känd som AJ Marley Cruz, erkände…
-
Den kanadensiske cybersäkerhetschefen Edward Dubrovsky står inför åtalspunkter kopplade till konspiration och utpressning efter att myndigheterna gripit honom i Pennsylvania. Rapporter har kopplat gripandet av Edward Dubrovsky till ShinyHunters-utredningen, även om FBI inte offentligt har bekräftat detta samband. Dubrovsky, 54, har haft ledande befattningar på företag som hjälper organisationer att hantera ransomwareattacker och förhandla om…
-
Microsoft har säkrat sitt officiella X-konto efter att angripare använde det för att marknadsföra en obehörig kryptovalutatoken kopplad till företagets Clippy-karaktär. Microsoft X-hacket påverkade ett konto med mer än 13 miljoner följare, vilket gav marknadsföringen en stor potentiell publik. Företaget bekräftade att någon fick åtkomst till kontot utan tillstånd och publicerade inlägg som inte kom…
-
Den ryska statskopplade hackergruppen Star Blizzard har börjat använda en leveransmetod som automatiserar en större del av installationen av skadlig kod. Microsofts forskare uppger att RedFlick-malwareattacker använder vilseledande filbilagor för att installera gruppens CosmicPulse-bakdörr. Metoden är fortfarande beroende av nätfiske och att ett offer öppnar en skadlig fil. Den kräver dock färre manuella steg än…
-
En vietnamesisk medborgare står inför åtal för penningtvätt i samband med en påstådd kryptoinvesteringsbluff som kostade ett offer cirka 16 miljoner dollar. Åklagare säger att kryptovalutaöverföringar kopplar offrets förluster till plånböcker som kontrolleras av 37-årige Trung Nguyen Van. Myndigheter griper misstänkt på flygplatsen i Los Angeles Van reste in i USA via gränsövergången för fotgängare…
-
Bitget Bitcoin-uttag har återupptagits efter en cyberattack där 387,5 miljoner dollar stals från kryptobörsen. Företaget uppger att det har åtgärdat den utnyttjade sårbarheten och planerar att återställa uttag för andra tillgångar stegvis. Bitget tillskriver attacken misstänkta nordkoreanska hackare. Den tillskrivningen bygger dock på företagets egen analys snarare än på en oberoende bekräftad slutsats som beskrivs…
-
En ny kampanj med MacSync-skadlig kod använder offentliga iCloud-kalenderhändelser som en del av sin infektionskedja, enligt forskare på Kaspersky. Kommandon som döljs i beskrivningen av en händelse instruerar ett nedladdningsprogram att hämta fler skadliga komponenter från iCloud. Kalenderhändelse döljer nedladdningskommandon MacSync riktar in sig på macOS-användare genom vilseledande nedladdningar och social manipulation. Forskare har sett…
-
CISA har varnat för att hackare aktivt utnyttjar en GitLab-sårbarhet med maximal allvarlighetsgrad. Sårbarheten gör det möjligt för oautentiserade angripare att läsa inloggningsuppgifter, hemligheter och andra känsliga filer från sårbara servrar. Säkerhetsproblemet, som spåras som CVE-2026-85706, påverkar GitLab Community Edition och Enterprise Edition. Administratörer bör installera de tillgängliga uppdateringarna omedelbart och granska sina loggar efter…