


Kategori: Cybersäkerhet
-
BeyondTrust har åtgärdat en kritisk sårbarhet som gör det möjligt att kringgå autentisering och som angripare har utnyttjat sedan slutet av augusti. Denna nolldagssårbarhet i BeyondTrust påverkar Remote Support-enheter och har möjliggjort intrång som innefattar exponering av inloggningsuppgifter, specialutvecklad skadlig kod och vidare spridning till anslutna system. Sårbarheten, som identifieras som CVE-2026-102764, påverkar Remote Support…
-
Angripare utnyttjar en Collabora-sårbarhet för fjärrkörning av kod för att kompromettera Nextcloud-installationer som använder den valfria appen Built-in CODE Server. Administratörer rapporterar om PHP-webbskal och sökningar efter lösenordsdatabaser, filer från lösenordshanterare och kryptovalutaplånböcker. Sårbarheten, som identifieras som CVE-2026-110447, påverkar appversioner äldre än 26.4.303. Rapporter visar att skadlig aktivitet förekom redan den 10 september, mer än…
-
Google utökar Androids bedrägeriskydd med AI-baserad meddelandeanalys, kontroller av misstänkta länkar och skydd mot obehörig vidarekoppling av samtal. Funktionerna rullas ut till kompatibla enheter, även om tillgängligheten varierar mellan olika funktioner. Uppdateringen riktar sig mot alltmer övertygande bedrägeriförsök, inklusive falska bankvarningar, förfalskade telefonnummer och AI-genererade röster. Enligt Google identifierar företagets befintliga skydd i Telefon och…
-
En proxyjacking-kampanj har komprometterat minst 143 enheter i 34 länder och förvandlat offrens internetanslutningar till inkomstkällor. Angriparen installerade legitim programvara för delning av bandbredd utan ägarnas tillstånd och använde deras anslutningar som residential proxy-noder. Säkerhetsforskare på GreyNoise upptäckte operationen när de undersökte misstänkt aktivitet hos en organisation vars namn inte har offentliggjorts. Deras resultat visar…
-
Falska Arch Linux-paket som utgav sig för att vara populära verktyg för programvaruhantering dök upp i Arch User Repository (AUR), vilket ledde till en utredning inom communityn. Paketen kombinerade legitim kod med skadliga installationsskript som körde fjärrhämtad kod med root-behörighet. Kampanjen upptäcktes den 13 oktober. Därefter tog AUR-teamet bort de skadliga paketen och stängde av…
-
Supporten för Windows Server 2022 gick in i sin utökade fas den 13 oktober 2026, vilket markerade slutet på den ordinarie supporten. Microsoft kommer dock att fortsätta tillhandahålla månatliga säkerhetsuppdateringar fram till den 14 oktober 2031. Säkerhetsuppdateringen i oktober 2026 var den sista som släpptes under den ordinarie supportperioden. Därmed går organisationer nu in i…
-
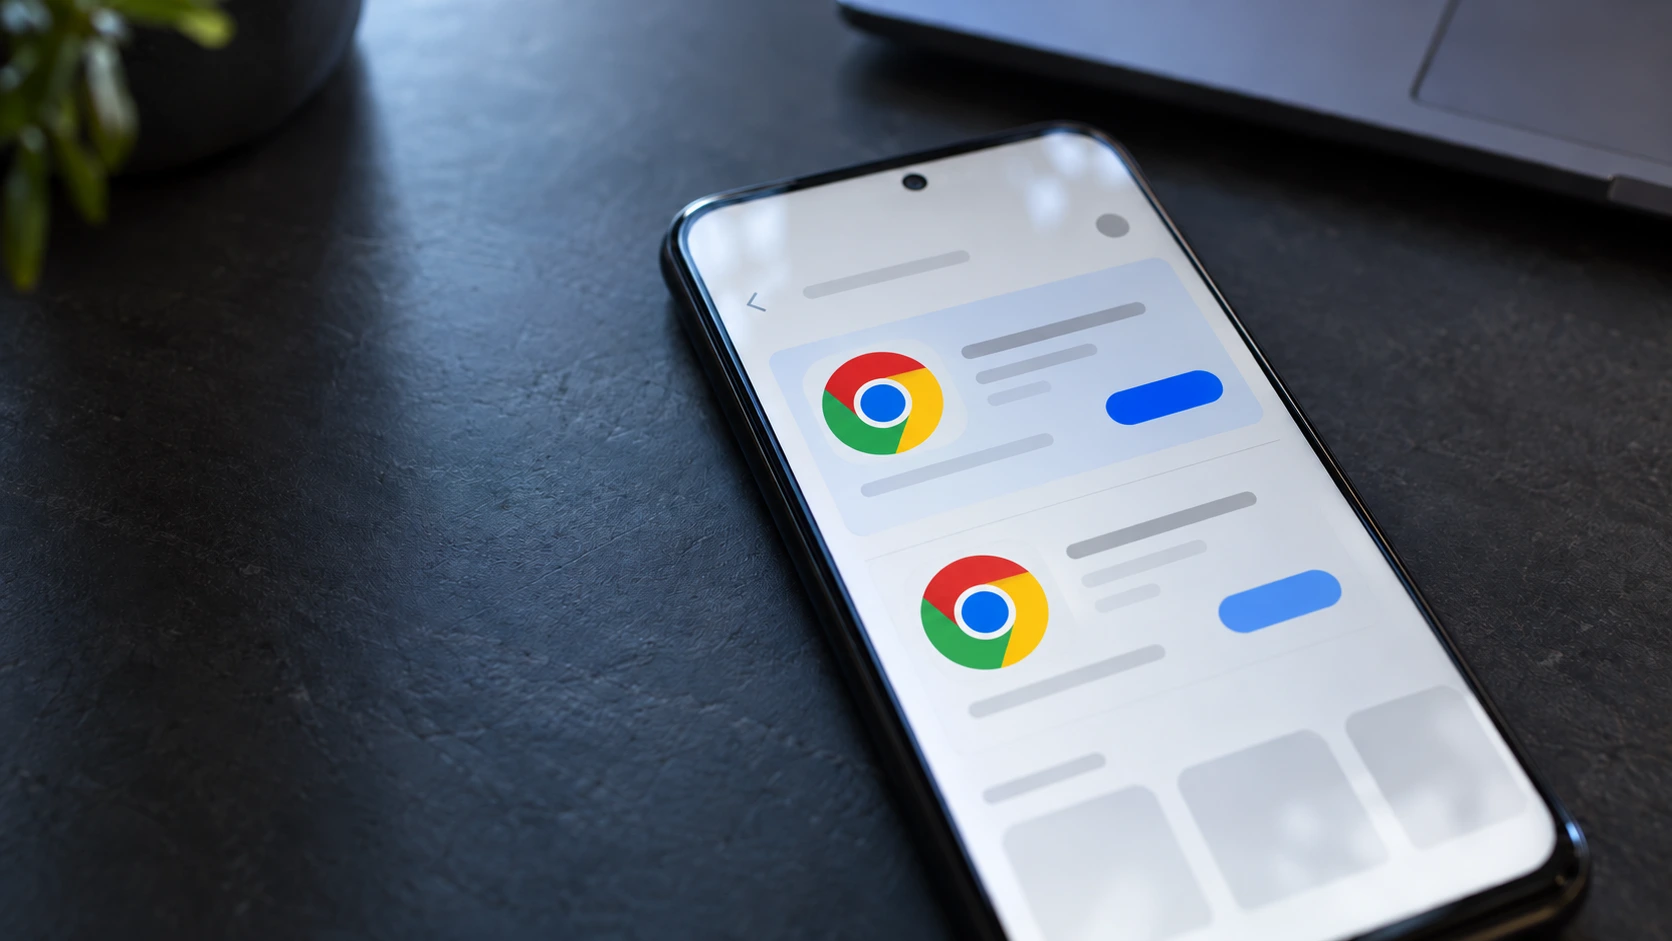
En falsk Chrome-app på Google Play kopierade webbläsarens varumärke och visade över 100 000 nedladdningar. En skärmdump visade också att kopian dök upp på en sponsrad plats ovanför Googles äkta webbläsare. Nedladdningssiffran omfattar dock appens hela historik, inklusive den tidigare perioden då den var ett spel. Därför är det fortfarande oklart hur många som installerade…
-
W Socials integritetshantering granskas efter att en journalist upptäckt offentligt tillgängliga register med användarnas identitetsuppgifter. Det europeiska alternativet till X förnekar att det har drabbats av ett dataintrång och uppger att användarna själva valde vilken information de ville dela. Enligt uppgifterna omfattade fynden information om nationalitet för fler än 2 500 användare och fullständiga namn…
-
Palo Alto Networks har släppt säkerhetsuppdateringar för en RCE-sårbarhet i PAN-OS som angripare har utnyttjat mot brandväggars administrationsgränssnitt. Sårbarheten, som spåras som CVE-2026-0322, gör det möjligt för autentiserade angripare att köra kod med root-behörighet. Företaget bekräftade begränsad exploatering i sin säkerhetsbulletin den 14 oktober. Angripare behöver dock giltiga inloggningsuppgifter och nätverksåtkomst till administrationsgränssnittet innan de…
-
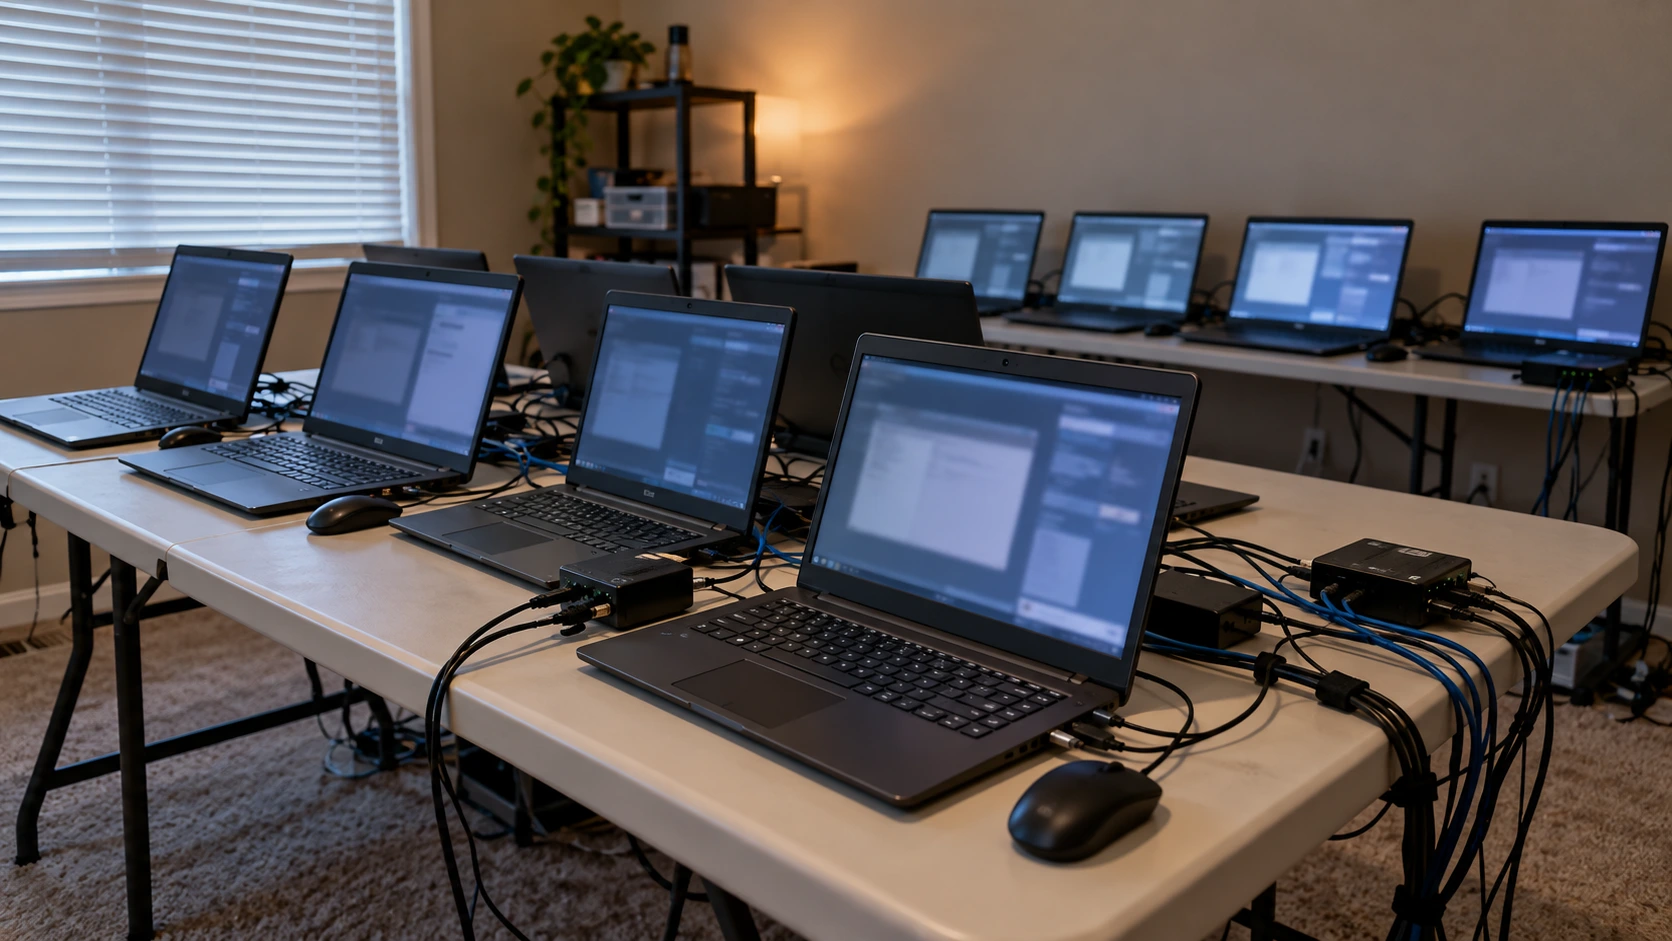
FBI har genomfört tillslag mot misstänkta nordkoreanska laptopfarmer i Texas som en del av en insats mot bedräglig IT-anställning på distans. Myndigheterna genomsökte 40 bostäder och beslagtog omkring 187 bärbara datorer samt utrustning som används för fjärråtkomst till datorer. Det amerikanska justitiedepartementet meddelade också att 14 personer åtalats i samband med en relaterad konspiration kring…