


Kategori: Cybersäkerhet
-
Forskare har identifierat 8 547 exponerade energisystem kopplade till sol- och vindkraftsanläggningar i 35 europeiska länder. Resultaten omfattar administrationsgränssnitt och kontrollpaneler som är tillgängliga via det öppna internet. Internetunderrättelseföretaget Modat undersökte infrastrukturen för förnybar energi i 40 länder inom EU, Efta och EU:s kandidatländer. Även om de flesta gränssnitt visade inloggningssidor rapporterade forskarna att de…
-
Två personer misstänkta för sexuell utpressning ska ha hotat offer med manipulerade bilder som utformats för att felaktigt framställa dem som om de deltog i sexuella handlingar med minderåriga. Enligt amerikanska åklagare pressade upplägget vissa offer att tömma sina bankkonton, men betalning hindrade inte alltid materialet från att spridas. Myndigheterna grep Patricia Joanna Almonte-Frías och…
-
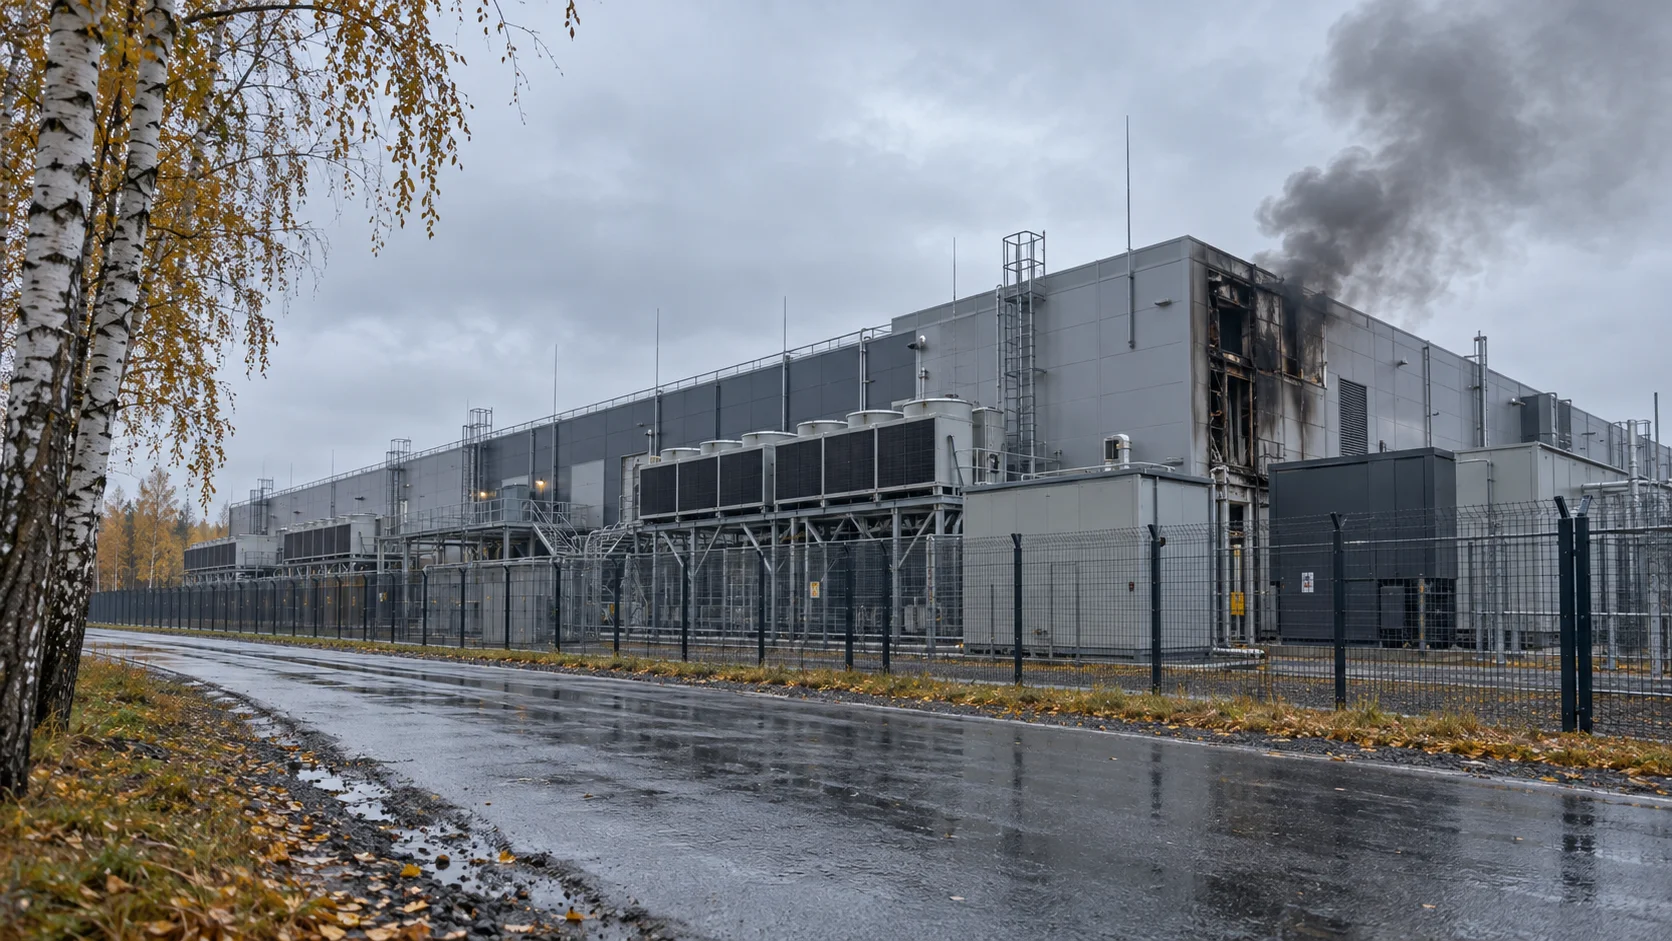
Ett Yandex-datacenter i den ryska Vladimirregionen stoppade all verksamhet efter att en drönarattack skadat anläggningens infrastruktur den 11 oktober. Företaget rapporterade inga personskador men varnade för att dess återstående molnresurser var instabila. Yandex uppgav att räddningstjänsten hade anlänt till platsen för att hantera skadorna. Samtidigt fortsatte företagets molnplattform att fungera med begränsad kapacitet medan återställningsarbetet…
-
IDCF Cloud-attacken har drabbat 495 företag och kommunala myndighetstjänster i Japan, enligt molnleverantören IDC Frontier. Störningen har påverkat järnvägsföretag, livsmedelslogistik och andra tjänster, samtidigt som vissa kunder riskerar dataförlust som inte går att återställa. Den SoftBank-ägda leverantören uppgav att angripare slog ut servrar under de tidiga morgontimmarna onsdagen den 7 oktober. Därefter varnade företaget för…
-
Angripare utnyttjar två säkerhetsbrister i AhsayCBS för att kompromettera servrar för säkerhetskopieringshantering, installera webbskal och köra kryptogrävare. Säkerhetsforskare observerade aktiviteten den 7 oktober, då minst fem organisationer var måltavlor. Även om sårbarhetsregistren anger att båda problemen åtgärdades i version 10.3.2, upptäckte Huntress att de även påverkar version 10.3.4. Detta var den senaste versionen vid tidpunkten…
-
Tyska myndigheter har gripit en rysk medborgare som misstänks ha haft en ledande roll i ransomwaregruppen Qilin. Gripandet kopplat till Qilin-ransomware följer på att den misstänkte utlämnades från Japan tidigare denna månad. Japans nationella polismyndighet bekräftade att myndigheterna frihetsberövade mannen efter att han rest in i landet som turist. Tyskland hade begärt att han skulle…
-
Oleg Korniev har erkänt sig skyldig till att ha hjälpt till att leda ett penningmålvaktsnätverk som överförde stulna pengar åt cyberbrottslingar världen över. Verksamheten använde sig av över 15 000 rekryterade personer i USA, varav många trodde att de hade accepterat legitima jobb inom betalningshantering. Den 42-årige mannen med dubbelt ukrainskt och ryskt medborgarskap erkände…
-
Citrix har uppmanat administratörer att omedelbart åtgärda en kritisk RCE-sårbarhet i NetScaler som påverkar NetScaler ADC och NetScaler Gateway. Sårbarheten kan göra det möjligt för angripare att fjärrköra kod eller få drabbade enheter att krascha. Sårbarheten, som identifieras som CVE-2026-107406, beror på en svaghet kopplad till minnesöverskrivning. Exponeringen beror dock på konfigurationen: enheterna måste fungera…
-
Säkerhetsforskare tjänade 1 262 000 dollar under Pwn2Own Ireland 2026 efter att ha demonstrerat 98 nolldagssårbarheter under tre dagar. Tävlingen testade smarttelefoner, AI-produkter och annan uppkopplad teknik genom kontrollerade hackningsförsök. Ikotas Labs slutade på första plats med 42,5 Master of Pwn-poäng och 361 000 dollar i prispengar. Teamets framgångsrika demonstrationer omfattade Samsung Galaxy S26, OpenAI…
-
FBI har beslagtagit sju domäner som stödde hackningsverktyg som påstås ha använts av kinesiska statsstödda angripare för att kompromettera organisationer världen över. Insatsen mot Flax Typhoon riktades mot infrastrukturen bakom MicroScan och FishHub, två plattformar kopplade till sårbarhetsskanning, nätverksintrång och datastöld. Amerikanska myndigheter kopplar plattformarna till det Kinabaserade företaget Integrity Technology Group, som enligt myndigheterna…