


Kategori: Kryptovalutaer
-
Sikkerhedshændelsen hos Housing Ombudsman har forstyrret tilsynsorganets sagsbehandlingssystem, hvilket forhindrer beboere i at indsende nye klager gennem den sædvanlige onlineproces. Organisationen offentliggjorde IT-hændelsen hos en ekstern leverandør den 13. oktober og oplyste, at den undersøgte sagen sammen med leverandøren. Selvom hændelsen er blevet inddæmmet, er der fortsat spørgsmål om, i hvilket omfang data kan være…
-
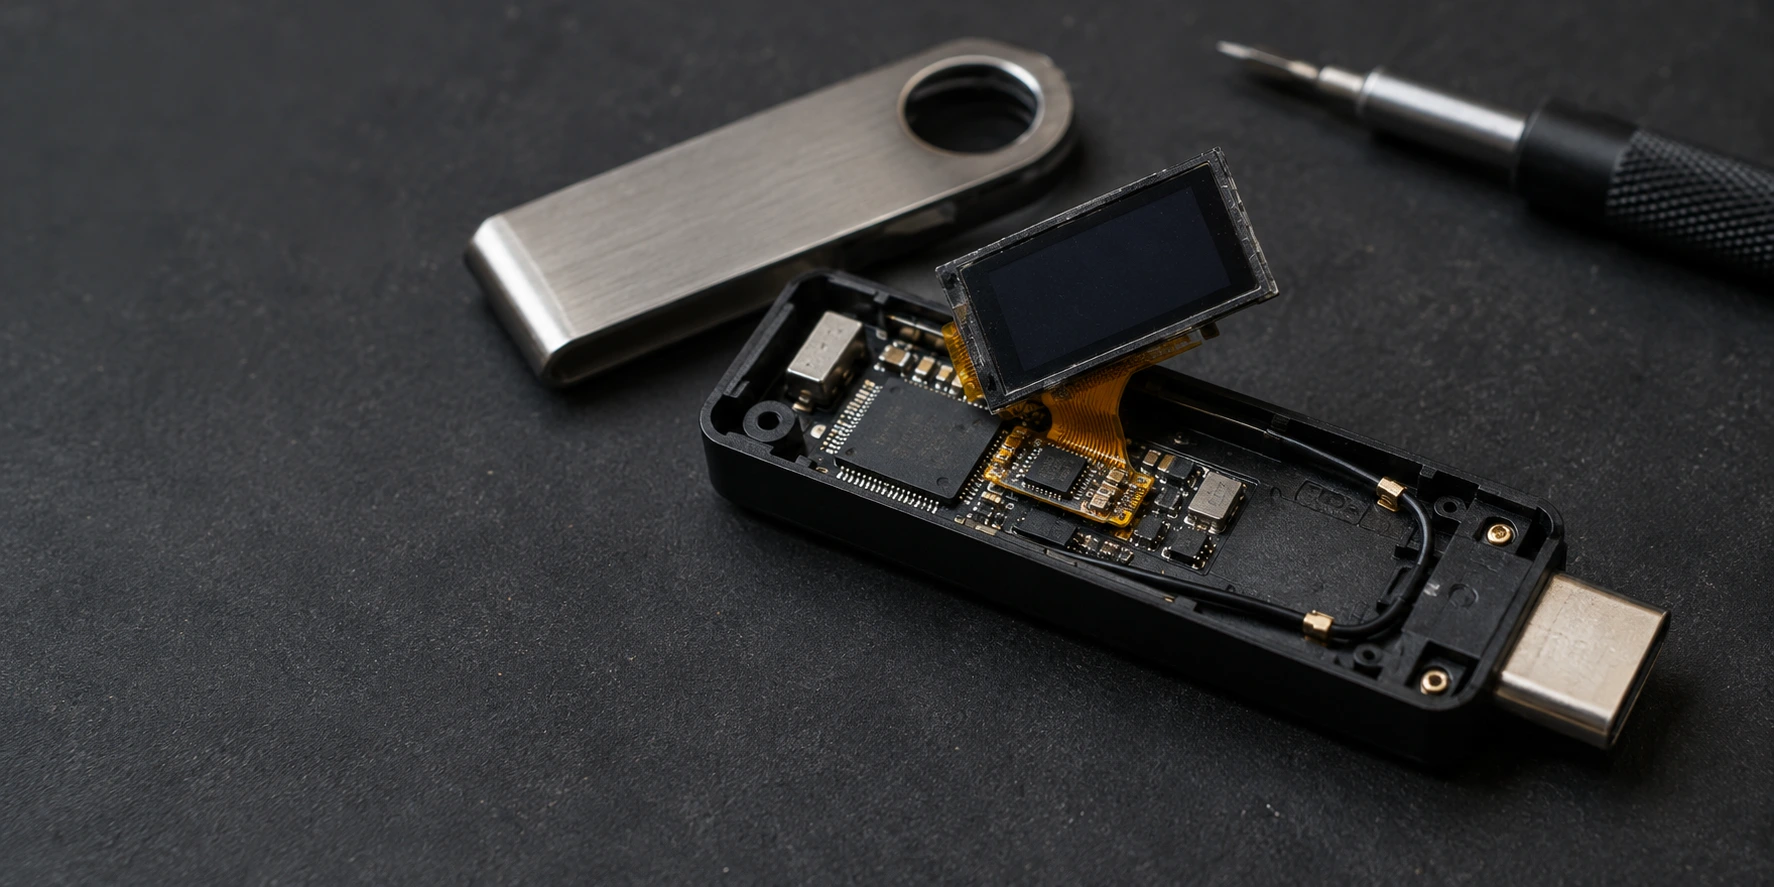
Ledger har bekreftet at et uautorisert maskinvareimplantat i en Ledger-enhet var til stede i en enhet knyttet til rapporterte tyverier av kryptovaluta. Etterforskningen dreier seg om lommebøker solgt gjennom CryptoBilis, en Malaysia-basert forhandler som opererer i Sørøst-Asia. Ifølge Ledger gjaldt alle rapportene om uventet tapping av kryptomidler som selskapet mottok under etterforskningen, enheter fra denne…
-
En britisk mann er dømt til to og et halvt års fengsel for SIM-swap-svindel knyttet til tyverier av kryptovaluta på til sammen nesten 200 000 pund, tilsvarende omtrent 265 000 dollar. Politiet opplyste at han brukte sin andel av utbyttet til å finansiere luksusferier og dyre innkjøp. Ajay Shinjin, 25, også kjent som AJ Marley…
-
Den kanadiske cybersikkerhetslederen Edward Dubrovsky står overfor siktelser knyttet til sammensvergelse og utpressing etter at myndighetene pågrep ham i Pennsylvania. Rapporter har knyttet pågripelsen av Edward Dubrovsky til ShinyHunters-etterforskningen, selv om FBI ikke offentlig har bekreftet denne forbindelsen. Dubrovsky, 54, har hatt ledende stillinger i selskaper som hjelper organisasjoner med å håndtere løsepengevirusangrep og forhandle…
-
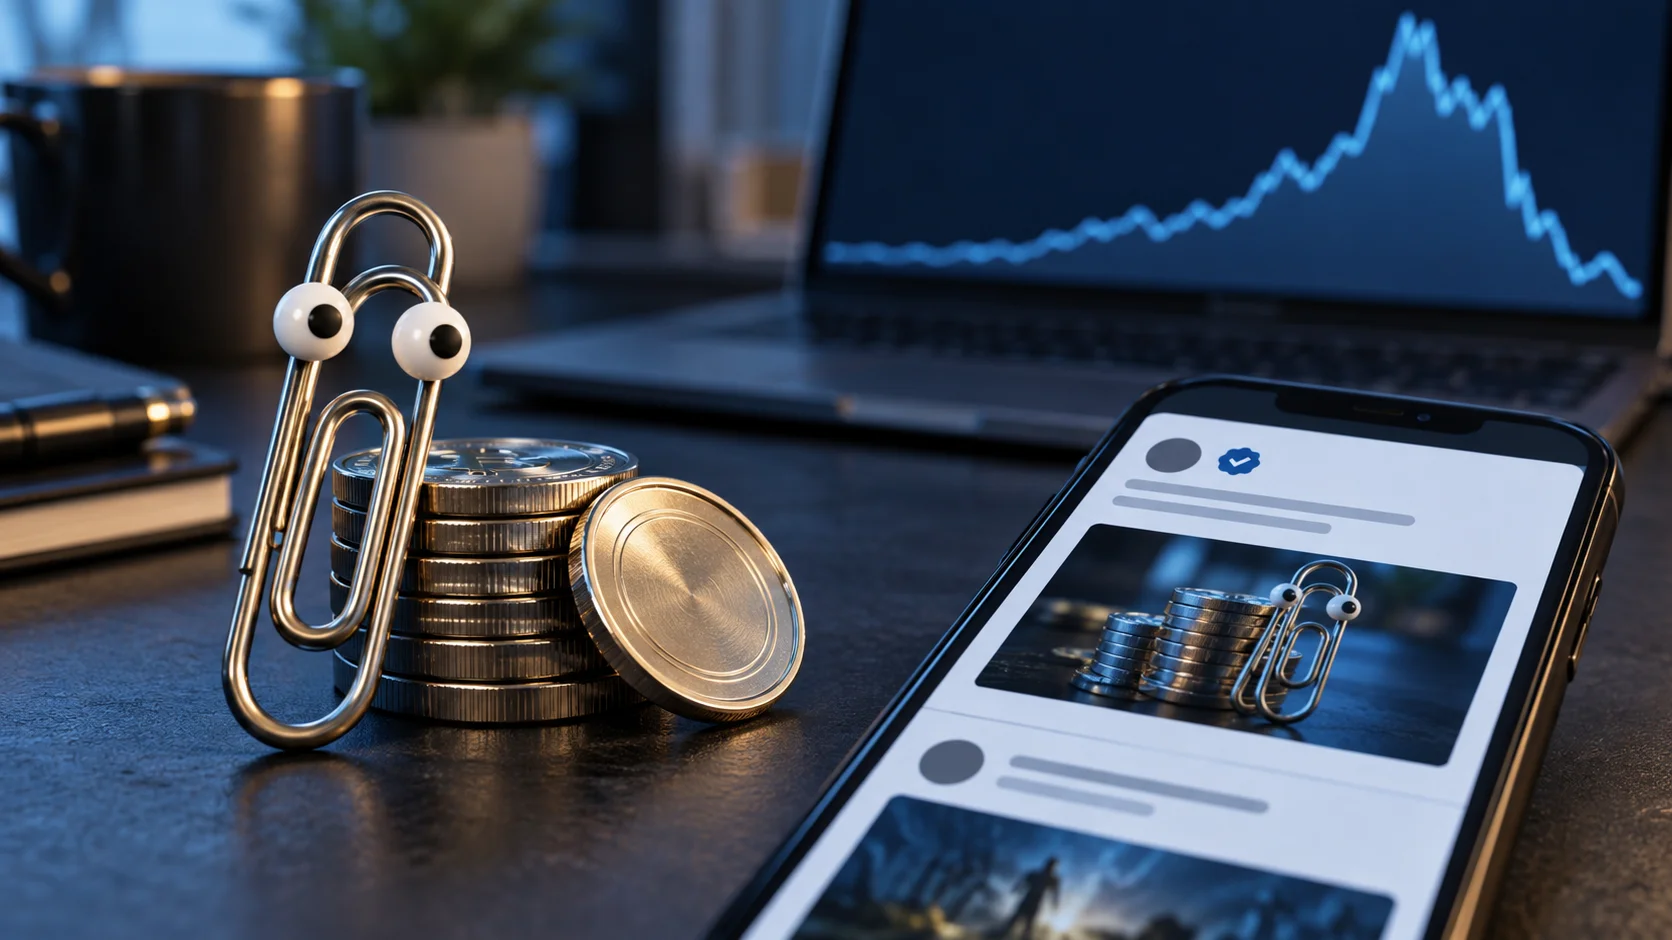
Microsoft har sikret sin offisielle X-konto etter at angripere brukte den til å promotere en uautorisert kryptovalutatoken knyttet til selskapets Clippy-figur. Microsoft X-hacket påvirket en konto med mer enn 13 millioner følgere, noe som ga promoteringen et stort potensielt publikum. Selskapet bekreftet at noen fikk tilgang til kontoen uten tillatelse og publiserte innlegg som ikke…
-
Den russiske statstilknyttede hackergruppen Star Blizzard har tatt i bruk en leveringsmetode som automatiserer en større del av installasjonsprosessen for skadevare. Microsofts forskere sier at RedFlick-skadevareangrep bruker villedende filvedlegg for å installere gruppens CosmicPulse-bakdør. Metoden er fortsatt avhengig av phishing og at et offer åpner en ondsinnet fil. Den krever imidlertid færre manuelle trinn enn…
-
En vietnamesisk statsborger står overfor siktelser for hvitvasking i forbindelse med en påstått kryptoinvesteringssvindel som kostet ett offer omtrent 16 millioner dollar. Påtalemyndigheten sier at kryptovalutaoverføringer knytter offerets tap til lommebøker kontrollert av 37 år gamle Trung Nguyen Van. Myndighetene arresterer mistenkt på flyplassen i Los Angeles Van kom inn i USA gjennom fotgjengerovergangen ved…
-
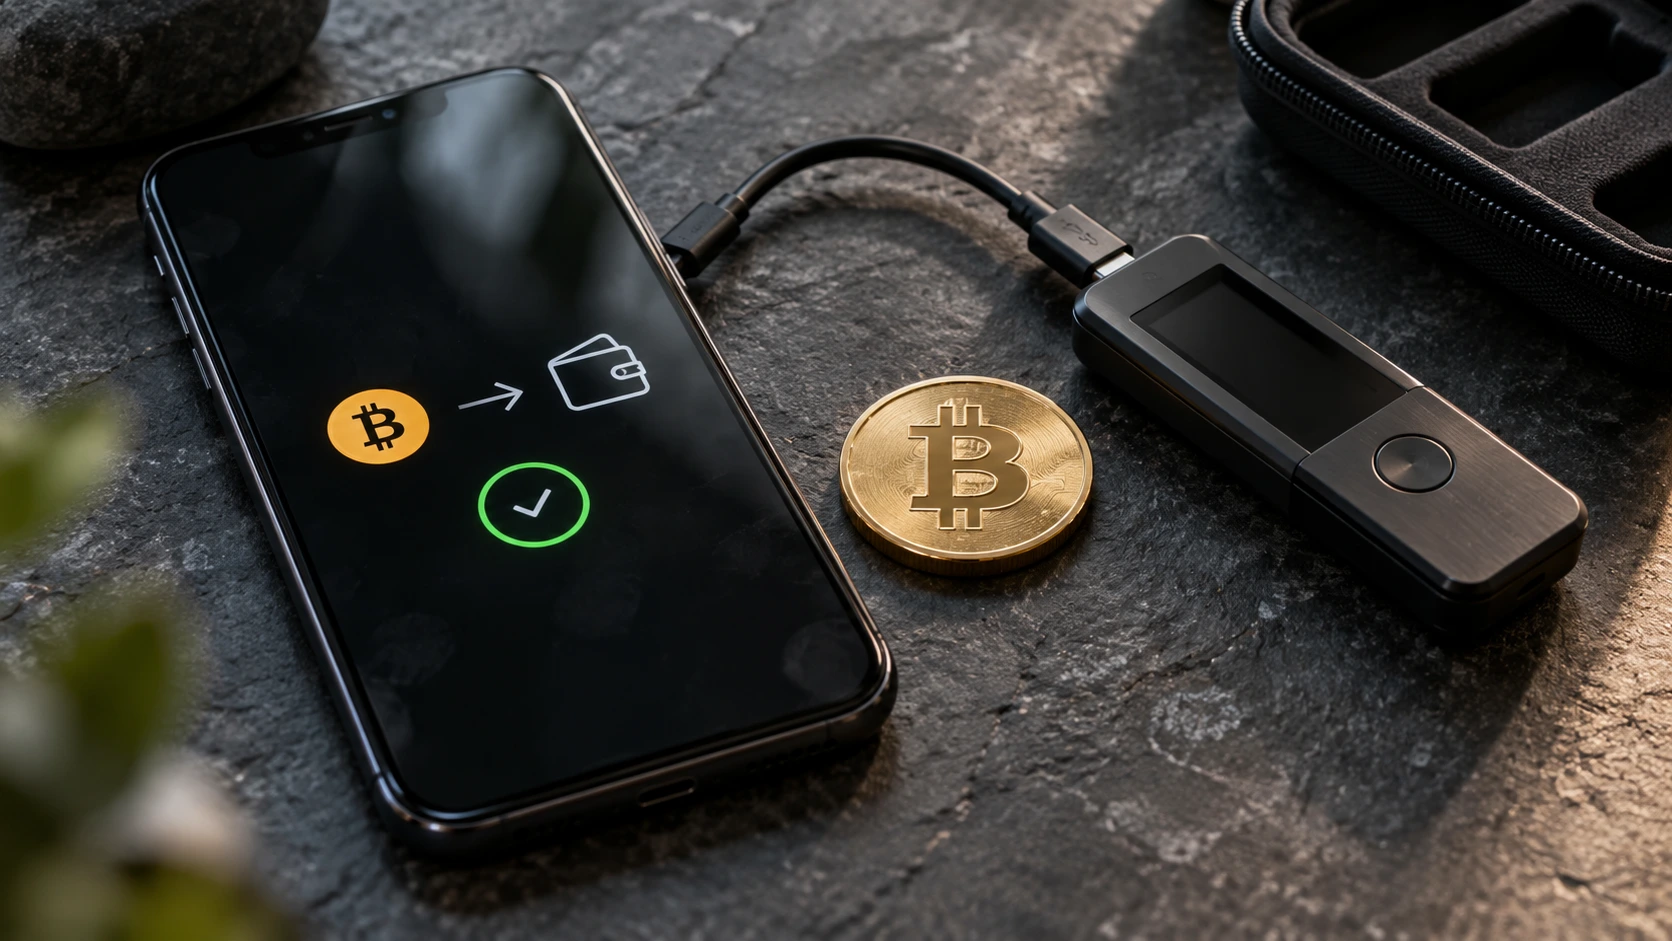
Bitget Bitcoin-uttak har blitt gjenopptatt etter et cyberangrep som stjal 387,5 millioner dollar fra kryptobørsen. Selskapet sier at det har rettet sårbarheten som ble utnyttet, og planlegger å gjenoppta uttak for andre eiendeler trinnvis. Bitget tilskriver angrepet mistenkte nordkoreanske hackere. Denne tilskrivningen bygger imidlertid på selskapets egen analyse og ikke på en uavhengig bekreftet konklusjon…
-
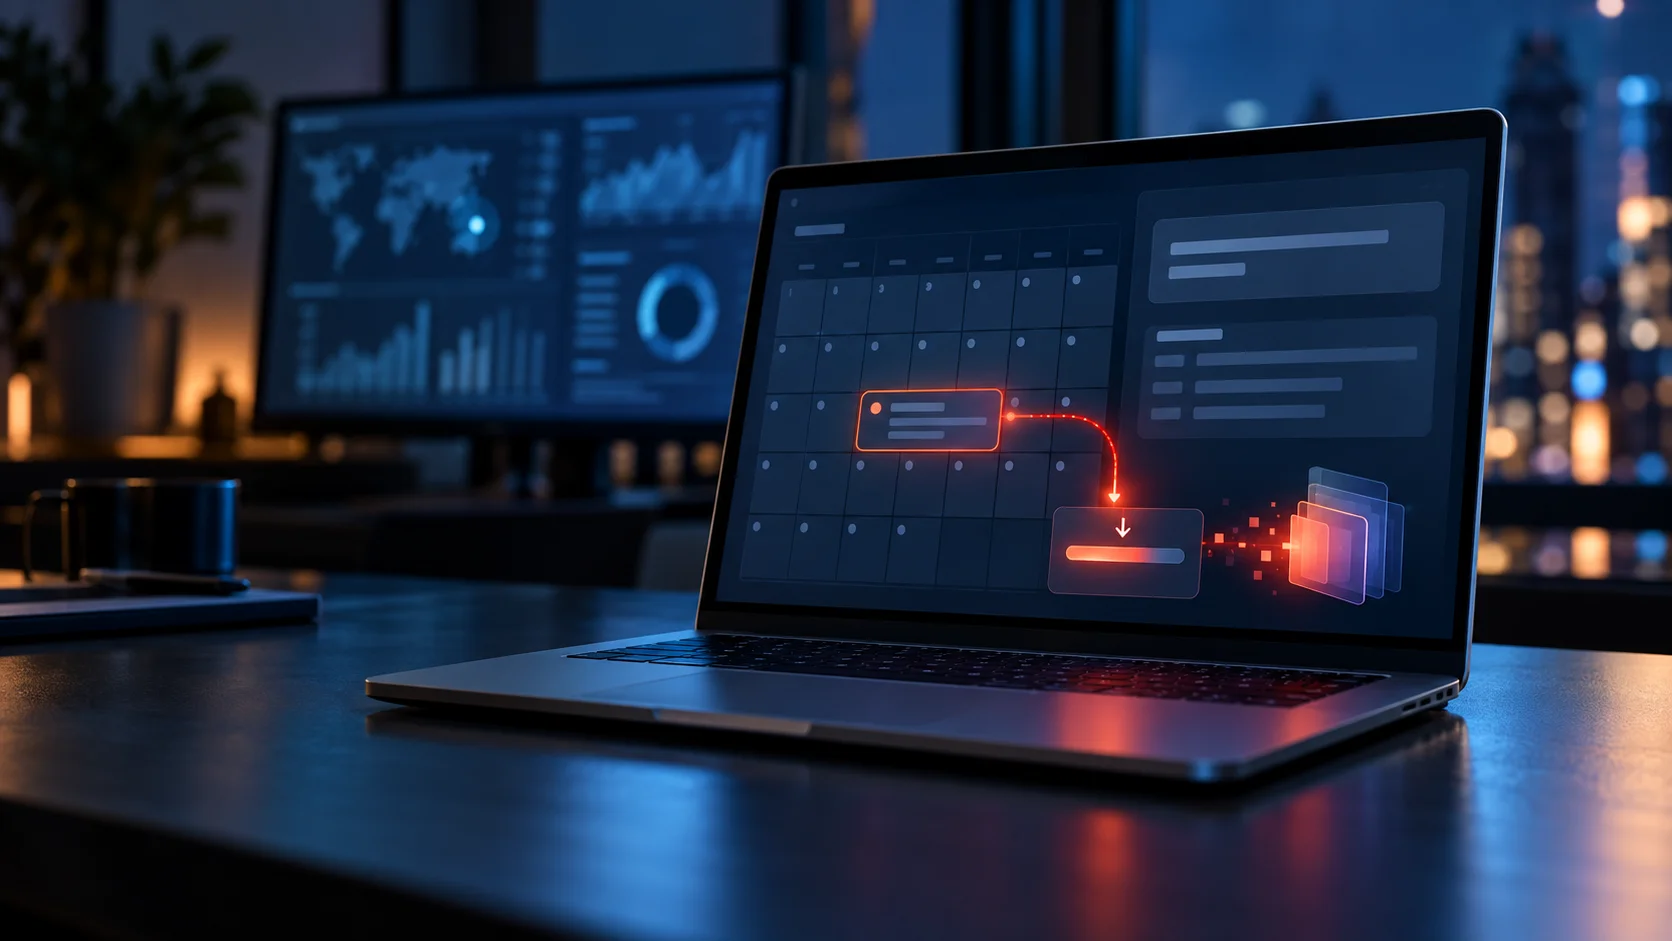
En ny kampanje med MacSync-skadevare bruker offentlige iCloud-kalenderhendelser som en del av infeksjonskjeden, ifølge forskere hos Kaspersky. Kommandoer skjult i beskrivelsen av en hendelse instruerer et nedlastingsprogram om å hente flere skadelige komponenter fra iCloud. Kalenderhendelse skjuler nedlastingskommandoer MacSync retter seg mot macOS-brukere gjennom villedende nedlastinger og sosial manipulering. Forskere har sett den presentert som…
-
CISA har advart om at hackere aktivt utnytter en GitLab-sårbarhet med maksimal alvorlighetsgrad. Sårbarheten gjør det mulig for uautentiserte angripere å lese påloggingsopplysninger, hemmeligheter og andre sensitive filer fra sårbare servere. Sikkerhetsproblemet, som spores som CVE-2026-85706, påvirker GitLab Community Edition og Enterprise Edition. Administratorer bør installere de tilgjengelige oppdateringene umiddelbart og undersøke loggene sine for…