


-
BeyondTrust har rettet en kritisk sårbarhet som gjør det mulig å omgå autentisering, og som angripere har utnyttet siden slutten av august. Denne nulldagssårbarheten i BeyondTrust påvirker Remote Support-enheter og har muliggjort innbrudd som involverer eksponering av påloggingsopplysninger, spesialutviklet skadevare og videre spredning til tilkoblede systemer. Sårbarheten, registrert som CVE-2026-102764, påvirker Remote Support versjon 26.2.3…
-
Angripere utnytter en Collabora-sårbarhet for ekstern kjøring av kode til å kompromittere Nextcloud-installasjoner som bruker den valgfrie appen Built-in CODE Server. Administratorer rapporterer om PHP-webshells og søk etter passorddatabaser, filer fra passordbehandlere og kryptovalutalommebøker. Sårbarheten, registrert som CVE-2026-110447, påvirker appversjoner eldre enn 26.4.303. Rapporter viser at ondsinnet aktivitet fant sted allerede 10. september, mer enn…
-
Google utvider Androids svindelbeskyttelse med AI-basert meldingsanalyse, kontroll av mistenkelige lenker og sikkerhetstiltak mot uautorisert viderekobling av samtaler. Funksjonene rulles ut til kvalifiserte enheter, selv om tilgjengeligheten varierer fra funksjon til funksjon. Oppdateringen retter seg mot stadig mer overbevisende svindelforsøk, inkludert falske bankvarsler, forfalskede telefonnumre og AI-genererte stemmer. Ifølge Google flagger selskapets eksisterende beskyttelse i…
-
En proxyjacking-kampanje har kompromittert minst 143 enheter i 34 land og gjort ofrenes internettforbindelser til inntektskilder. Angriperen installerte legitim programvare for deling av båndbredde uten eiernes tillatelse og brukte forbindelsene deres som boligproxy-noder. Sikkerhetsforskere hos GreyNoise avdekket operasjonen mens de undersøkte mistenkelig aktivitet hos en ikke navngitt organisasjon. Funnene deres viser hvordan angripere kan utnytte…
-
Falske Arch Linux-pakker som utga seg for å være populære verktøy for programvareadministrasjon, dukket opp i Arch User Repository (AUR) og utløste en undersøkelse i fellesskapet. Pakkene kombinerte legitim kode med ondsinnede installasjonsskript som kjørte eksternt hentet kode med root-rettigheter. Kampanjen ble oppdaget 13. oktober. Deretter fjernet AUR-teamet de skadelige pakkene og utestengte den ansvarlige…
-
Støtten for Windows Server 2022 gikk inn i sin utvidede fase 13. oktober 2026, noe som markerte slutten på den ordinære støtten. Microsoft vil imidlertid fortsette å levere månedlige sikkerhetsoppdateringer frem til 14. oktober 2031. Sikkerhetsoppdateringen i oktober 2026 var den siste utgivelsen under den ordinære støtteperioden. Dermed går organisasjoner nå inn i neste fase…
-
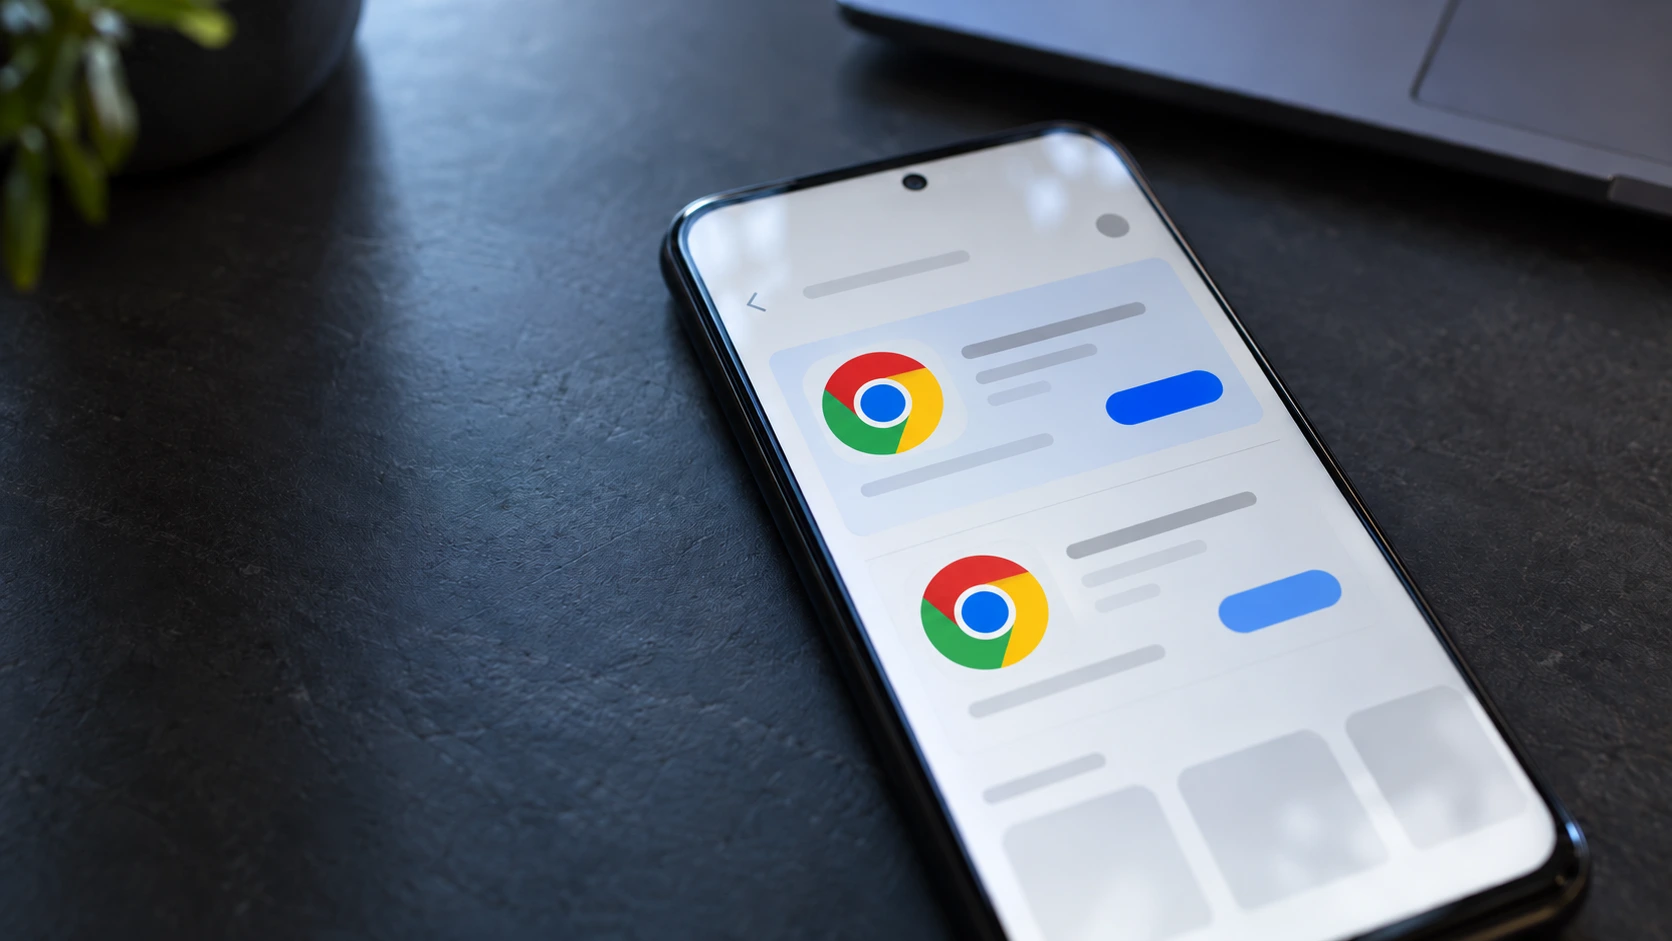
En falsk Chrome-app på Google Play kopierte nettleserens merkevare og viste over 100 000 nedlastinger. Et skjermbilde viste også at etterligningen dukket opp på en sponset plassering over Googles ekte nettleser. Nedlastingstallet omfatter imidlertid hele appens historie, inkludert perioden da den tidligere var et spill. Det er derfor fortsatt uklart hvor mange som installerte den…
-
W Socials personvernpraksis er under gransking etter at en journalist oppdaget offentlig tilgjengelige oppføringer som inneholder brukernes identitetsopplysninger. Det europeiske alternativet til X avviser at det har vært utsatt for et datainnbrudd, og sier at brukerne selv valgte hvilken informasjon de ønsket å dele. Funnene skal ha omfattet opplysninger om nasjonalitet for mer enn 2…
-
Datainnbruddet hos Legal Aid Agency eksponerte opplysninger helt tilbake til 1978, ifølge nye funn fra den britiske myndigheten. Ytterligere analyser identifiserte omtrent 250 000 stjålne oppføringer fra før 2007, noe som utvider det tidligere kjente historiske omfanget av angrepet. Angripere brøt seg inn i myndighetens IT-systemer i april 2025. Etterforskerne identifiserte først stjålne opplysninger om…
-
Palo Alto Networks har lansert sikkerhetsoppdateringer for en RCE-sårbarhet i PAN-OS som angripere har utnyttet mot administrasjonsgrensesnitt på brannmurer. Sårbarheten, som spores som CVE-2026-0322, gjør det mulig for autentiserte angripere å kjøre kode med root-rettigheter. Selskapet bekreftet begrenset utnyttelse i sin sikkerhetsmelding 14. oktober. Angripere trenger imidlertid gyldig påloggingsinformasjon og nettverkstilgang til administrasjonsgrensesnittet før de…