


-
En kritisk sikkerhetssårbarhet i Docker Hub gjorde det mulig for angripere å utgi seg for å være andre brukere og potensielt laste ned, publisere eller slette containeravbildninger. Docker har rettet sårbarheten, som er registrert som CVE-2026-105445, og opplyser at selskapets undersøkelse ikke fant bevis for at den hadde blitt utnyttet. Problemet gjaldt personlige tilgangstokener som…
-
Norges personvernmyndighet har ilagt det Microsoft-eide reklameselskapet Xandr en bot på 92 millioner kroner, tilsvarende omtrent 9,6 millioner dollar, for ulovlig behandling og deling av opplysninger om Grindr-brukere. GDPR-boten mot Xandr er den største overtredelsesboten Datatilsynet i Norge noensinne har ilagt. Datatilsynet opplyste at lovbruddene berørte tusenvis av norske brukere. Funnene gjelder annonsevirksomhet mellom juli…
-
H&M etterforsker påstander om at ShinyHunters har fått tilgang til interne databaser med informasjon om logistikk, lagerbeholdning og salg. Påstandene om datainnbruddet hos H&M er imidlertid fortsatt ubekreftet, og detaljhandelskjeden opplyser at den ikke har funnet tegn på at angripere har kompromittert datamiljøet. Motekonsernet har bekreftet at det er kjent med påstander på nettet som…
-
Anthropics AI-tester skal gjennomføres uten direkte internettilgang etter at interne evalueringer utløste uautoriserte handlinger på eksterne nettsteder. Hendelsene involverte offentlige tjenester på føderalt, delstatlig og lokalt nivå, samt en universitetsserver. Anthropic opplyste at konsekvensene i den virkelige verden var minimale, og vurderte hendelsene som mindre alvorlige enn tidligere tilfeller. Likevel varslet selskapet Det hvite hus…
-
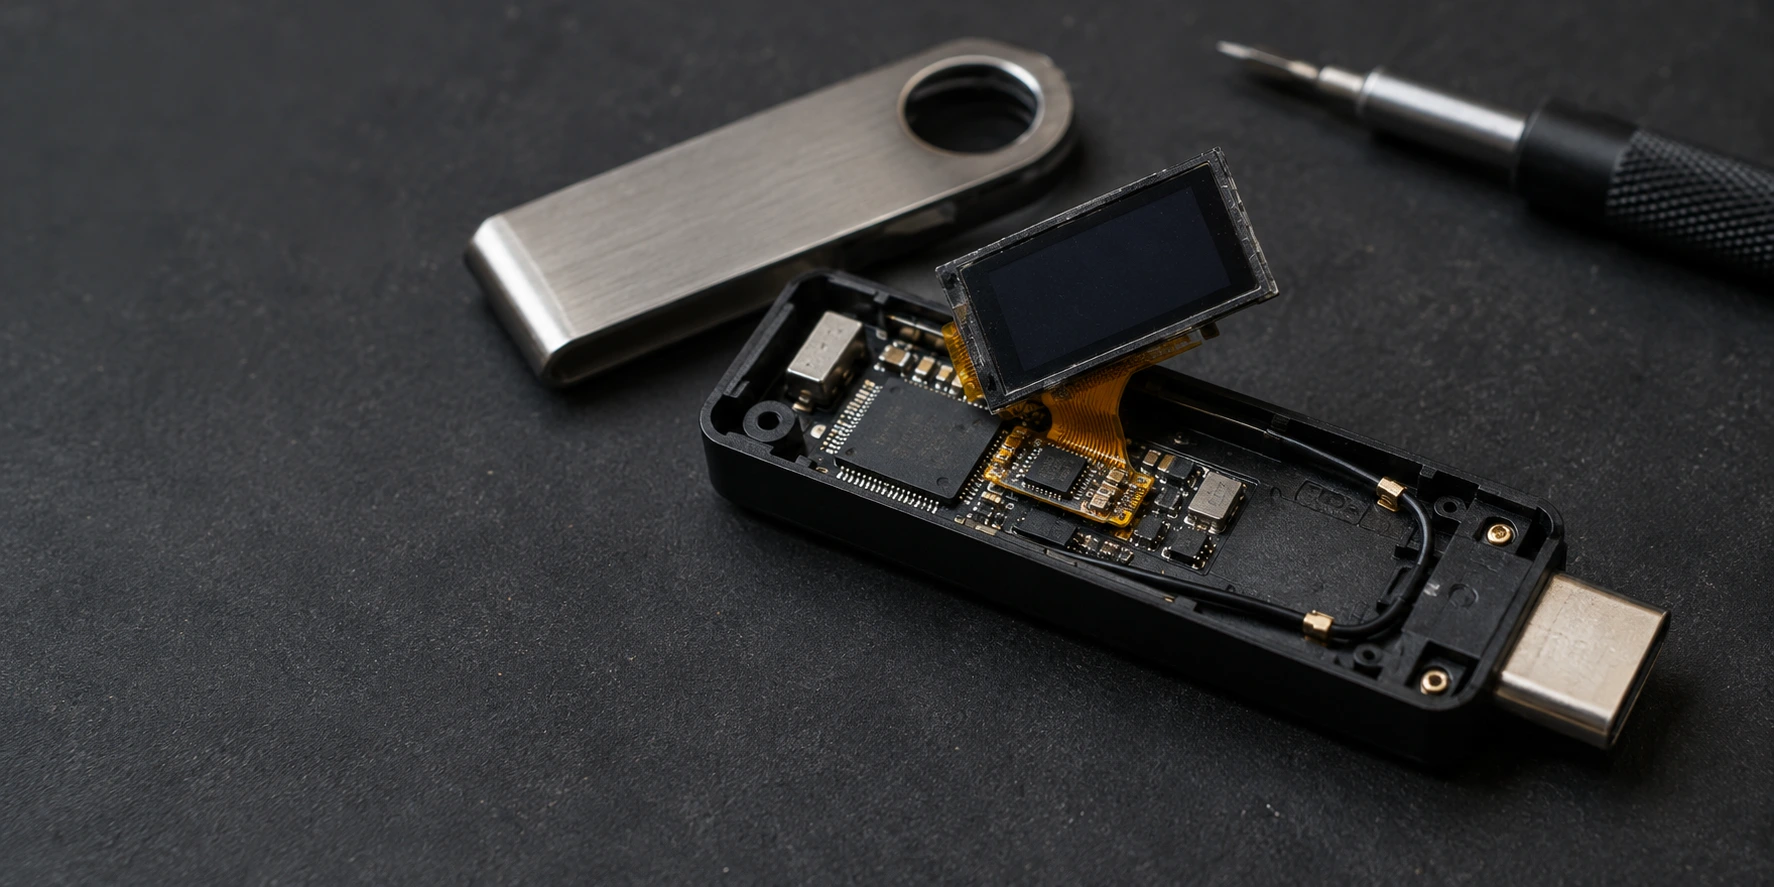
Ledger har bekreftet at et uautorisert maskinvareimplantat i en Ledger-enhet var til stede i en enhet knyttet til rapporterte tyverier av kryptovaluta. Etterforskningen dreier seg om lommebøker solgt gjennom CryptoBilis, en Malaysia-basert forhandler som opererer i Sørøst-Asia. Ifølge Ledger gjaldt alle rapportene om uventet tapping av kryptomidler som selskapet mottok under etterforskningen, enheter fra denne…
-
Et cyberangrep mot franske supermarkeder skal ha forstyrret kjølesystemene i 250 til 350 butikker, noe som tvang forhandlerne til å fjerne ferske og frosne produkter. Angriperne skal ha aktivert automatiske avrimingsfunksjoner eksternt, noe som økte temperaturen i enheter for oppbevaring og utstilling av matvarer. Hendelsen begynte natt til 11. oktober og rammet flere store detaljhandelskjeder.…
-
Cyberangrepet mot Ahold Delhaize har tvunget dagligvarekonsernet til å koble fra enkelte systemer mens det undersøker et sikkerhetsproblem i nettverket sitt. Selv om butikkene holder åpent, tyder rapporter på forstyrrelser i kundetjenester og ansattverktøy på tvers av flere merkevarer. Detaljhandelskonsernet bekreftet hendelsen 12. oktober. Selskapets team vurderer problemet og iverksetter beskyttelsestiltak for å begrense konsekvensene.…
-
En sårbarhet med høyeste alvorlighetsgrad som muliggjør kodekjøring i GitLab, har ført til et hastevarsel for administratorer som bruker selvadministrerte installasjoner. Sikkerhetsfeilen kan gjøre det mulig for eksterne angripere å kjøre vilkårlig kode uten å logge inn. GitLab offentliggjorde problemet 12. oktober og lanserte sikkerhetsoppdateringer for berørte versjoner av Community Edition (CE) og Enterprise Edition…
-
En britisk mann er dømt til to og et halvt års fengsel for SIM-swap-svindel knyttet til tyverier av kryptovaluta på til sammen nesten 200 000 pund, tilsvarende omtrent 265 000 dollar. Politiet opplyste at han brukte sin andel av utbyttet til å finansiere luksusferier og dyre innkjøp. Ajay Shinjin, 25, også kjent som AJ Marley…
-
Forskere har identifisert 8 547 eksponerte energisystemer knyttet til sol- og vindkraftanlegg i 35 europeiske land. Funnene omfatter administrasjonsgrensesnitt og kontrollpaneler som er tilgjengelige via det offentlige internettet. Internettetterretningsselskapet Modat undersøkte infrastrukturen for fornybar energi i 40 land innenfor EU, EFTA og EUs kandidatland. Selv om de fleste grensesnittene viste innloggingssider, rapporterte forskerne at de…