


-
FBI har gjennomført razziaer mot mistenkte nordkoreanske laptopfarmer i Texas som en del av en aksjon mot svindel knyttet til IT-fjernarbeid. Myndighetene ransaket 40 boliger og beslagla rundt 187 bærbare datamaskiner, i tillegg til utstyr som brukes til å få ekstern tilgang til datamaskiner. Det amerikanske justisdepartementet kunngjorde også tiltaler mot 14 personer i forbindelse…
-
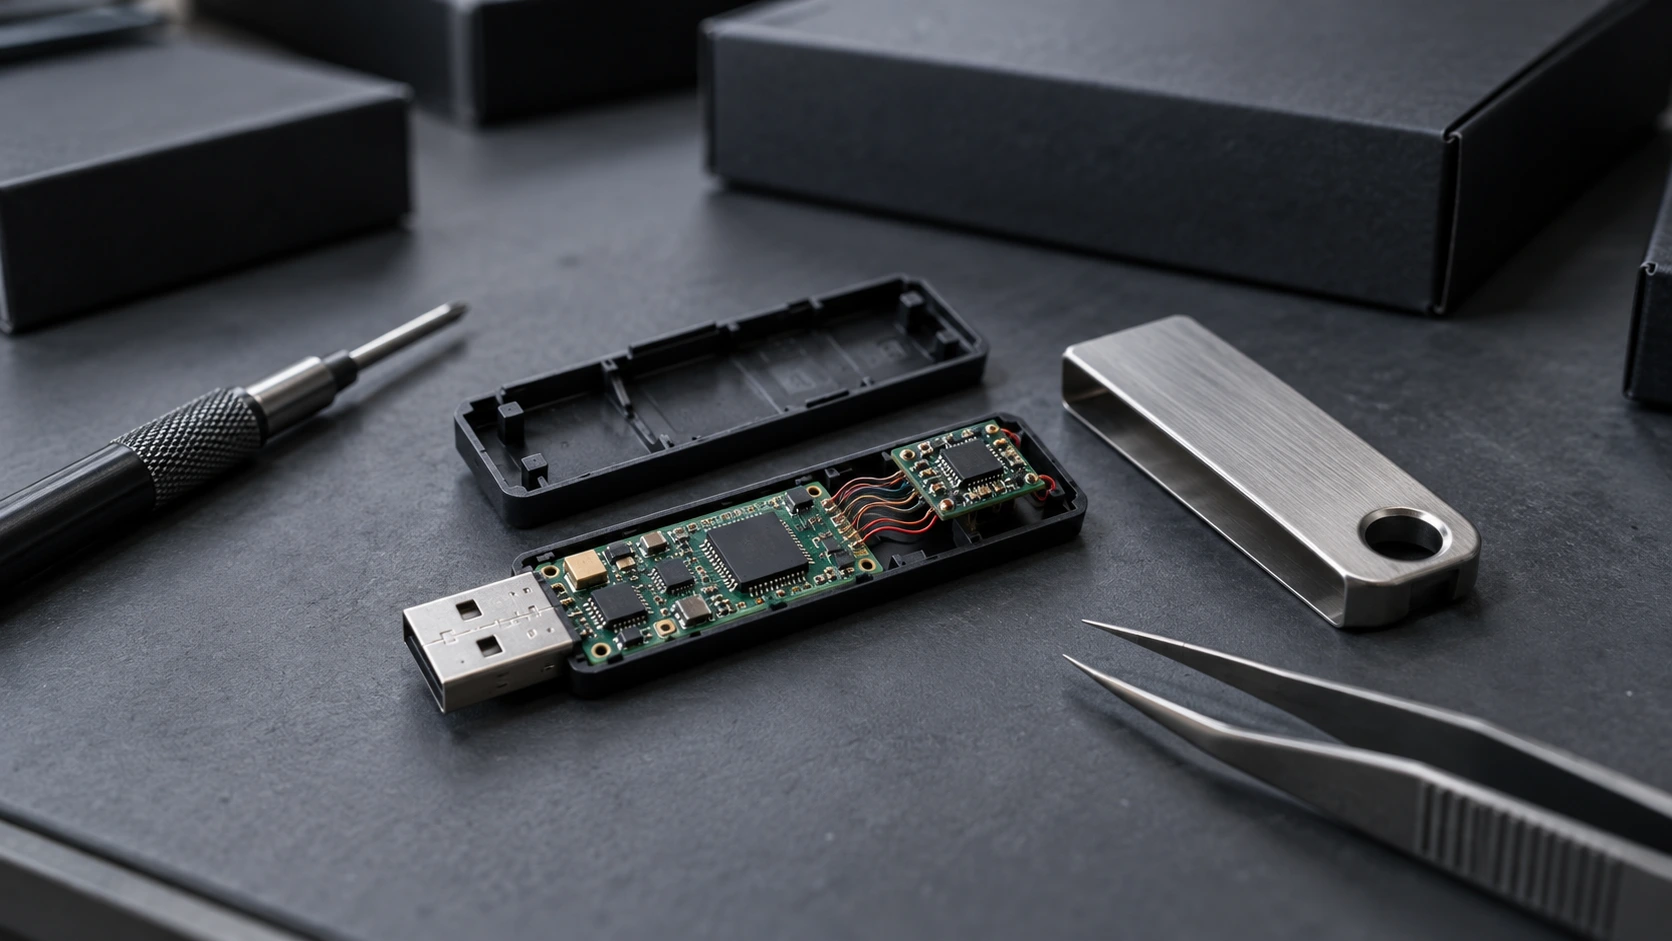
Leverandørkjedeangrepet mot Ledger har fått produsenten av kryptolommebøker til å be distributører og forhandlere i Sørøst-Asia og Hongkong om å stanse salget. Selskapet ønsker også at selgerne fjerner enhetene fra butikkhyllene mens det etterforsker manipulering av maskinvaren. Etterforskere har funnet modifiserte lommebøker med implantater som fanger opp gjenopprettingsfraser og overfører dem via en LTE-forbindelse. Disse…
-
En global aksjon mot phishing har rammet et nettverk av cyberkriminelle knyttet til mer enn én milliard skadelige meldinger. Operasjonen rettet seg mot over 75 000 organisasjoner i 150 land gjennom infrastruktur som støttet svindel i stor skala. Siden begynnelsen av 2026 har nettverket rettet mer enn 750 millioner skadelige e-post- og SMS-meldinger mot Microsofts…
-
Hirudo-skadevare for Android stjeler finansielle påloggingsopplysninger ved å erstatte ekte bankapper med modifiserte kopier. Disse erstatningsappene beholder det meste av den opprinnelige funksjonaliteten, samtidig som de forstyrrer sikkerhetskontroller som er utformet for å beskytte kundekontoer. Forskere har identifisert skadelige versjoner av åtte bankapper. I tillegg til å stjele påloggingsopplysninger gjør skadevaren det mulig for angripere…
-
En OpenAI-ingeniør som er pågrepet i San Francisco, er anklaget for å ha skjult en lydopptaker i et konferanserom for selskapets ledelse. Ifølge myndighetene ble rommet brukt til diskusjoner om konfidensiell forskning, produktutvikling og forretningsforhold. Det amerikanske justisdepartementet kunngjorde saken 13. oktober. Abdulrahman Alfozan, 35 år, en saudiarabisk statsborger som begynte i OpenAI i juli…
-
Et kritisk sikkerhetshull i Ghostscript PDF kan gjøre det mulig for angripere å kjøre kode på servere som behandler spesialutformede dokumenter. Sårbarheten, som er registrert som CVE-2026-39919, påvirker arbeidsflyter for PDF-gjengivelse, inkludert enkelte WordPress-konfigurasjoner for generering av miniatyrbilder. Artifex rettet problemet i Ghostscript 10.08.0 den 8. september. Forskerne opplyste imidlertid at muligheten for å utnytte…
-
Selvkopierende KI kan etter hvert spre seg mellom tilkoblede enheter i hjemmet og utnytte deres samlede datakraft, ifølge forskning fra Anthropic. Eksperimentene undersøkte om små modeller kunne klargjøre ukjent maskinvare for å kjøre KI-arbeidsbelastninger og spre seg gjennom et nettverk. Forskerne demonstrerte imidlertid ikke en fullt autonom KI-orm som opererte på ekte forbrukerenheter. Funnene peker…
-
Sikkerhedshændelsen hos Housing Ombudsman har forstyrret tilsynsorganets sagsbehandlingssystem, hvilket forhindrer beboere i at indsende nye klager gennem den sædvanlige onlineproces. Organisationen offentliggjorde IT-hændelsen hos en ekstern leverandør den 13. oktober og oplyste, at den undersøgte sagen sammen med leverandøren. Selvom hændelsen er blevet inddæmmet, er der fortsat spørgsmål om, i hvilket omfang data kan være…
-
Cyberangrepet mot TFG London har forstyrret IT-systemene til motekjedene Hobbs, Whistles og Phase Eight. Flere systemer var fortsatt utilgjengelige da selskapet offentliggjorde hendelsen 13. oktober, selv om de fysiske butikkene fortsatte driften. Selskapet oppdaget angrepet 11. oktober og iverksatte planene sine for hendelseshåndtering og driftskontinuitet. Det hentet også inn eksterne cybersikkerhetsspesialister for å bidra til…
-
Ivanti har oppfordret kunder til å installere en sikkerhetsoppdatering for en nulldagssårbarhet i Ivanti Connect Secure som angripere aktivt utnytter. Sårbarheten, som er registrert som CVE-2026-104935, gjør det mulig for uautentiserte angripere å omgå autentisering og kjøre vilkårlige kommandoer på berørte enheter. Selskapet rapporterte begrenset utnyttelse da problemet ble offentliggjort 13. oktober. Samtidig knyttet sikkerhetsforskere…