


-
BeyondTrust har rettet en kritisk sårbarhed, der gør det muligt at omgå godkendelse, og som angribere har udnyttet siden slutningen af august. Denne nuldagssårbarhed i BeyondTrust påvirker Remote Support-enheder og har muliggjort indbrud, der involverer eksponering af loginoplysninger, specialudviklet malware og videre bevægelse ind i tilsluttede systemer. Sårbarheden, der er registreret som CVE-2026-102764, påvirker Remote…
-
Angribere udnytter en Collabora-sårbarhed til fjernkørsel af kode til at kompromittere Nextcloud-installationer, der bruger den valgfrie Built-in CODE Server-app. Administratorer rapporterer om PHP-webshells og søgninger efter adgangskodedatabaser, filer fra adgangskodeadministratorer og kryptovalutategnebøger. Sårbarheden, der er registreret som CVE-2026-110447, påvirker appversioner ældre end 26.4.303. Rapporter viser, at ondsindet aktivitet fandt sted allerede den 10. september, mere…
-
Google udvider Androids svindelbeskyttelse med AI-baseret beskedanalyse, kontrol af mistænkelige links og sikkerhedsforanstaltninger mod uautoriseret viderestilling af opkald. Funktionerne udrulles til kompatible enheder, selvom tilgængeligheden varierer fra funktion til funktion. Opdateringen er rettet mod stadig mere overbevisende svindelforsøg, herunder falske bankadvarsler, forfalskede telefonnumre og AI-genererede stemmer. Ifølge Google markerer virksomhedens eksisterende beskyttelse i Telefon og…
-
En proxyjacking-kampagne har kompromitteret mindst 143 enheder i 34 lande og forvandlet ofrenes internetforbindelser til indtægtskilder. Angriberen installerede legitim software til deling af båndbredde uden ejernes tilladelse og brugte deres forbindelser som residential proxy-noder. Sikkerhedsforskere hos GreyNoise afdækkede operationen, mens de undersøgte mistænkelig aktivitet hos en unavngiven organisation. Deres resultater viser, hvordan angribere kan udnytte…
-
Falske Arch Linux-pakker, der udgav sig for at være populære værktøjer til softwareadministration, dukkede op i Arch User Repository (AUR) og udløste en undersøgelse i fællesskabet. Pakkerne kombinerede legitim kode med ondsindede installationsscripts, der kørte fjernhentet kode med root-rettigheder. Kampagnen blev opdaget den 13. oktober. Efterfølgende fjernede AUR-teamet de ondsindede pakker og udelukkede den ansvarlige…
-
Supporten til Windows Server 2022 gik ind i sin udvidede fase den 13. oktober 2026, hvilket markerede afslutningen på den almindelige support. Microsoft vil dog fortsætte med at levere månedlige sikkerhedsopdateringer frem til den 14. oktober 2031. Sikkerhedsopdateringen i oktober 2026 var den sidste udgivelse under den almindelige supportperiode. Derfor går organisationer nu ind i…
-
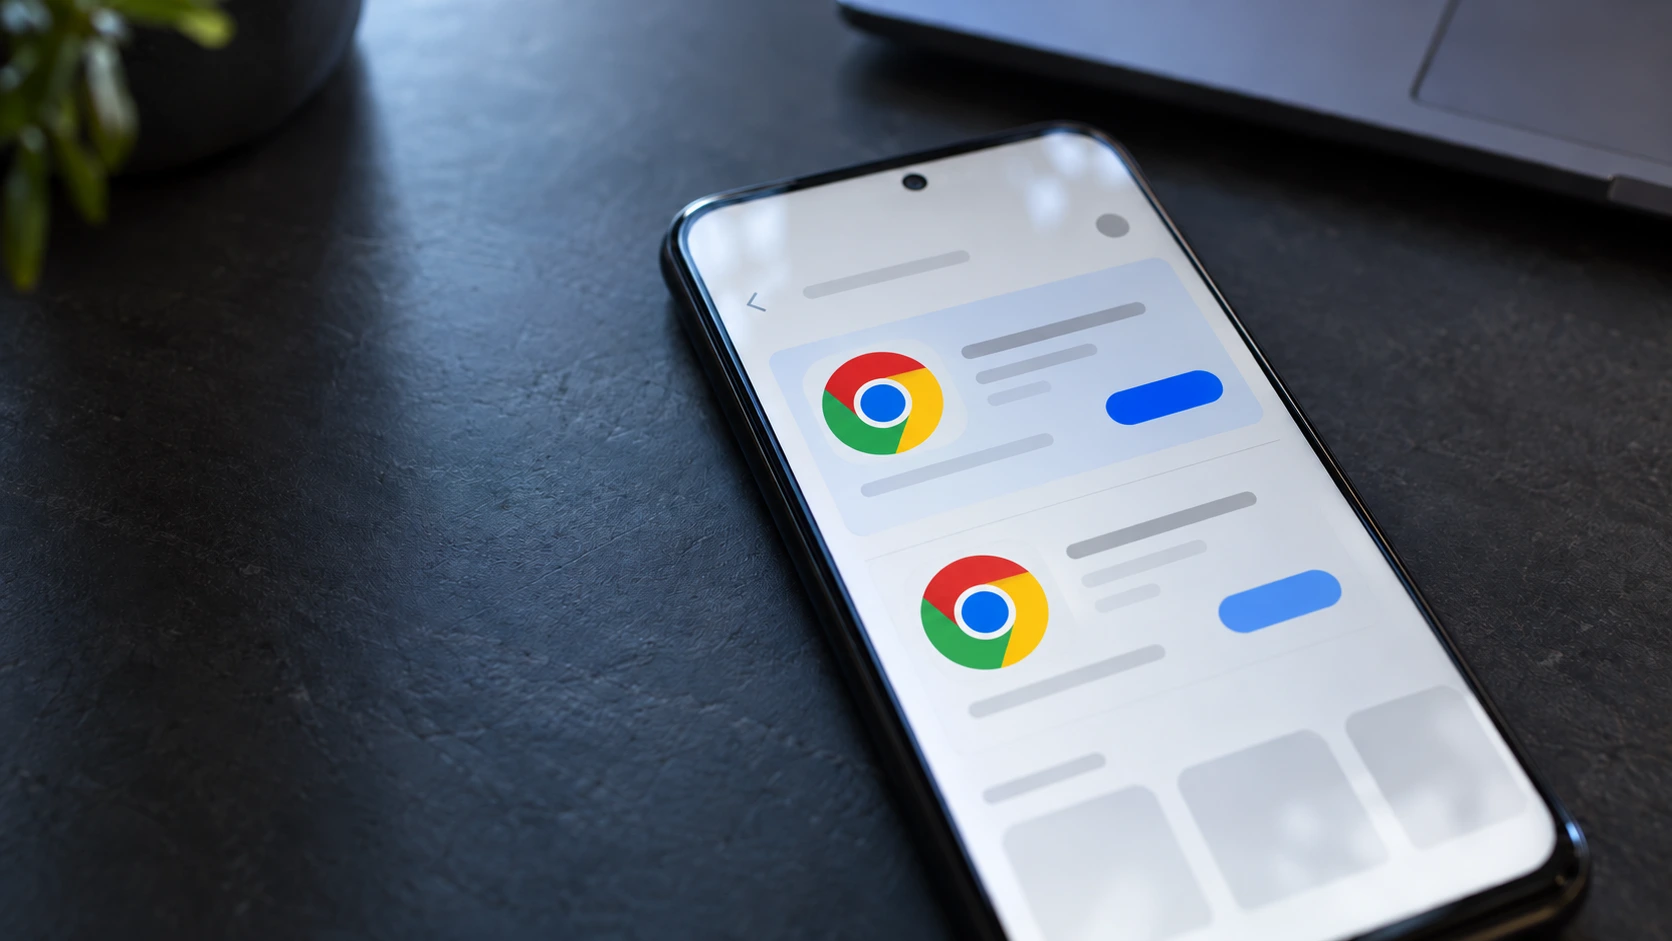
En falsk Chrome-app på Google Play kopierede browserens branding og viste over 100.000 downloads. Et skærmbillede viste også, at efterligningen dukkede op på en sponsoreret placering over Googles ægte browser. Downloadtallet omfatter dog hele appens historik, herunder perioden, hvor den tidligere eksisterede som et spil. Det er derfor fortsat uklart, hvor mange der installerede den…
-
W Socials privatlivspraksis er under granskning, efter at en journalist fandt offentligt tilgængelige registreringer med brugernes identitetsoplysninger. Det europæiske alternativ til X afviser at have været udsat for et databrud og oplyser, at brugerne selv valgte, hvilke oplysninger de ville dele. Fundene omfattede angiveligt oplysninger om nationalitet for mere end 2.500 brugere og fulde navne…
-
Databruddet hos Legal Aid Agency eksponerede oplysninger helt tilbage fra 1978, ifølge nye resultater fra den britiske myndighed. Yderligere analyser identificerede omkring 250.000 stjålne registreringer fra før 2007, hvilket udvider angrebets hidtil kendte historiske omfang. Angribere trængte ind i myndighedens IT-systemer i april 2025. Efterforskerne identificerede oprindeligt stjålne oplysninger om ansøgere og modtagere af retshjælp…
-
Palo Alto Networks har udsendt sikkerhedsopdateringer til en RCE-sårbarhed i PAN-OS, som angribere har udnyttet mod firewalls’ administrationsgrænseflader. Sårbarheden, der spores som CVE-2026-0322, giver autentificerede angribere mulighed for at udføre kode med root-rettigheder. Virksomheden bekræftede begrænset udnyttelse i sin sikkerhedsmeddelelse den 14. oktober. Angribere skal dog have gyldige loginoplysninger og netværksadgang til administrationsgrænsefladen, før de…