


-
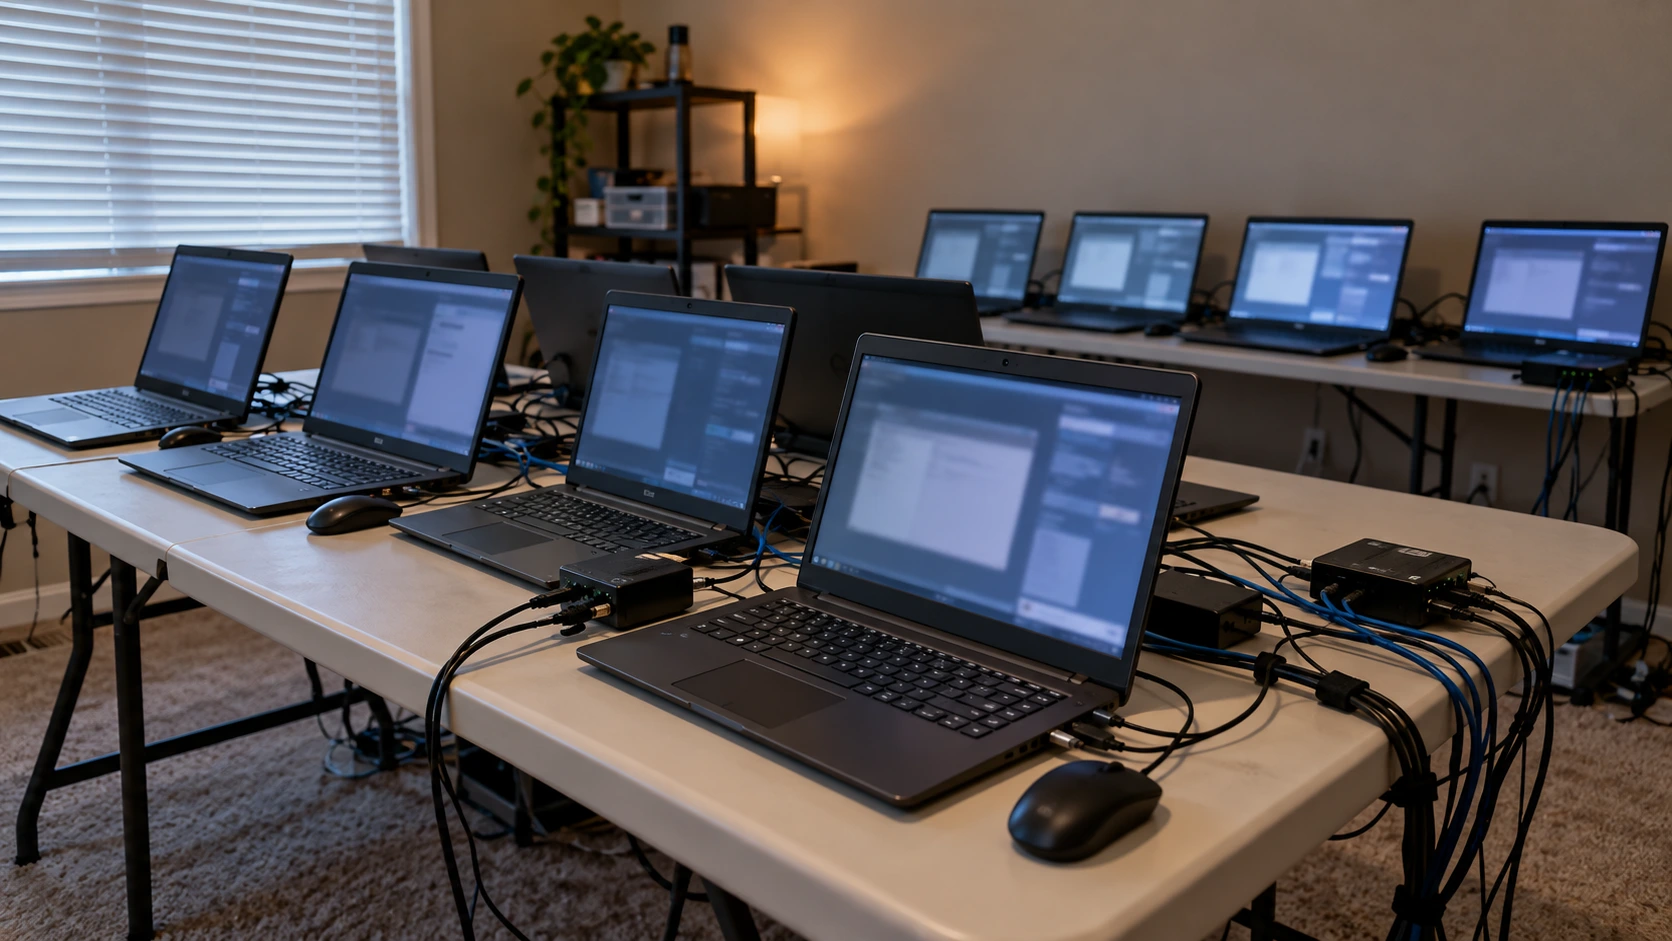
FBI har gennemført razziaer mod formodede nordkoreanske laptopfarme i Texas som led i en indsats mod svigagtige IT-ansættelser med fjernarbejde. Myndighederne ransagede 40 boliger og beslaglagde omkring 187 bærbare computere samt udstyr, der bruges til at få fjernadgang til computere. Det amerikanske justitsministerium annoncerede også tiltaler mod 14 personer i forbindelse med en relateret sammensværgelse…
-
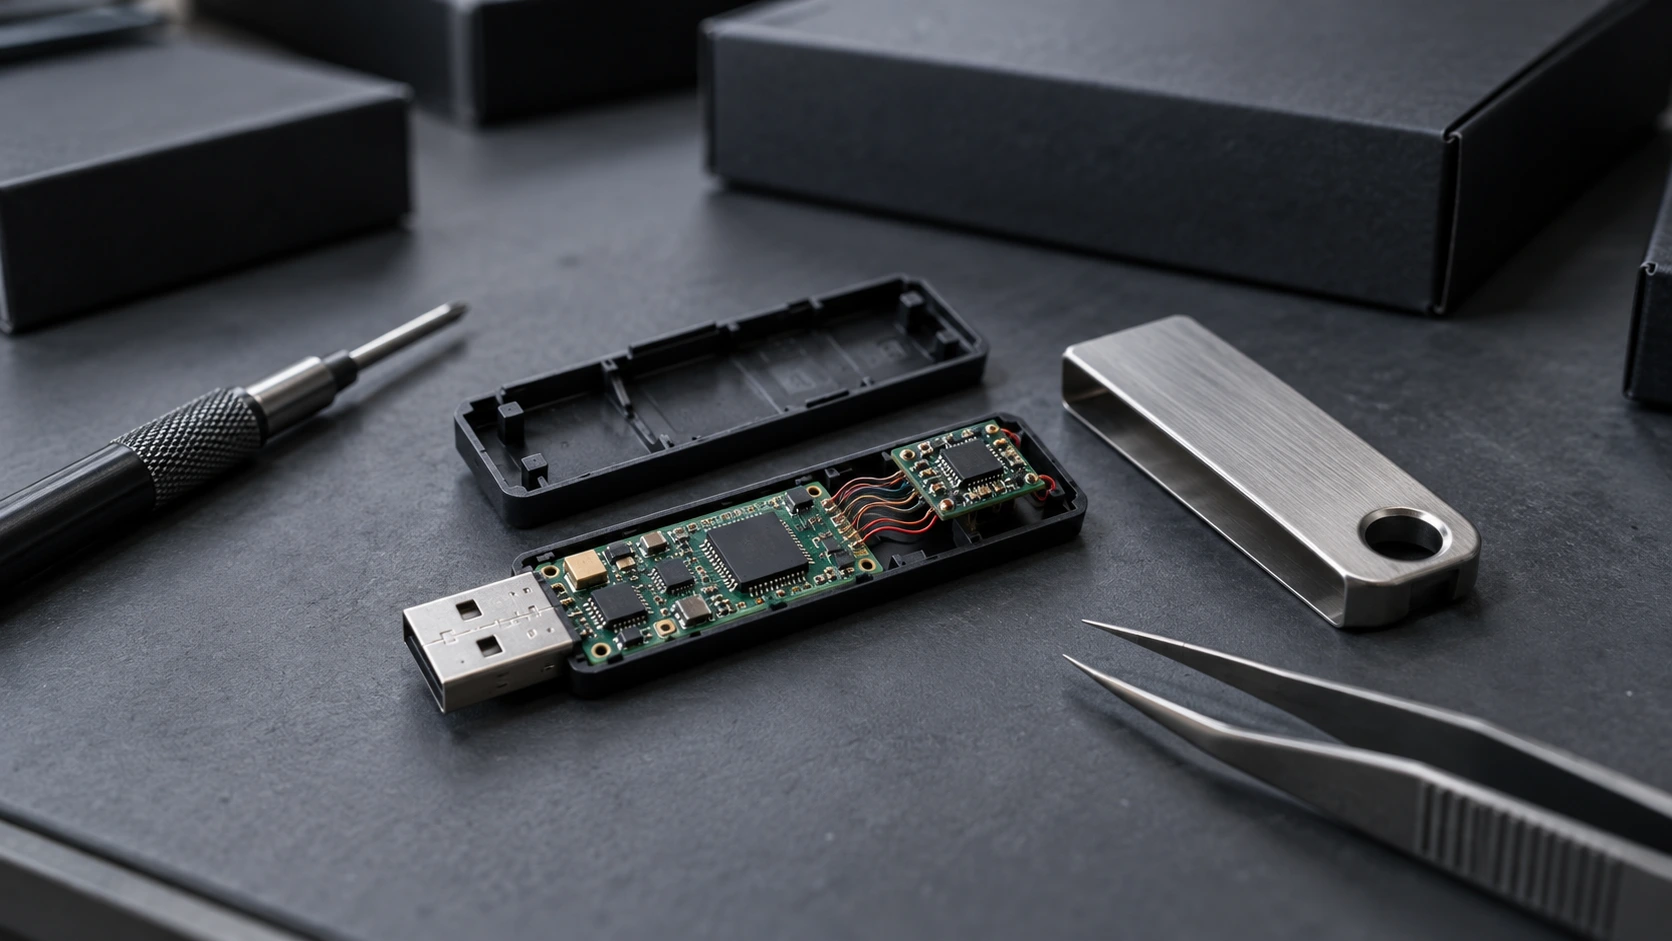
Forsyningskædeangrebet mod Ledger har fået producenten af kryptowallets til at bede distributører og forhandlere i Sydøstasien og Hongkong om at indstille salget. Virksomheden ønsker også, at sælgerne fjerner enhederne fra butikshylderne, mens den undersøger manipulation af hardwaren. Efterforskere har fundet modificerede wallets med implantater, der opfanger gendannelsesfraser og sender dem via en LTE-forbindelse. Disse fraser…
-
En global indsats mod phishing har forstyrret et cyberkriminelt netværk, der er knyttet til mere end en milliard ondsindede beskeder. Operationen var rettet mod over 75.000 organisationer i 150 lande gennem infrastruktur, der understøttede svindel i stor skala. Siden begyndelsen af 2026 har netværket rettet mere end 750 millioner ondsindede e-mail- og SMS-beskeder mod Microsofts…
-
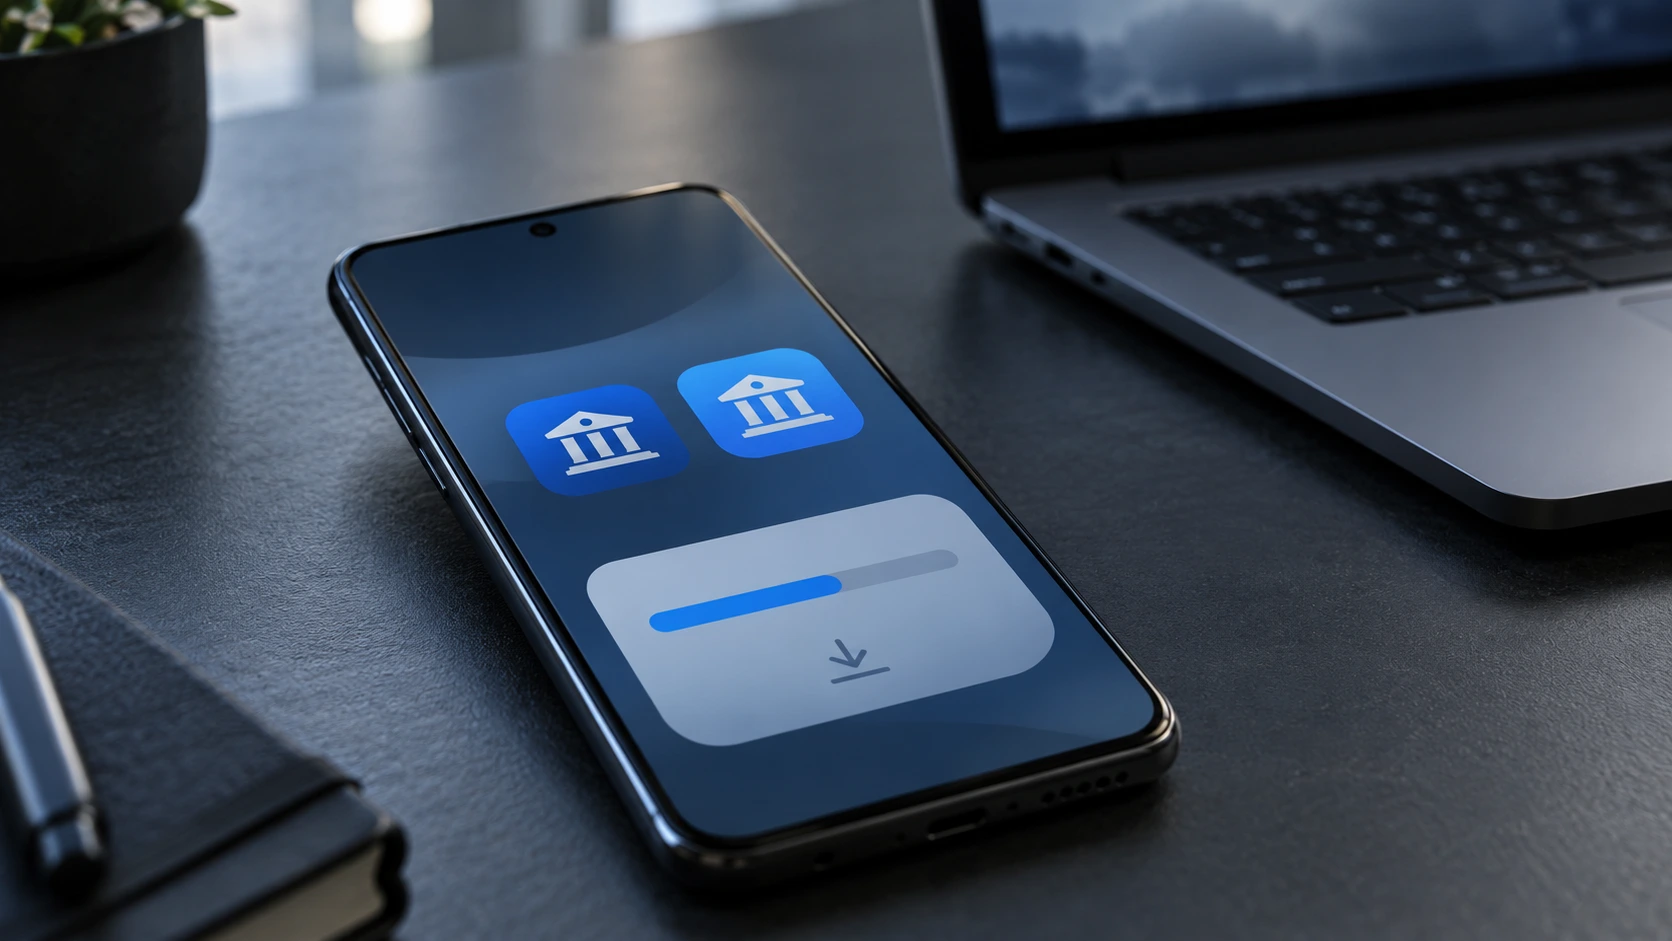
Hirudo-malware til Android stjæler finansielle loginoplysninger ved at erstatte ægte bankapps med modificerede kopier. Disse erstatningsapps bevarer størstedelen af den oprindelige funktionalitet, samtidig med at de forstyrrer sikkerhedskontroller, der er designet til at beskytte kundekonti. Forskere har identificeret ondsindede versioner af otte bankapps. Ud over at stjæle loginoplysninger gør malwaren det muligt for angribere at…
-
En OpenAI-ingeniør, der er blevet anholdt i San Francisco, er anklaget for at have skjult en lydoptager i et konferencelokale for virksomhedens ledelse. Ifølge myndighederne blev lokalet brugt til drøftelser om fortrolig forskning, produktudvikling og forretningsforhold. Det amerikanske justitsministerium offentliggjorde sagen den 13. oktober. Abdulrahman Alfozan, 35 år, en saudiarabisk statsborger, der begyndte hos OpenAI…
-
En kritisk sikkerhedsbrist i Ghostscript PDF kan gøre det muligt for angribere at udføre kode på servere, der behandler særligt udformede dokumenter. Sårbarheden, der er registreret som CVE-2026-39919, påvirker arbejdsgange til PDF-rendering, herunder visse WordPress-konfigurationer til generering af miniaturebilleder. Artifex rettede problemet i Ghostscript 10.08.0 den 8. september. Forskerne oplyste dog, at muligheden for at…
-
Selvreplikerende AI kan med tiden sprede sig mellem forbundne enheder i hjemmet og udnytte deres samlede computerkraft, ifølge forskning fra Anthropic. Virksomhedens eksperimenter undersøgte, om små modeller kunne klargøre ukendt hardware til at køre AI-arbejdsbelastninger og sprede sig gennem et netværk. Forskerne demonstrerede dog ikke en fuldt autonom AI-orm, der fungerede på virkelige forbrugerenheder. Resultaterne…
-
Sikkerhedshændelsen hos Housing Ombudsman har forstyrret tilsynsorganets sagsbehandlingssystem, hvilket forhindrer beboere i at indsende nye klager gennem den sædvanlige onlineproces. Organisationen offentliggjorde IT-hændelsen hos en ekstern leverandør den 13. oktober og oplyste, at den undersøgte sagen sammen med leverandøren. Selvom hændelsen er blevet inddæmmet, er der fortsat spørgsmål om, i hvilket omfang data kan være…
-
Cyberangrebet mod TFG London har forstyrret IT-systemerne hos modeforhandlerne Hobbs, Whistles og Phase Eight. Flere systemer var fortsat utilgængelige, da virksomheden offentliggjorde hændelsen den 13. oktober, selvom de fysiske butikker fortsatte driften. Virksomheden opdagede angrebet den 11. oktober og iværksatte sine planer for hændelseshåndtering og driftskontinuitet. Den tilkaldte også eksterne cybersikkerhedsspecialister for at hjælpe med…
-
Ivanti har opfordret kunder til at installere en sikkerhedsopdatering for en nuldagssårbarhed i Ivanti Connect Secure, som angribere aktivt udnytter. Sårbarheden, der er registreret som CVE-2026-104935, gør det muligt for ikke-godkendte angribere at omgå autentificering og udføre vilkårlige kommandoer på berørte enheder. Virksomheden rapporterede begrænset udnyttelse, da problemet blev offentliggjort den 13. oktober. Samtidig kædede…