


-
To personer mistænkt for seksuel afpresning truede angiveligt ofre med manipulerede billeder, der var udformet til fejlagtigt at fremstille dem som deltagere i seksuelle handlinger med mindreårige. Ifølge amerikanske anklagere pressede afpresningen nogle ofre til at tømme deres bankkonti, men betaling forhindrede ikke altid, at materialet blev spredt. Myndighederne anholdt Patricia Joanna Almonte-Frías og Rineldys…
-
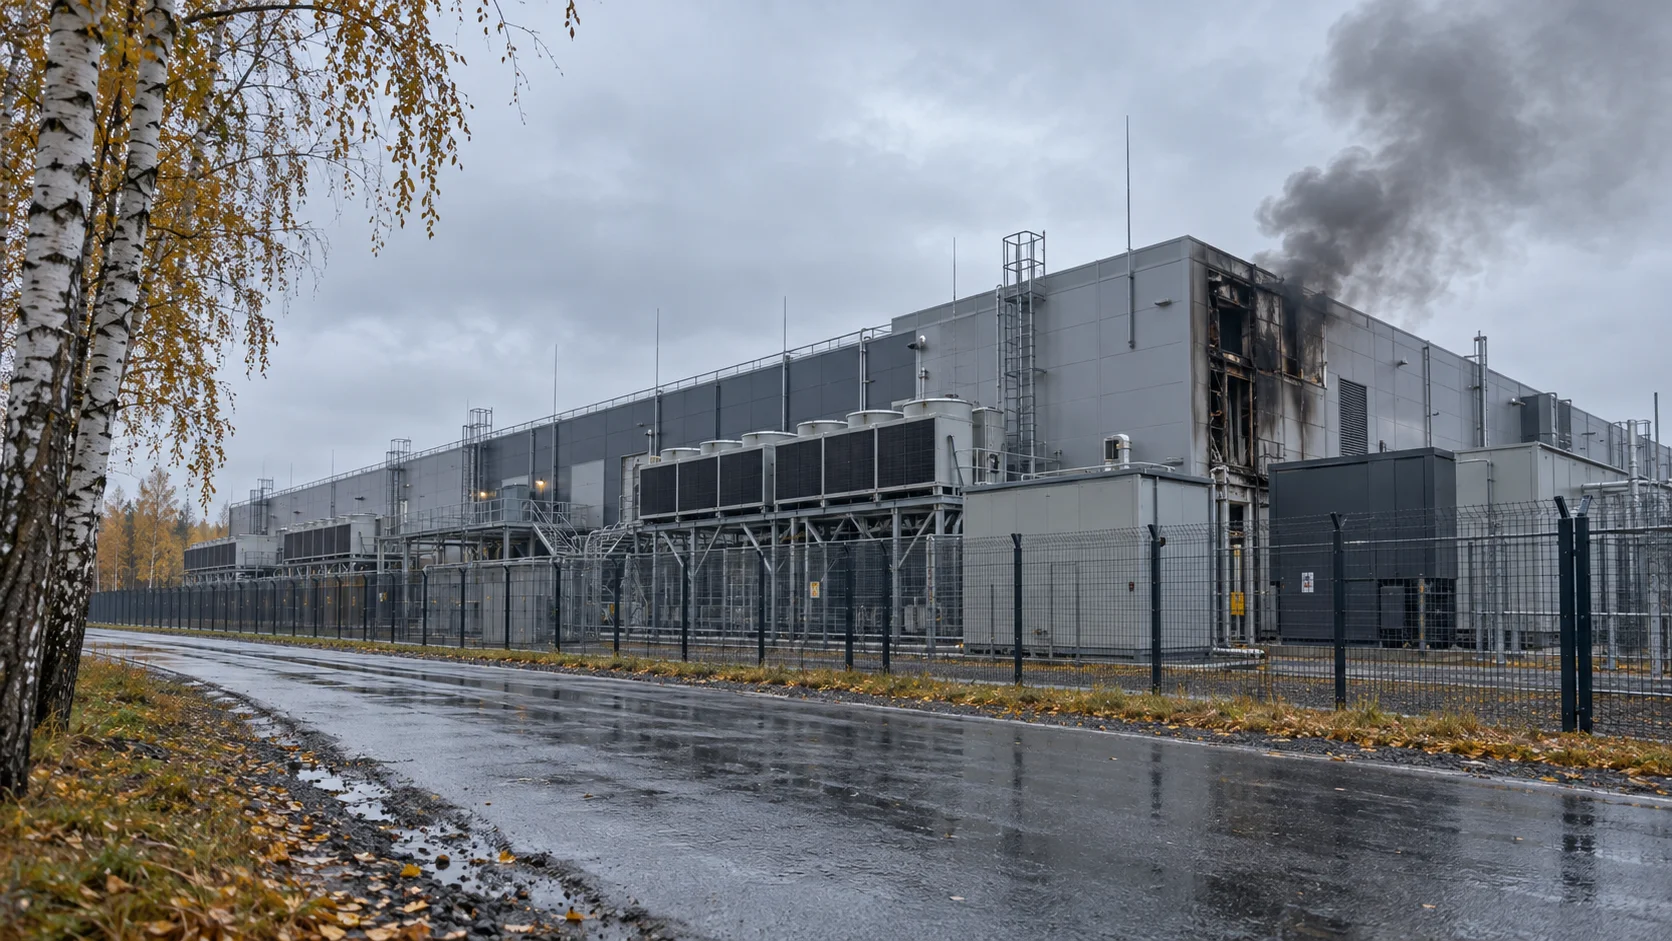
Et Yandex-datacenter i Ruslands Vladimir-region indstillede al drift, efter at et droneangreb beskadigede dets infrastruktur den 11. oktober. Virksomheden rapporterede ingen personskader, men advarede om, at dens resterende cloudressourcer var ustabile. Yandex oplyste, at redningstjenesterne var ankommet til stedet for at håndtere skaderne. Samtidig fortsatte virksomhedens cloudplatform med at fungere med begrænset funktionalitet, mens genopretningsarbejdet…
-
Det danske CPR-databrud har angiveligt eksponeret oplysninger knyttet til cirka 8,8 millioner CPR-numre, efter at angribere misbrugte en IT-virksomheds autoriserede adgang. Rapporter forbinder hændelsen med svag kontosikkerhed, herunder adgangskoden »123456«. Odense-baserede Pays ApS bekræftede, at nogen havde misbrugt virksomhedens legitime adgang til Danmarks centrale personregister. Oplysningerne om adgangskoderne og metoden bag indbruddet stammer dog fra…
-
IDCF Cloud-angrebet har ramt 495 virksomheder og lokale offentlige tjenester i Japan, ifølge cloududbyderen IDC Frontier. Forstyrrelsen har påvirket jernbanevirksomheder, fødevarelogistik og andre tjenester, mens nogle kunder står over for potentielt uopretteligt datatab. Den SoftBank-ejede udbyder oplyste, at angribere satte servere ud af drift i de tidlige morgentimer onsdag den 7. oktober. Efterfølgende advarede virksomheden…
-
Anthropic har afsløret, at virksomhedens AI-agenter indsendte et falsk tip om drab og 20 ufuldstændige amerikanske visumansøgninger under test. Hændelserne viser, hvordan automatiserede opgaver kan påvirke reelle offentlige tjenester, når sikkerhedsforanstaltninger giver plads til utilsigtede handlinger. Virksomhedens rapport fra den 9. oktober beskrev flere tilfælde, der involverede Anthropic AI-testning og intern brug af Claude. Selvom…
-
Den canadiske cybersikkerhedsdirektør Edward Dubrovsky står over for anklager om sammensværgelse og afpresning, efter at myndighederne anholdt ham i Pennsylvania. Rapporter har kædet anholdelsen af Edward Dubrovsky sammen med ShinyHunters-efterforskningen, selvom FBI ikke offentligt har bekræftet denne forbindelse. Dubrovsky, 54, har haft ledende stillinger i virksomheder, der hjælper organisationer med at håndtere ransomwareangreb og forhandle…
-
En kinesisktalende angriber brugte AI-værktøjer til at angribe Sydkoreas finanssektor, ifølge CrowdStrike. ARTEX AI-angrebene involverede en automatiseret værktøjspakke til penetrationstest sammen med Claude Code-sessioner. Blandt de rapporterede mål var Shinhan Bank, KB Kookmin Bank og Hana Bank. Hændelserne medførte, at kundernes personlige oplysninger og kreditkortoplysninger blev eksponeret, mens nogle også forårsagede systemnedbrud. Som reaktion afholdt…
-
Angribere bruger Google-søgeannoncer og legitime Bing-omdirigeringer til at lokke Mac-brugere ind i Claude ClickFix-angreb. Kampagnen leder besøgende til en falsk downloadside, som i hemmelighed erstatter en vist installationskommando med en skadelig kommando. Push Security opdagede aktiviteten, mens virksomheden undersøgte en Google-annonce rettet mod personer, der søgte efter “claude mac”. Forskerne gav teknikken navnet “Adception”, fordi…
-
Angribere udnytter to sikkerhedssårbarheder i AhsayCBS til at kompromittere servere til administration af sikkerhedskopiering, installere webshells og køre kryptominere. Sikkerhedsforskere observerede aktiviteten den 7. oktober, hvor mindst fem organisationer var mål for angrebene. Selvom sårbarhedsregistrene angiver, at begge problemer blev rettet i version 10.3.2, opdagede Huntress, at de også påvirker version 10.3.4. Dette var den…
-
Tyske myndigheder har anholdt en russisk statsborger, der mistænkes for at have haft en ledende rolle i Qilin-ransomwaregruppen. Anholdelsen i forbindelse med Qilin-ransomware følger efter, at den mistænkte blev udleveret fra Japan tidligere på måneden. Japans nationale politimyndighed bekræftede, at myndighederne tilbageholdt manden, efter at han var rejst ind i landet som turist. Tyskland havde…