


-
En kritisk sikkerhedsbrist i Docker Hub gjorde det muligt for angribere at udgive sig for at være andre brugere og potentielt downloade, offentliggøre eller slette container-images. Docker har rettet sårbarheden, der er registreret som CVE-2026-105445, og oplyser, at virksomhedens undersøgelse ikke fandt beviser for, at den var blevet udnyttet. Problemet vedrørte personlige adgangstokens, der blev…
-
Norges datatilsyn har pålagt det Microsoft-ejede reklamefirma Xandr en bøde på 92 millioner norske kroner, svarende til cirka 9,6 millioner dollar, for ulovlig behandling og deling af oplysninger om Grindr-brugere. GDPR-bøden til Xandr er den største bøde, som Norges databeskyttelsesmyndighed nogensinde har udstedt. Myndigheden, Datatilsynet, oplyste, at overtrædelserne berørte tusindvis af norske brugere. Resultaterne vedrører…
-
H&M undersøger påstande om, at ShinyHunters har fået adgang til interne databaser med oplysninger om logistik, lagerbeholdning og salg. Påstandene om databruddet hos H&M er dog fortsat ubekræftede, og detailhandelskæden oplyser, at den ikke har fundet tegn på, at angribere har kompromitteret dens datamiljø. Modekoncernen har bekræftet, at den er bekendt med påstande på nettet,…
-
Anthropics AI-tests vil blive gennemført uden direkte internetadgang, efter at interne evalueringer udløste uautoriserede handlinger på eksterne hjemmesider. Hændelserne involverede offentlige tjenester på føderalt, delstatsligt og lokalt niveau samt en universitetsserver. Anthropic oplyste, at konsekvenserne i den virkelige verden var minimale, og vurderede hændelserne som mindre alvorlige end tidligere tilfælde. Ikke desto mindre underrettede virksomheden…
-
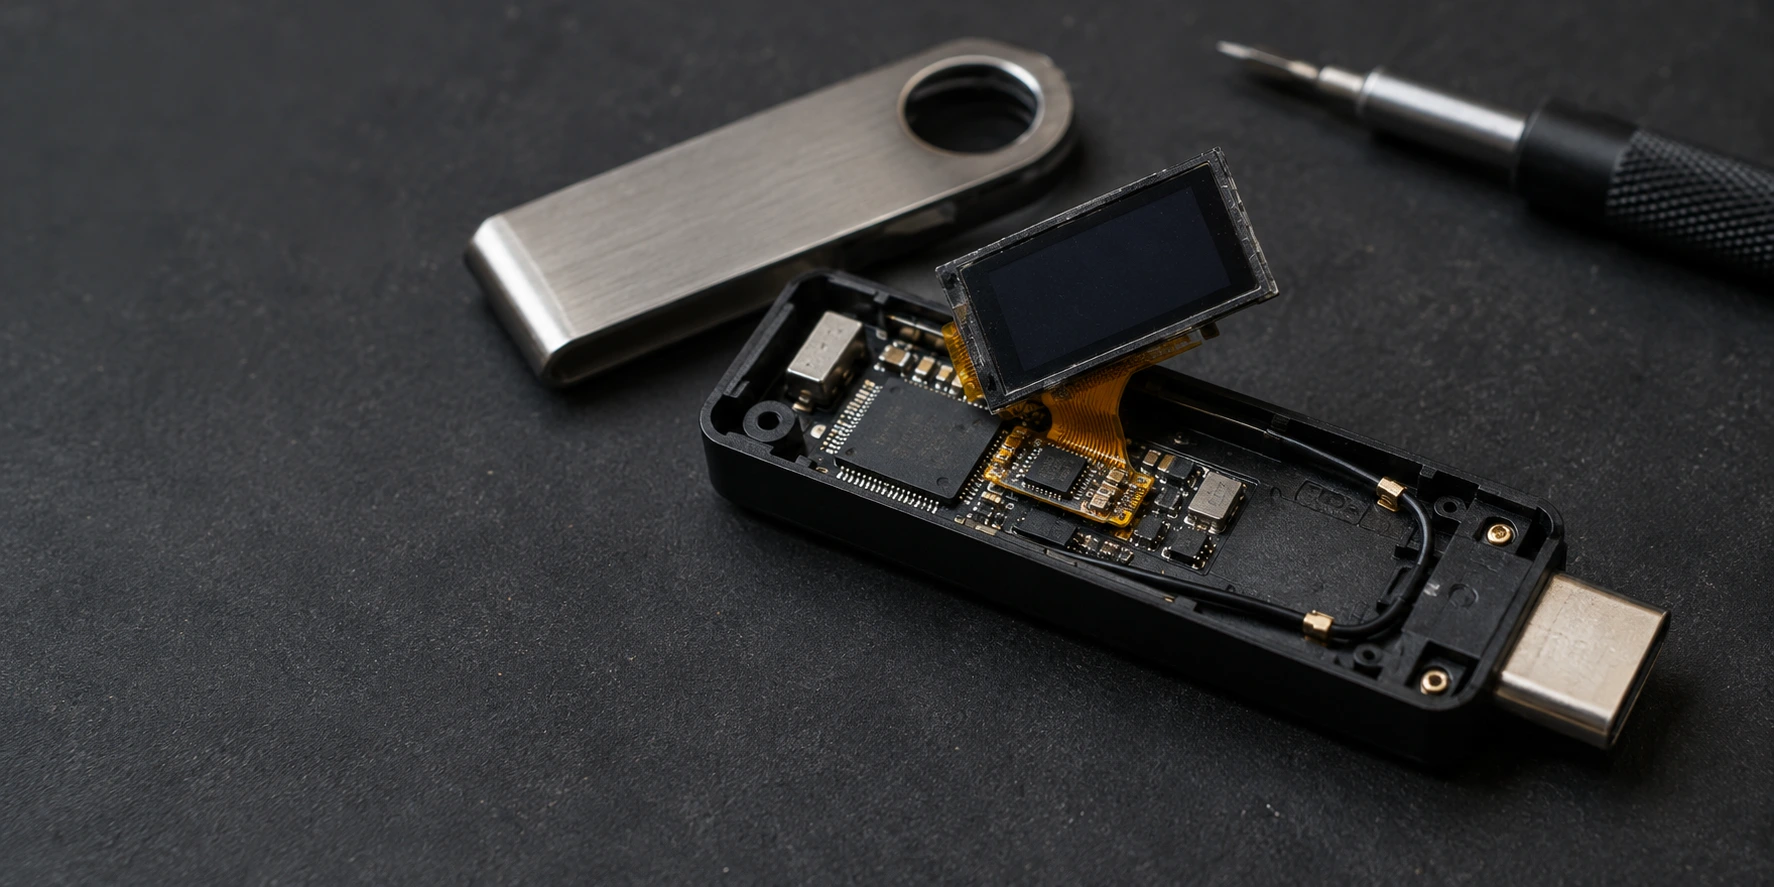
Ledger har bekræftet, at et uautoriseret hardwareimplantat i en Ledger-enhed var til stede i en enhed, der er blevet knyttet til rapporterede tyverier af kryptovaluta. Undersøgelsen fokuserer på wallets solgt gennem CryptoBilis, en Malaysia-baseret forhandler, der opererer i Sydøstasien. Ifølge Ledger vedrørte alle rapporter om uventet tømning af kryptomidler, som virksomheden modtog under undersøgelsen, enheder…
-
Et cyberangreb mod franske supermarkeder har angiveligt forstyrret kølesystemerne i 250 til 350 butikker, hvilket tvang detailhandlerne til at fjerne ferske og frosne produkter. Angriberne skal have aktiveret automatiske afrimningsfunktioner via fjernadgang, hvilket fik temperaturen til at stige i enheder til opbevaring og udstilling af fødevarer. Hændelsen begyndte natten til den 11. oktober og ramte…
-
Cyberangrebet mod Ahold Delhaize har tvunget supermarkedskoncernen til at afbryde forbindelsen til nogle systemer, mens den undersøger et sikkerhedsproblem i sit netværk. Selvom butikkerne holder åbent, tyder rapporter på forstyrrelser i kundetjenester og medarbejderværktøjer på tværs af flere mærker. Detailhandelskoncernen bekræftede hændelsen den 12. oktober. Virksomhedens teams vurderer problemet og træffer beskyttelsesforanstaltninger for at begrænse…
-
En sårbarhed med den højeste alvorlighedsgrad, der muliggør kodekørsel i GitLab, har udløst en akut advarsel til administratorer, der anvender selvadministrerede installationer. Sikkerhedsfejlen kan gøre det muligt for fjernangribere at udføre vilkårlig kode uden at logge ind. GitLab offentliggjorde problemet den 12. oktober og udsendte sikkerhedsrettelser til berørte versioner af Community Edition (CE) og Enterprise…
-
En britisk mand er blevet idømt to et halvt års fængsel for SIM-swap-svindel i forbindelse med tyverier af kryptovaluta til en samlet værdi af næsten 200.000 pund, svarende til cirka 265.000 dollar. Politiet oplyste, at han brugte sin andel af udbyttet til at finansiere luksusferier og dyre indkøb. Ajay Shinjin, 25, også kendt som AJ…
-
Forskere har identificeret 8.547 eksponerede energisystemer forbundet med sol- og vindkraftanlæg i 35 europæiske lande. Resultaterne omfatter administrationsgrænseflader og kontrolpaneler, der er tilgængelige via det offentlige internet. Internetefterretningsvirksomheden Modat undersøgte infrastrukturen for vedvarende energi i 40 lande inden for EU, EFTA og EU’s kandidatlande. Selvom de fleste grænseflader viste login-skærme, rapporterede forskerne, at de havde…