


Kategori: Kryptovalutaer
-

En omfattende malvertising-kampagne bruger falske kryptovaluta- og handelssider til at levere browserbaseret malware. I stedet for at sende en færdig skadelig fil til offeret bruger kampagnen JavaScript til at opbygge nyttelasten direkte i browseren. Operationen har været aktiv siden slutningen af 2024. Den retter sig mod private tradere og kryptovalutainvestorer gennem overbevisende kopier af populære…
-

En ny sextortion-svindel med forbindelse til ShinyHunters bruger e-mailadresser fra tidligere lækkede virksomhedsdatabaser for at få falske trusler til at fremstå troværdige. E-mails kræver 2.000 dollar i Bitcoin og hævder, at hackere har optaget modtagerne gennem deres enheder. Der er dog ingen beviser for, at svindlerne har fået adgang til ofrenes telefoner, computere, kameraer eller…
-

Ostium-kryptotyveriet førte til, at angribere stjal 23,75 millioner dollar fra platformens likviditetspulje efter at have kompromitteret den off-chain-infrastruktur, der leverer prisdata. Ifølge Ostium indsendte angriberne manipulerede prisrapporter, som fremstod legitime. Derefter åbnede og lukkede de hurtigt store handelspositioner til manipulerede priser, hvilket skabte kunstige gevinster og tømte likviditetspuljen. Platformen oplyste, at den sikkerhed, som tradere…
-

Kalshis overvågningsteam er under øget opmærksomhed, efter at forudsigelsesmarkedet opdagede mistænkelige handler med forbindelse til en medarbejder i Det Hvide Hus. Amerikanske tilsynsmyndigheder efterforsker Gabriel Perez, som længe har arbejdet som teleprompteroperatør for præsident Donald Trump. Han skal have brugt forhåndsviden om præsidentens taler til at gennemføre profitable handler. Kalshi identificerede aktiviteten, frøs kontoen og…
-

En avanceret ny malware kaldet OkoBot retter sig mod kryptobrugere over hele verden. Systemet kan distribuere mere end 20 skadelige nyttelaster. De stjæler gendannelsesfraser, loginoplysninger, cookies og andre følsomme oplysninger. Kampagnen bruger flere metoder til at inficere enheder. Angriberne benytter blandt andet falske softwarearkiver og ClickFix-angreb. Sidstnævnte narrer brugerne til selv at køre skadelige kommandoer.…
-
Hackere kompromitterede Injective Labs’ SDK-projekt og offentliggjorde en ondsindet npm-pakke. Pakken stjal private nøgler og mnemonic seed phrases til kryptowallets. Sikkerhedsvirksomhederne Socket, Ox Security og StepSecurity opdagede supply chain-angrebet. Det ramte version 1.20.21 af pakken @injectivelabs/sdk-ts. Injective SDK-malware Blev Udgivet på npm Injective SDK er et udviklingskit til TypeScript og JavaScript. Udviklere bruger det til…
-
En mand fra New York er blevet idømt føderalt fængsel efter at have drevet en svindel, hvor han udgav sig for at være kendte kryptoinfluencere. Gennem falske profiler på Telegram fik han investorer til at investere over 1,4 millioner dollar i opdigtede kryptoinvesteringer. Ifølge anklagemyndigheden opbyggede han troværdighed ved at efterligne profiler fra kryptomiljøet og…
-
En kritisk SimpleHelp-sårbarhed er blevet det seneste mål for cyberkriminelle. Angriberne udnytter den til at kompromittere fjernsupportservere og installere et helt nyt malwareværktøj, der stjæler følsomme loginoplysninger. Sikkerhedsforskere opdagede kampagnen, da de undersøgte angreb mod sårbare SimpleHelp-installationer. Efter det første indbrud nøjes angriberne ikke med uautoriseret adgang. I stedet installerer de de to nye malwarevarianter…
-
Forudsigelsesplatformen Polymarket har lovet at kompensere alle brugere, der mistede penge under et supply chain-angreb, som kompromitterede en del af virksomhedens hjemmeside. Angriberne indsatte ondsindet JavaScript-kode via en frontend-afhængighed fra en tredjepartsleverandør og narrede brugerne til at godkende svigagtige kryptovalutatransaktioner. Virksomheden oplyser, at hændelsen kun påvirkede hjemmesidens frontend, mens hverken backend-infrastrukturen eller de interne servere…
-
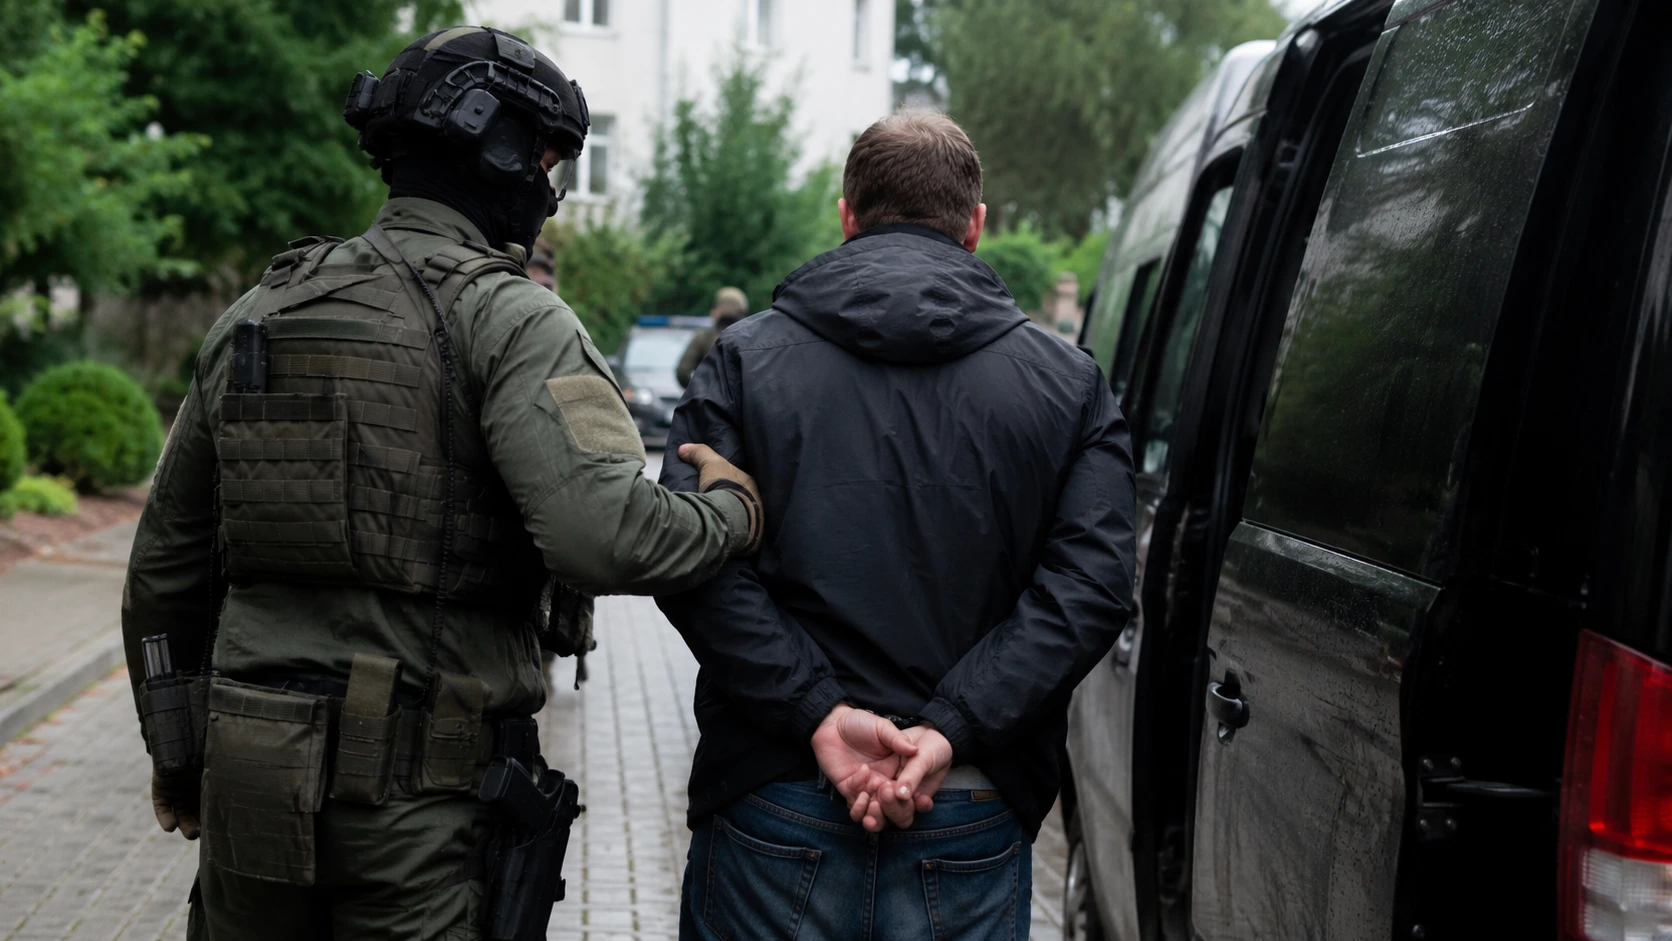
Polske myndigheder har anholdt fire formodede medlemmer af en SIM-svindelbande, som er anklaget for at have stjålet kryptovaluta til en værdi af millioner af dollar. Efterforskere oplyser, at gruppen brød ind hos samarbejdspartnere til teleselskaber, kaprede e-mailkonti og overtog ofrenes telefonnumre for at få adgang til konti på kryptobørser. Aktionen blev gennemført af det polske…