


Etikett: Linux
-
Falska Arch Linux-paket som utgav sig för att vara populära verktyg för programvaruhantering dök upp i Arch User Repository (AUR), vilket ledde till en utredning inom communityn. Paketen kombinerade legitim kod med skadliga installationsskript som körde fjärrhämtad kod med root-behörighet. Kampanjen upptäcktes den 13 oktober. Därefter tog AUR-teamet bort de skadliga paketen och stängde av…
-
CISA har varnat för att angripare aktivt utnyttjar tre sårbarheter i Linux-kärnan, inklusive en kritisk sårbarhet. Myndigheten beordrade amerikanska federala organisationer att installera säkerhetsuppdateringar på berörda system och genomföra forensiska kontroller. CISA lägger till tre sårbarheter på listan över exploaterade sårbarheter USA:s Cybersecurity and Infrastructure Security Agency lade till de tre sårbarheterna i sin katalog…
-

Tails har släppt en akut säkerhetsuppdatering för en kritisk sårbarhet i Linux-kärnan som kan göra det möjligt för en skadlig webbplats att ta kontroll över en användares system och avslöja personens identitet. Det integritetsfokuserade operativsystemet uppmanar användare att omedelbart uppgradera till Tails 7.10.1. Tidigare versioner är fortfarande sårbara för CVE-2026-64560, en sårbarhet som kan ge…
-
Arch Linux-bidragsgivaren Robin Candau meddelade att möjligheten att ta över AUR-paket tillfälligt har stängts av medan projektet utreder den pågående situationen. Begränsningen gäller föräldralösa AUR-paket, som normalt kan övertas av andra pakethanterare. Angripare kan utnyttja denna process genom att ta kontroll över övergivna paket och lägga till skadlig kod i senare versioner. Användare uppmanas att…
-
Säkerhetsforskare har avslöjat en nio år gammal sårbarhet i Linux-kärnan som kan göra det möjligt för lokala angripare att skriva över skyddade filer och få root-behörighet. Sårbarheten, som spåras som CVE-2026-64600 och har fått namnet RefluXFS, påverkar XFS-filsystemet när reflink-stöd är aktiverat. Felet upptäcktes och rapporterades av Qualys Threat Research Unit. RefluXFS-sårbarheten har funnits i…
-
En ny Linux-kärnpatch som skulle åtgärda en farlig sårbarhet för privilegieeskalering ska enligt uppgifter istället ha skapat förutsättningar för ännu en kritisk sårbarhet. Säkerhetsforskare varnade för att det nya exploitet, kallat Fragnesia, dök upp kort efter att utvecklare patchat den tidigare avslöjade Dirty Frag-sårbarheten. Forskarna uppgav att problemet påverkar Linux-kärnversioner som sträcker sig flera år…
-
Nya Linux-kärnexploit skapar allvarlig oro bland molnleverantörer och säkerhetsteam efter att forskare avslöjat två kritiska tekniker för privilegieeskalering som påverkar stora Linux-distributioner. Sårbarheterna kan göra det möjligt för angripare med begränsad systemåtkomst att få full root-behörighet på några sekunder. Forskare varnade för att molninfrastruktur, Kubernetes-miljöer och containerbaserade arbetslaster löper förhöjd risk eftersom angripare ofta riktar…
-
Quasar Linux-malwarekampanjen väcker stor oro inom cybersäkerhetsbranschen efter att forskare upptäckt ett smygande Linux-hot utformat för att angripa mjukvaruutvecklare och DevOps-miljöer. Malwaret kombinerar bakdörrsåtkomst, stöld av autentiseringsuppgifter och rootkit-funktionalitet, vilket gör det möjligt för angripare att behålla långvarig kontroll över komprometterade system. Forskare uppger att operationen i stor utsträckning fokuserar på utvecklingsinfrastruktur kopplad till molntjänster,…
-
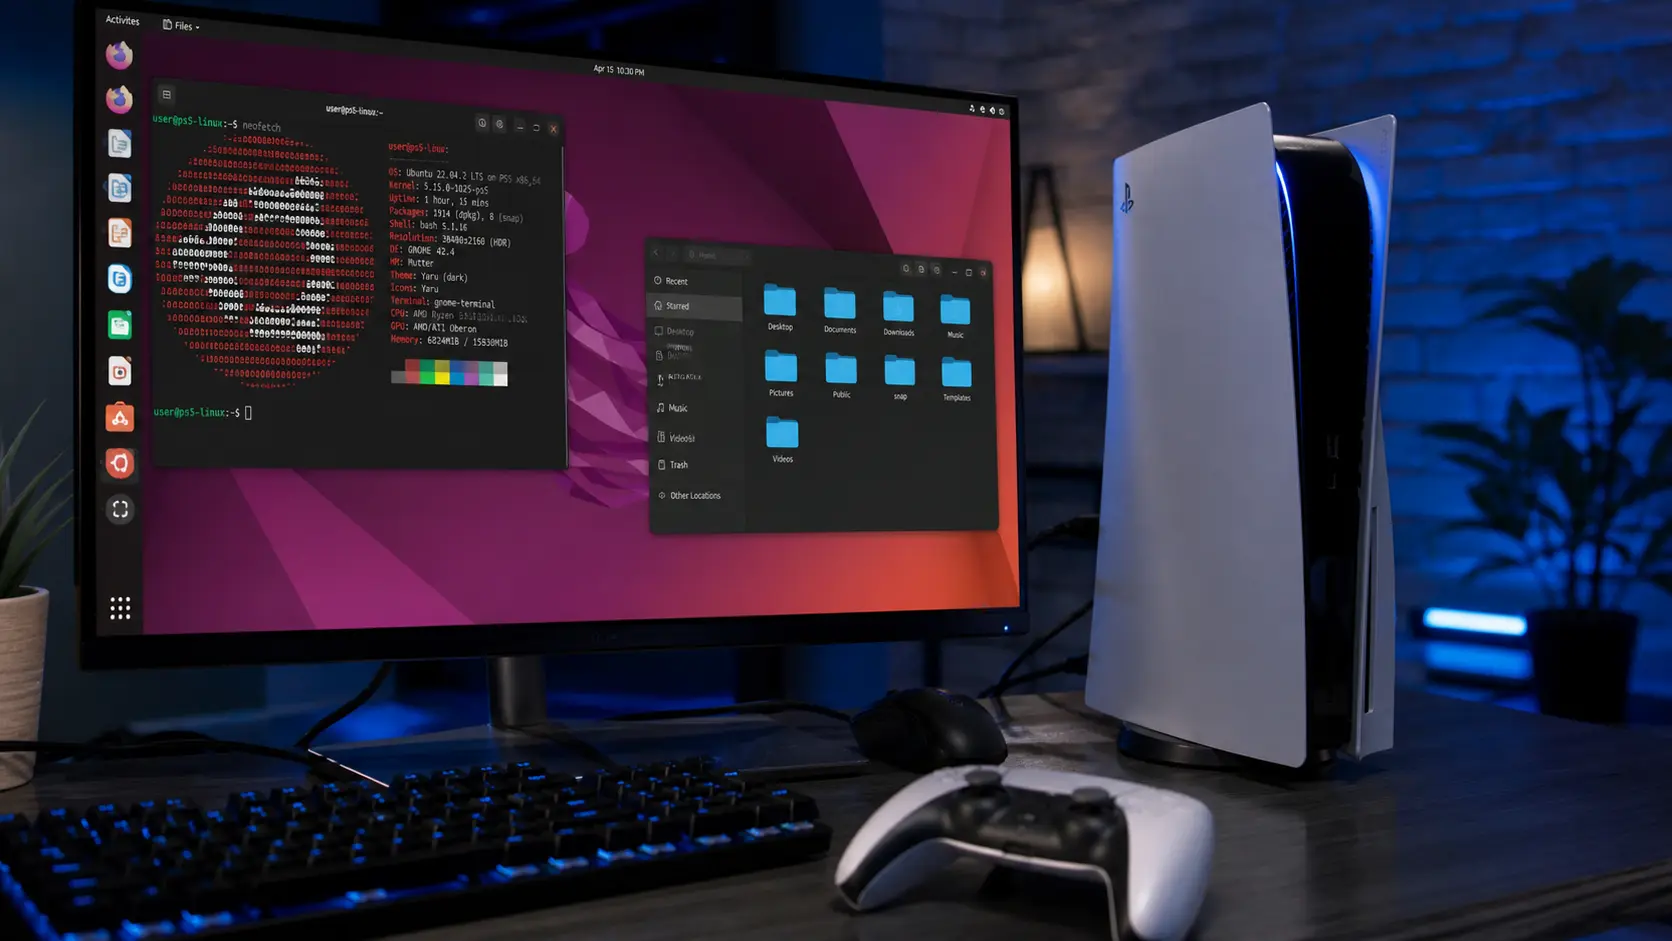
En ny PS5 Linux-hack ger användare tillgång till funktioner långt utanför konsolens ursprungliga design. Genom att utnyttja en känd sårbarhet kan systemet starta Linux och fungera som en fullständig skrivbordsmiljö. Så fungerar exploiten PS5 Linux-hacken bygger på en tidigare patchad sårbarhet som upptäcktes av säkerhetsforskaren Andy Nguyen. En publik Linux-loader gör det nu möjligt att…
-
En kritisk bugg i Linux-kärnan gör det möjligt för oprivilegierade användare att få full root-åtkomst med minimal ansträngning. Därmed skapar sårbarheten en allvarlig risk i brett använda system. Sårbarheten påverkar flera års system Sårbarheten påverkar Linux-kärnor som släppts under flera år. Därför är många miljöer fortfarande exponerade utan omedelbara uppdateringar. Eftersom problemet inte är knutet…