


Tag: Linux
-
Falske Arch Linux-pakker, der udgav sig for at være populære værktøjer til softwareadministration, dukkede op i Arch User Repository (AUR) og udløste en undersøgelse i fællesskabet. Pakkerne kombinerede legitim kode med ondsindede installationsscripts, der kørte fjernhentet kode med root-rettigheder. Kampagnen blev opdaget den 13. oktober. Efterfølgende fjernede AUR-teamet de ondsindede pakker og udelukkede den ansvarlige…
-
CISA har advaret om, at angribere aktivt udnytter tre sårbarheder i Linux-kernen, herunder én kritisk sårbarhed. Myndigheden pålagde amerikanske føderale organisationer at installere sikkerhedsopdateringer på berørte systemer og gennemføre retsmedicinske kontroller. CISA føjer tre sårbarheder til listen over udnyttede sårbarheder USA’s Cybersecurity and Infrastructure Security Agency føjede de tre sårbarheder til sit katalog over Known…
-

Tails har udsendt en hasteopdatering til en kritisk sårbarhed i Linux-kernen, som kan gøre det muligt for et ondsindet website at overtage en brugers system og afsløre vedkommendes identitet. Det privatlivsfokuserede operativsystem opfordrer brugerne til straks at opgradere til Tails 7.10.1. Tidligere versioner er fortsat sårbare over for CVE-2026-64560, en sårbarhed der kan give Tor…
-
Arch Linux-bidragsyder Robin Candau har meddelt, at muligheden for at overtage AUR-pakker midlertidigt er blevet deaktiveret, mens projektet undersøger situationen. Begrænsningen gælder for forældreløse AUR-pakker, som normalt kan overtages af andre vedligeholdere. Angribere kan udnytte denne proces ved at overtage forladte pakker og tilføje ondsindet kode til senere udgivelser. Brugere opfordres til at rapportere mistænkelige…
-
Sikkerhedsforskere har afsløret en ni år gammel sårbarhed i Linux-kernen, som gør det muligt for lokale angribere at overskrive beskyttede filer og opnå root-adgang. Sårbarheden, der er registreret som CVE-2026-64600 og har fået navnet RefluXFS, påvirker XFS-filsystemet, når reflink-understøttelse er aktiveret. Fejlen blev opdaget og rapporteret af Qualys Threat Research Unit. RefluXFS-sårbarheden har eksisteret i…
-
En ny Linux-kernelpatch, der skulle rette en farlig sårbarhed for privilegieeskalering, skal ifølge rapporter i stedet have skabt betingelserne for endnu en kritisk sårbarhed. Sikkerhedsforskere advarede om, at det nye exploit, kaldet Fragnesia, dukkede op kort efter, at udviklere patchgede den tidligere afslørede Dirty Frag-sårbarhed. Forskerne oplyste, at problemet påvirker Linux-kernelversioner flere år tilbage og…
-
Nye Linux-kerneludnyttelser skaber alvorlig bekymring blandt cloududbydere og sikkerhedsteams, efter at forskere afslørede to kritiske teknikker til privilegieeskalering, som påvirker store Linux-distributioner. Sårbarhederne kan gøre det muligt for angribere med begrænset systemadgang at opnå fuld root-adgang på få sekunder. Forskere advarede om, at cloudinfrastruktur, Kubernetes-miljøer og containerbaserede workloads står over for forhøjet risiko, fordi angribere…
-
Quasar Linux-malwarekampagnen skaber stor bekymring inden for cybersikkerhed efter, at forskere opdagede en skjult Linux-trussel designet til at angribe softwareudviklere og DevOps-miljøer. Malwaren kombinerer bagdørsadgang, tyveri af legitimationsoplysninger og rootkit-funktionalitet, hvilket gør det muligt for angribere at opretholde vedvarende kontrol over kompromitterede systemer. Forskere oplyser, at operationen i høj grad fokuserer på udviklingsinfrastruktur knyttet til…
-
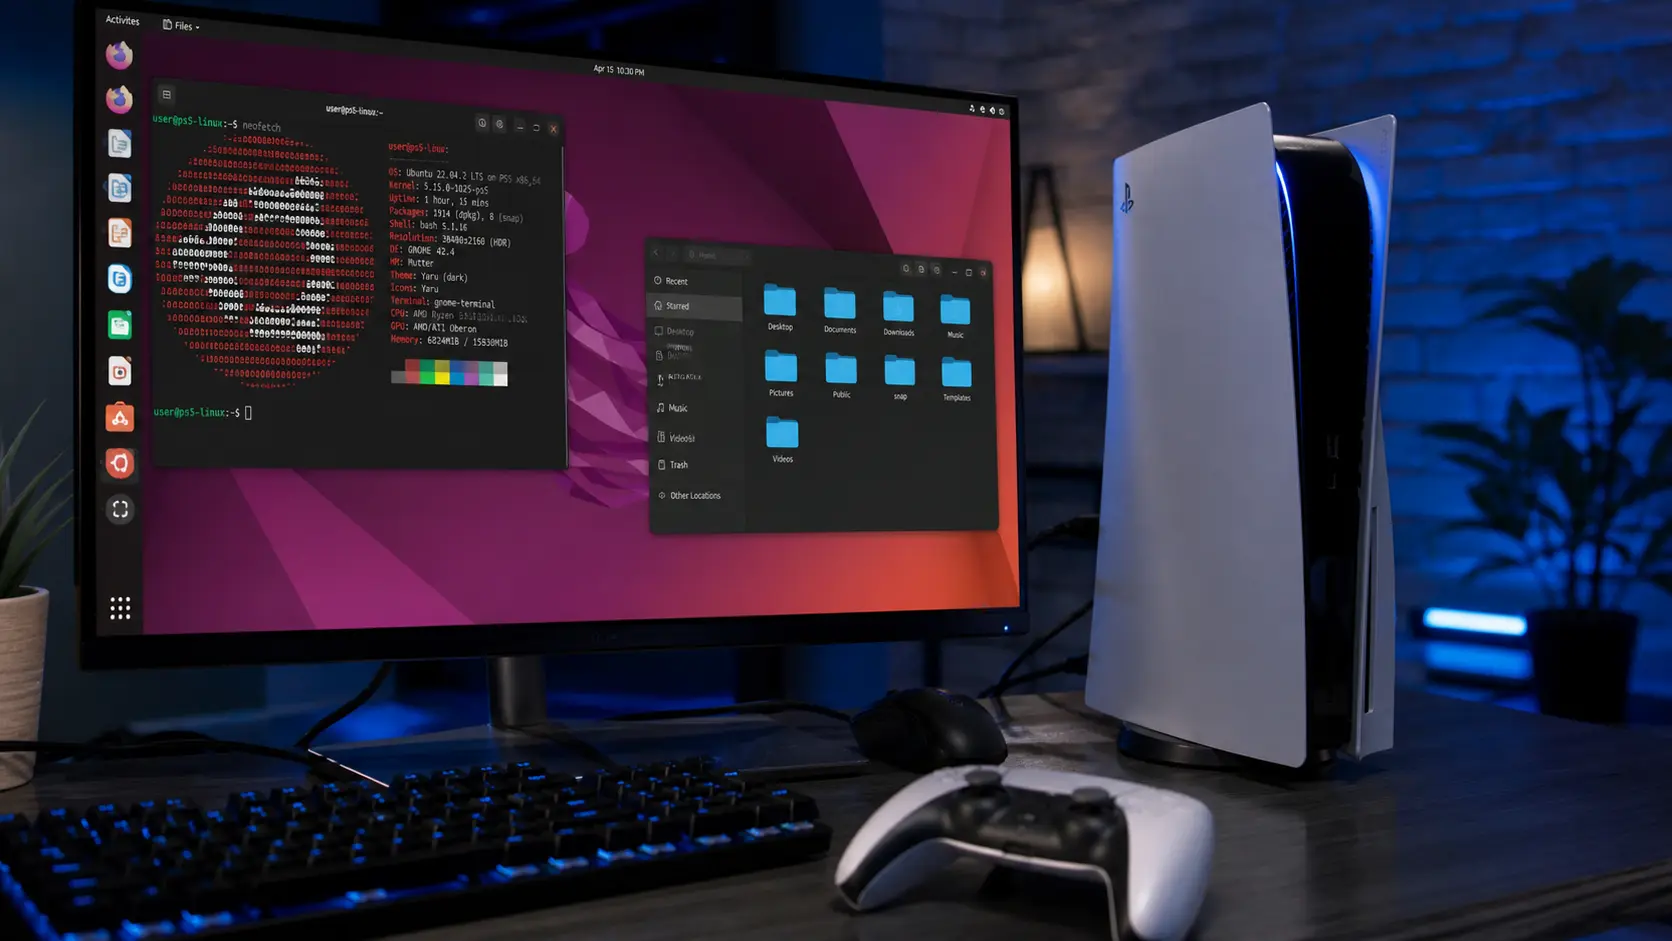
Et nyt PS5 Linux-hack giver brugere adgang til funktioner langt ud over konsollens oprindelige design. Ved at udnytte en kendt sårbarhed kan systemet starte Linux og fungere som et fuldt desktopmiljø. Sådan fungerer udnyttelsen PS5 Linux-hacket bygger på en tidligere patchet sårbarhed, som sikkerhedsforskeren Andy Nguyen opdagede. En offentlig Linux-loader gør det nu muligt at…
-
En kritisk fejl i Linux-kernen gør det muligt for uprivilegerede brugere at opnå fuld root-adgang med minimal indsats. Dette skaber en alvorlig risiko på tværs af udbredte systemer. Fejlen påvirker flere års systemer Sårbarheden rammer Linux-kerner udgivet over flere år. Derfor er mange miljøer stadig eksponerede uden hurtige opdateringer. Da problemet ikke er knyttet til…