


Stikkord: Linux
-
Falske Arch Linux-pakker som utga seg for å være populære verktøy for programvareadministrasjon, dukket opp i Arch User Repository (AUR) og utløste en undersøkelse i fellesskapet. Pakkene kombinerte legitim kode med ondsinnede installasjonsskript som kjørte eksternt hentet kode med root-rettigheter. Kampanjen ble oppdaget 13. oktober. Deretter fjernet AUR-teamet de skadelige pakkene og utestengte den ansvarlige…
-
CISA har advart om at angripere aktivt utnytter tre sårbarheter i Linux-kjernen, inkludert én kritisk sårbarhet. Myndigheten påla amerikanske føderale organisasjoner å installere sikkerhetsoppdateringer på berørte systemer og gjennomføre forensiske kontroller. CISA legger til tre sårbarheter på listen over utnyttede sårbarheter USAs Cybersecurity and Infrastructure Security Agency la til de tre sårbarhetene i sin katalog…
-

Tails har gitt ut en hasteoppdatering for en kritisk sårbarhet i Linux-kjernen som kan gjøre det mulig for et ondsinnet nettsted å ta kontroll over en brukers system og avsløre vedkommendes identitet. Det personvernfokuserte operativsystemet oppfordrer brukere til å oppgradere til Tails 7.10.1 umiddelbart. Tidligere versjoner er fortsatt sårbare for CVE-2026-64560, en sårbarhet som kan…
-
Arch Linux-bidragsyter Robin Candau kunngjorde at muligheten til å overta AUR-pakker er deaktivert mens prosjektet undersøker situasjonen. Begrensningen gjelder foreldreløse AUR-pakker, som normalt kan overtas av andre vedlikeholdere. Angripere kan misbruke denne prosessen ved å overta forlatte pakker og legge til ondsinnet kode i senere utgivelser. Brukere oppfordres til å rapportere mistenkelige overtakelser eller kodeendringer…
-
Sikkerhetsforskere har avslørt en ni år gammel sårbarhet i Linux-kjernen som kan gjøre det mulig for lokale angripere å overskrive beskyttede filer og oppnå root-tilgang. Sårbarheten, som spores som CVE-2026-64600 og har fått navnet RefluXFS, påvirker XFS-filsystemet når reflink-støtte er aktivert. Feilen ble oppdaget og rapportert av Qualys Threat Research Unit. RefluXFS-sårbarheten har eksistert i…
-
En ny Linux-kjernepatch som skulle rette en farlig sårbarhet for privilegieeskalering skal ifølge rapporter i stedet ha skapt forholdene for enda en kritisk sårbarhet. Sikkerhetsforskere advarte om at det nye exploitet, kalt Fragnesia, dukket opp kort tid etter at utviklere patcherte den tidligere avslørte Dirty Frag-sårbarheten. Forskerne opplyste at problemet påvirker Linux-kjerneversjoner som strekker seg…
-
Nye Linux-kjerneeksploiter skaper alvorlig bekymring blant skyleverandører og sikkerhetsteam etter at forskere avslørte to kritiske teknikker for privilegieeskalering som påvirker store Linux-distribusjoner. Sårbarhetene kan gjøre det mulig for angripere med begrenset systemtilgang å oppnå full root-tilgang på få sekunder. Forskere advarte om at skyinfrastruktur, Kubernetes-miljøer og containerbaserte arbeidslaster står overfor forhøyet risiko fordi angripere ofte…
-
Quasar Linux-malwarekampanjen skaper stor bekymring innen cybersikkerhet etter at forskere oppdaget en skjult Linux-trussel utviklet for å angripe programvareutviklere og DevOps-miljøer. Malwaren kombinerer bakdørstilgang, legitimasjonstyveri og rootkit-funksjonalitet, noe som gjør det mulig for angripere å opprettholde vedvarende kontroll over kompromitterte systemer. Forskere opplyser at operasjonen i stor grad fokuserer på utviklingsinfrastruktur knyttet til skytjenester, kildekodelagre…
-
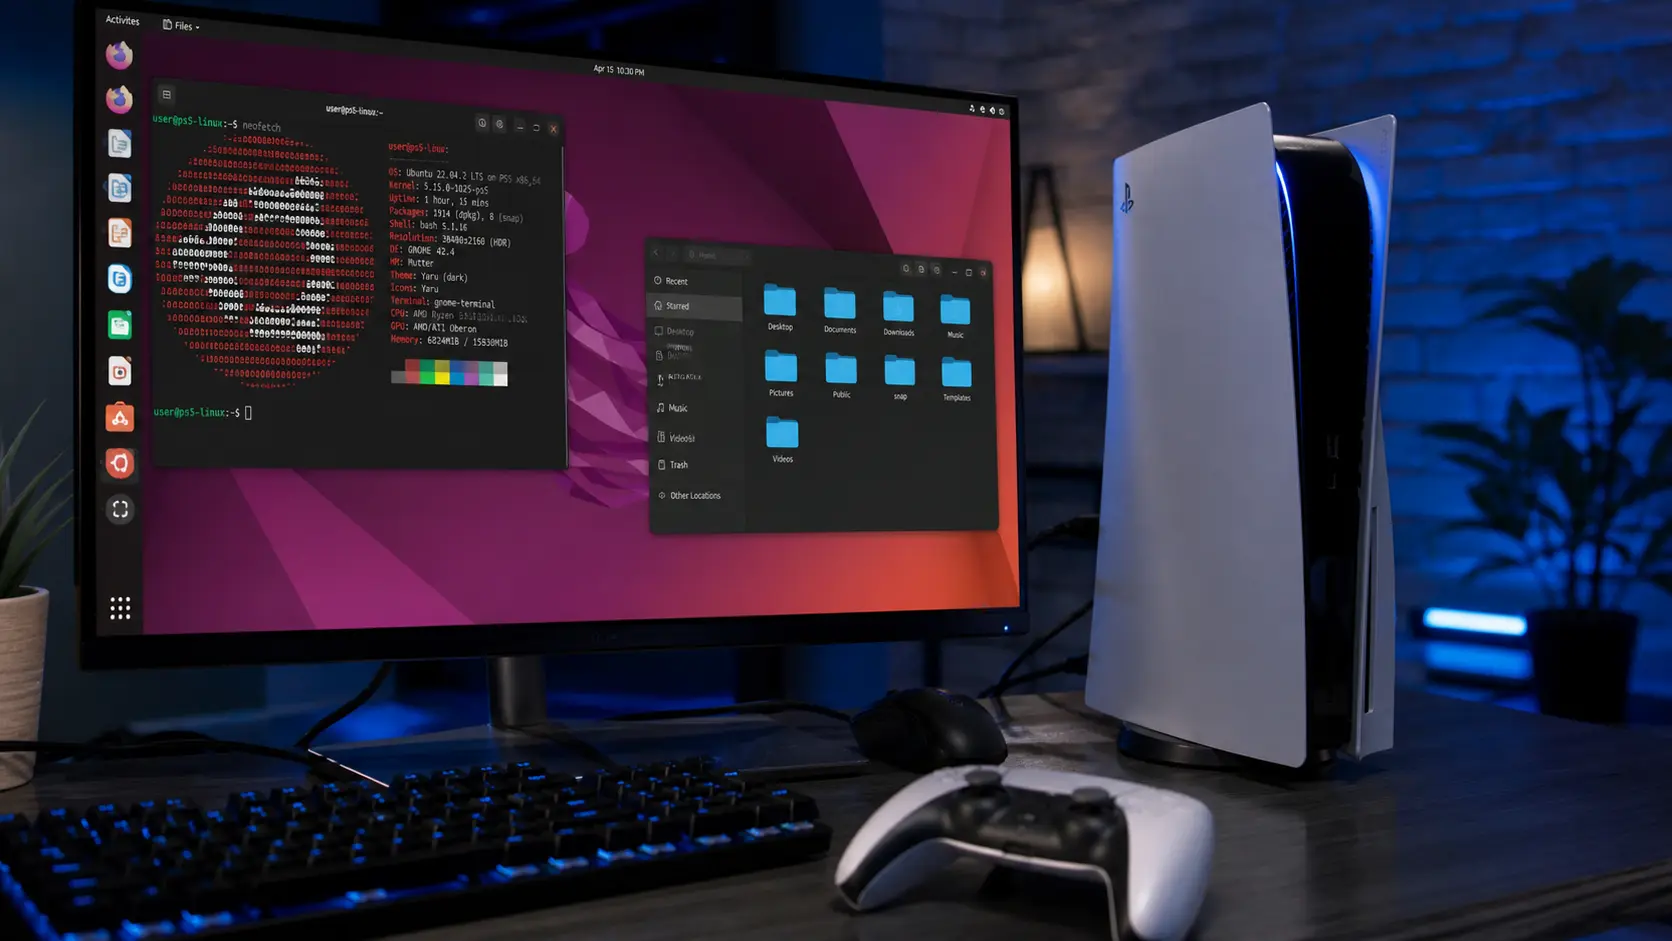
Et nytt PS5 Linux-hack gir brukere tilgang til funksjoner langt utover konsollens opprinnelige design. Ved å utnytte en kjent sårbarhet kan systemet starte Linux og fungere som et fullverdig skrivebordsmiljø. Slik fungerer utnyttelsen PS5 Linux-hacket bygger på en tidligere patchet sårbarhet oppdaget av sikkerhetsforskeren Andy Nguyen. En offentlig Linux-loader gjør det nå mulig å kjøre…
-
En kritisk feil i Linux-kjernen gjør det mulig for uprivilegerte brukere å få full root-tilgang med minimal innsats. Dette skaper en alvorlig risiko på tvers av utbredte systemer. Feilen påvirker flere års systemer Sårbarheten rammer Linux-kjerner utgitt over flere år. Derfor er mange miljøer fortsatt eksponert uten umiddelbare oppdateringer. Siden problemet ikke er knyttet til…