


-
Bei der Datenpanne der Legal Aid Agency wurden nach neuen Erkenntnissen der britischen Behörde Daten offengelegt, die bis ins Jahr 1978 zurückreichen. Weitere Analysen identifizierten rund 250.000 gestohlene Datensätze aus der Zeit vor 2007. Damit reicht der bekannte historische Umfang des Angriffs deutlich weiter zurück als bisher angenommen. Angreifer drangen im April 2025 in die…
-
Palo Alto Networks hat Sicherheitsupdates für eine RCE-Schwachstelle in PAN-OS veröffentlicht, die Angreifer bereits gegen die Verwaltungsoberflächen von Firewalls ausgenutzt haben. Die als CVE-2026-0322 erfasste Sicherheitslücke ermöglicht es authentifizierten Angreifern, Code mit Root-Rechten auszuführen. Das Unternehmen bestätigte in seiner Sicherheitsmitteilung vom 14. Oktober eine begrenzte Ausnutzung der Schwachstelle. Allerdings benötigen Angreifer gültige Zugangsdaten und Netzwerkzugriff…
-
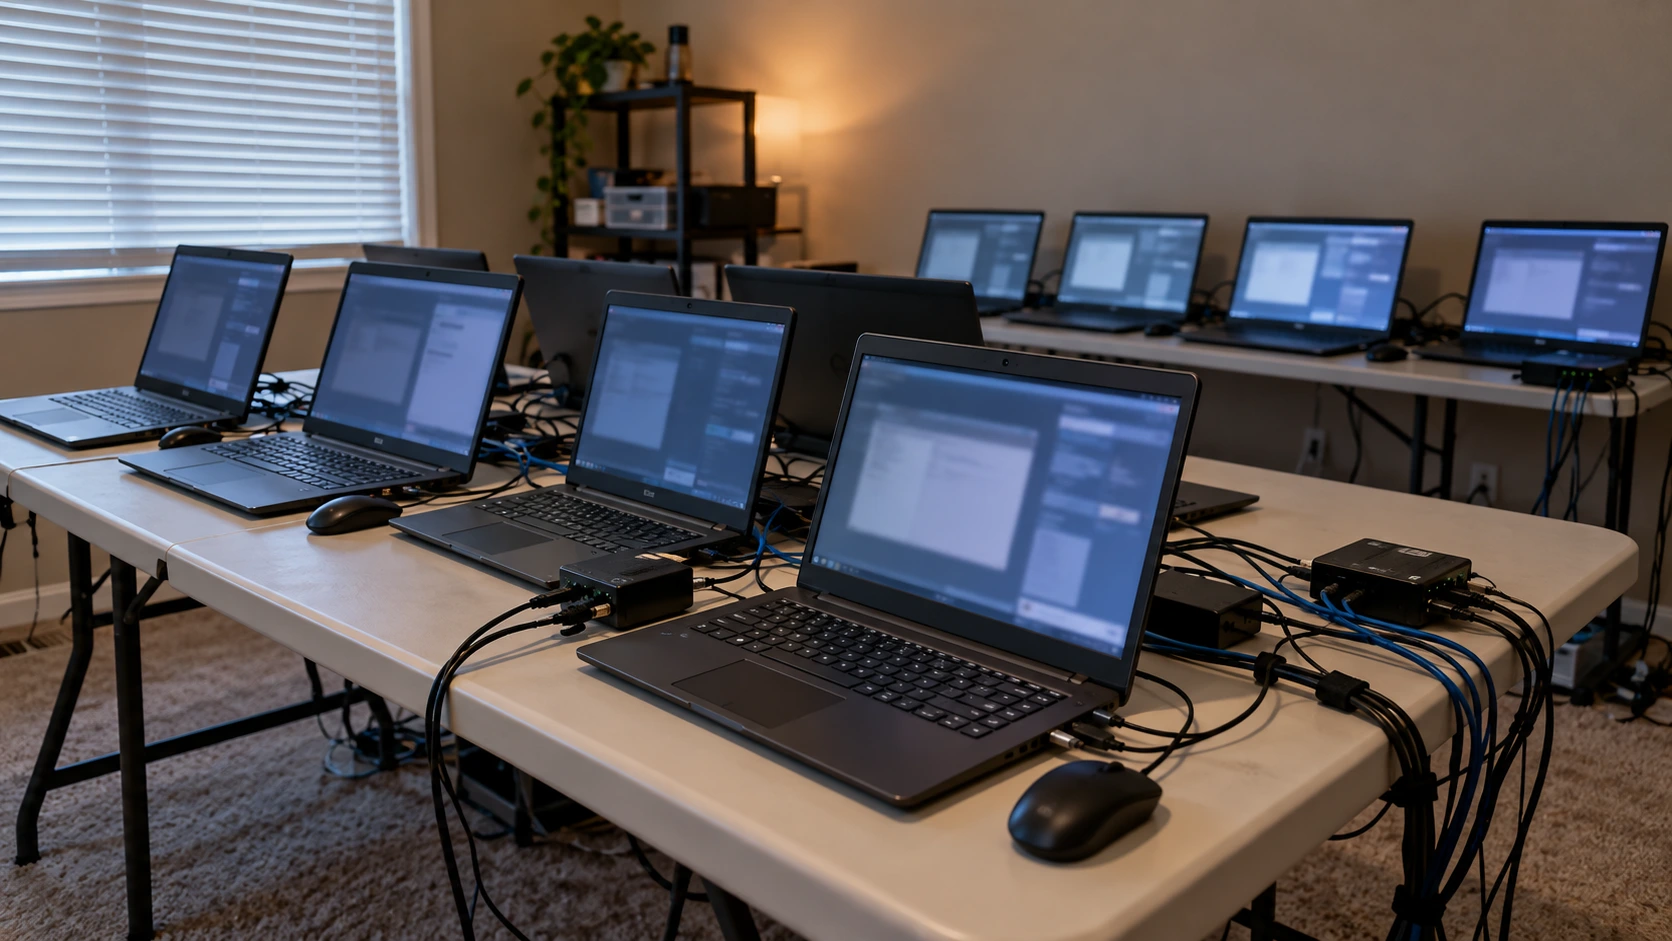
Das FBI hat im Rahmen eines Vorgehens gegen betrügerische IT-Fernbeschäftigung Razzien gegen mutmaßliche nordkoreanische Laptop-Farmen in Texas durchgeführt. Die Behörden durchsuchten 40 Wohnhäuser und beschlagnahmten etwa 187 Laptops sowie Geräte, die für den Fernzugriff auf Computer verwendet werden. Das US-Justizministerium gab außerdem Anklagen gegen 14 Personen im Zusammenhang mit einer weiteren Verschwörung rund um IT-Fernarbeiter…
-
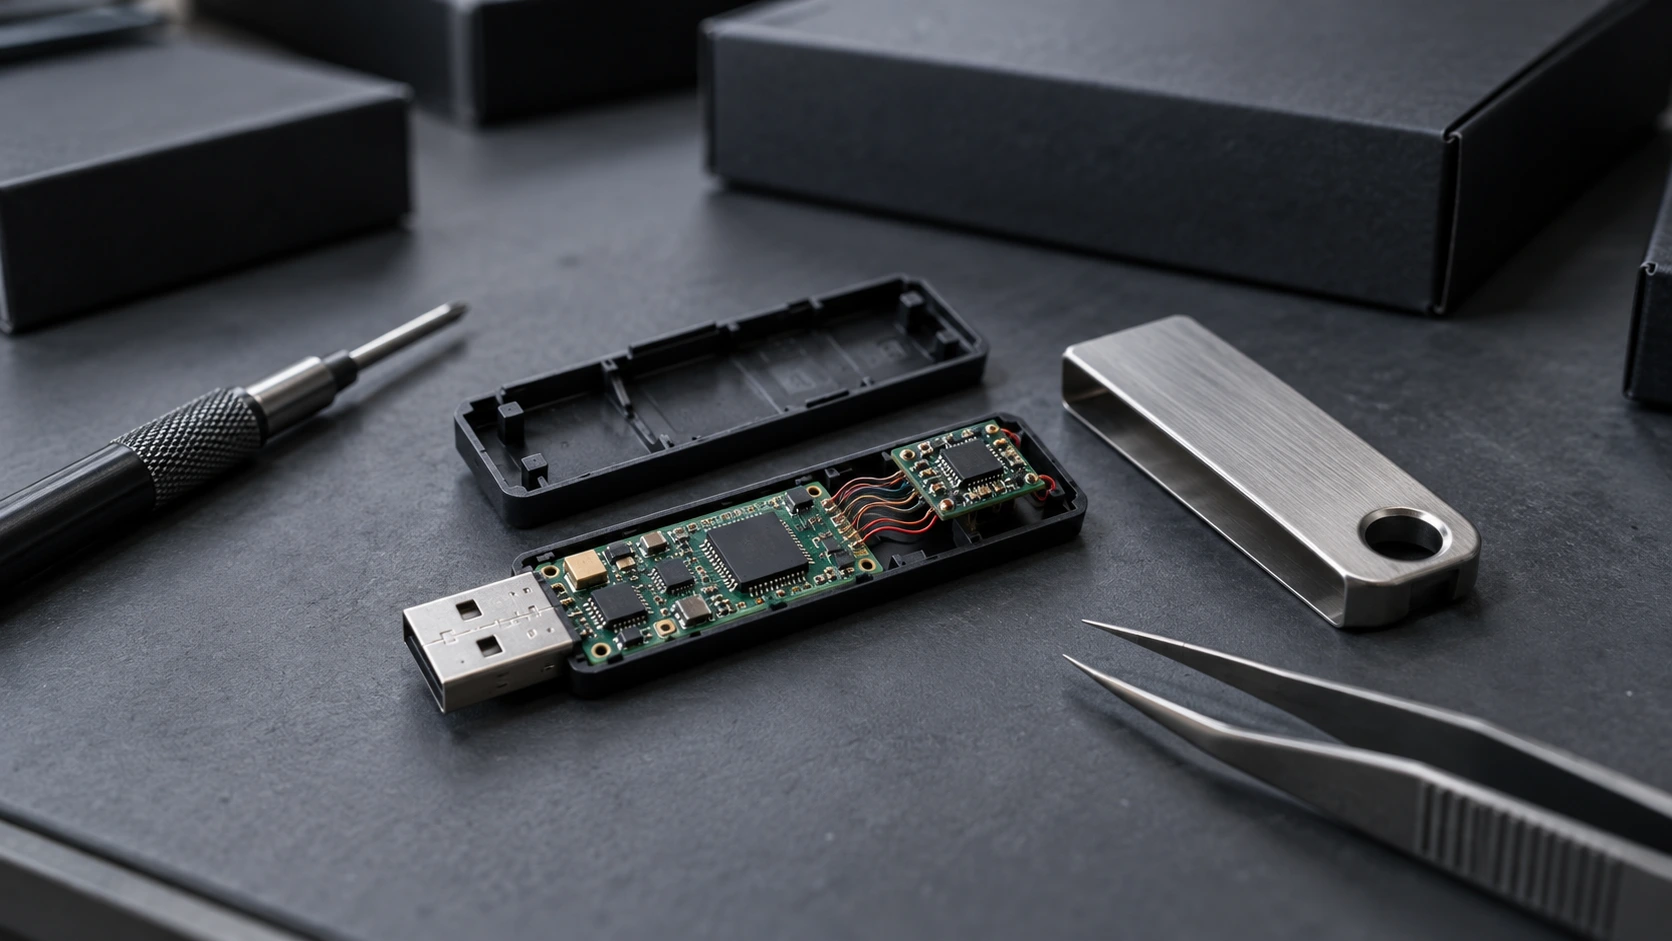
Der Ledger-Lieferkettenangriff hat den Hersteller von Kryptowährungs-Wallets dazu veranlasst, Distributoren und Wiederverkäufer in Südostasien und Hongkong aufzufordern, den Verkauf einzustellen. Das Unternehmen möchte außerdem, dass Händler die Geräte aus den Regalen nehmen, während es die Manipulation der Hardware untersucht. Ermittler haben modifizierte Wallets entdeckt, die Implantate enthalten, welche Wiederherstellungsphrasen erfassen und über eine LTE-Verbindung übertragen.…
-
Eine weltweite Aktion gegen Phishing hat ein Cybercrime-Netzwerk gestört, das mit mehr als einer Milliarde schädlicher Nachrichten in Verbindung steht. Die Operation richtete sich über eine Infrastruktur, die groß angelegten Betrug unterstützte, gegen mehr als 75.000 Organisationen in 150 Ländern. Seit Anfang 2026 hat das Netzwerk mehr als 750 Millionen schädliche E-Mail- und SMS-Nachrichten an…
-
Die Hirudo-Android-Malware stiehlt Finanzzugangsdaten, indem sie echte Banking-Apps durch modifizierte Kopien ersetzt. Diese Ersatz-Apps behalten den Großteil der ursprünglichen Funktionalität bei und beeinträchtigen gleichzeitig Sicherheitsprüfungen, die zum Schutz von Kundenkonten entwickelt wurden. Forscher haben schädliche Versionen von acht Banking-Apps identifiziert. Neben dem Diebstahl von Anmeldedaten ermöglicht die Malware Angreifern, infizierte Smartphones fernzusteuern, Nachrichten zu lesen…
-
Ein in San Francisco festgenommener OpenAI-Ingenieur steht unter dem Verdacht, ein verstecktes Audioaufnahmegerät in einem Konferenzraum der Unternehmensführung platziert zu haben. Nach Angaben der Behörden fanden in dem Raum Gespräche über vertrauliche Forschung, Produktentwicklung und geschäftliche Angelegenheiten statt. Das US-Justizministerium gab den Fall am 13. Oktober bekannt. Abdulrahman Alfozan, 35 Jahre alt, ein saudi-arabischer Staatsbürger,…
-
Eine kritische Sicherheitslücke in Ghostscript PDF könnte es Angreifern ermöglichen, Code auf Servern auszuführen, die speziell präparierte Dokumente verarbeiten. Die unter CVE-2026-39919 registrierte Schwachstelle betrifft Arbeitsabläufe zur PDF-Darstellung, darunter bestimmte WordPress-Konfigurationen zur Erstellung von Vorschaubildern. Artifex behob das Problem am 8. September mit Ghostscript 10.08.0. Die Forscher erklärten jedoch, dass die Ausnutzbarkeit stark von der…
-
Selbstreplizierende KI könnte sich künftig über vernetzte Haushaltsgeräte verbreiten und deren gemeinsame Rechenleistung nutzen, wie Forschungsergebnisse von Anthropic nahelegen. In den Experimenten wurde untersucht, ob kleine Modelle unbekannte Hardware für die Ausführung von KI-Anwendungen vorbereiten und sich innerhalb eines Netzwerks verbreiten könnten. Die Forscher demonstrierten jedoch keinen vollständig autonomen KI-Wurm, der sich auf echten Verbrauchergeräten…
-
Der Sicherheitsvorfall beim Housing Ombudsman hat das Fallmanagementsystem der Aufsichtsorganisation beeinträchtigt. Dadurch können Bewohner derzeit keine neuen Beschwerden über das übliche Onlineverfahren einreichen. Die Organisation gab den IT-Vorfall bei einem externen Dienstleister am 13. Oktober bekannt und erklärte, dass sie den Vorfall gemeinsam mit dem Anbieter untersuche. Obwohl der Vorfall inzwischen eingedämmt wurde, bleiben Fragen…