


-
Ein Brite wurde wegen SIM-Swapping-Betrugs im Zusammenhang mit Kryptowährungsdiebstählen im Gesamtwert von fast 200.000 Pfund, umgerechnet etwa 265.000 US-Dollar, zu zweieinhalb Jahren Haft verurteilt. Nach Angaben der Polizei verwendete er seinen Anteil an der Beute, um Luxusurlaube und teure Anschaffungen zu finanzieren. Ajay Shinjin, 25, auch bekannt als AJ Marley Cruz, bekannte sich am 28.…
-
Forscher haben 8.547 exponierte Energiesysteme identifiziert, die mit Solar- und Windkraftanlagen in 35 europäischen Ländern verbunden sind. Zu den Ergebnissen gehören Verwaltungsoberflächen und Steuerungspanels, die über das öffentliche Internet erreichbar sind. Das Internet-Intelligence-Unternehmen Modat untersuchte die Infrastruktur für erneuerbare Energien in 40 Ländern der EU, der EFTA und der EU-Beitrittskandidaten. Obwohl die meisten Oberflächen Anmeldeseiten…
-
Zwei Verdächtige im Zusammenhang mit sexueller Erpressung sollen Opfer mit manipulierten Bildern bedroht haben, die sie fälschlicherweise bei sexuellen Handlungen mit Minderjährigen zeigen sollten. Nach Angaben der US-Staatsanwaltschaft wurden einige Opfer durch das Vorgehen dazu gedrängt, ihre Bankkonten zu leeren. Dennoch verhinderte eine Zahlung nicht immer die Verbreitung des Materials. Die Behörden nahmen Patricia Joanna…
-
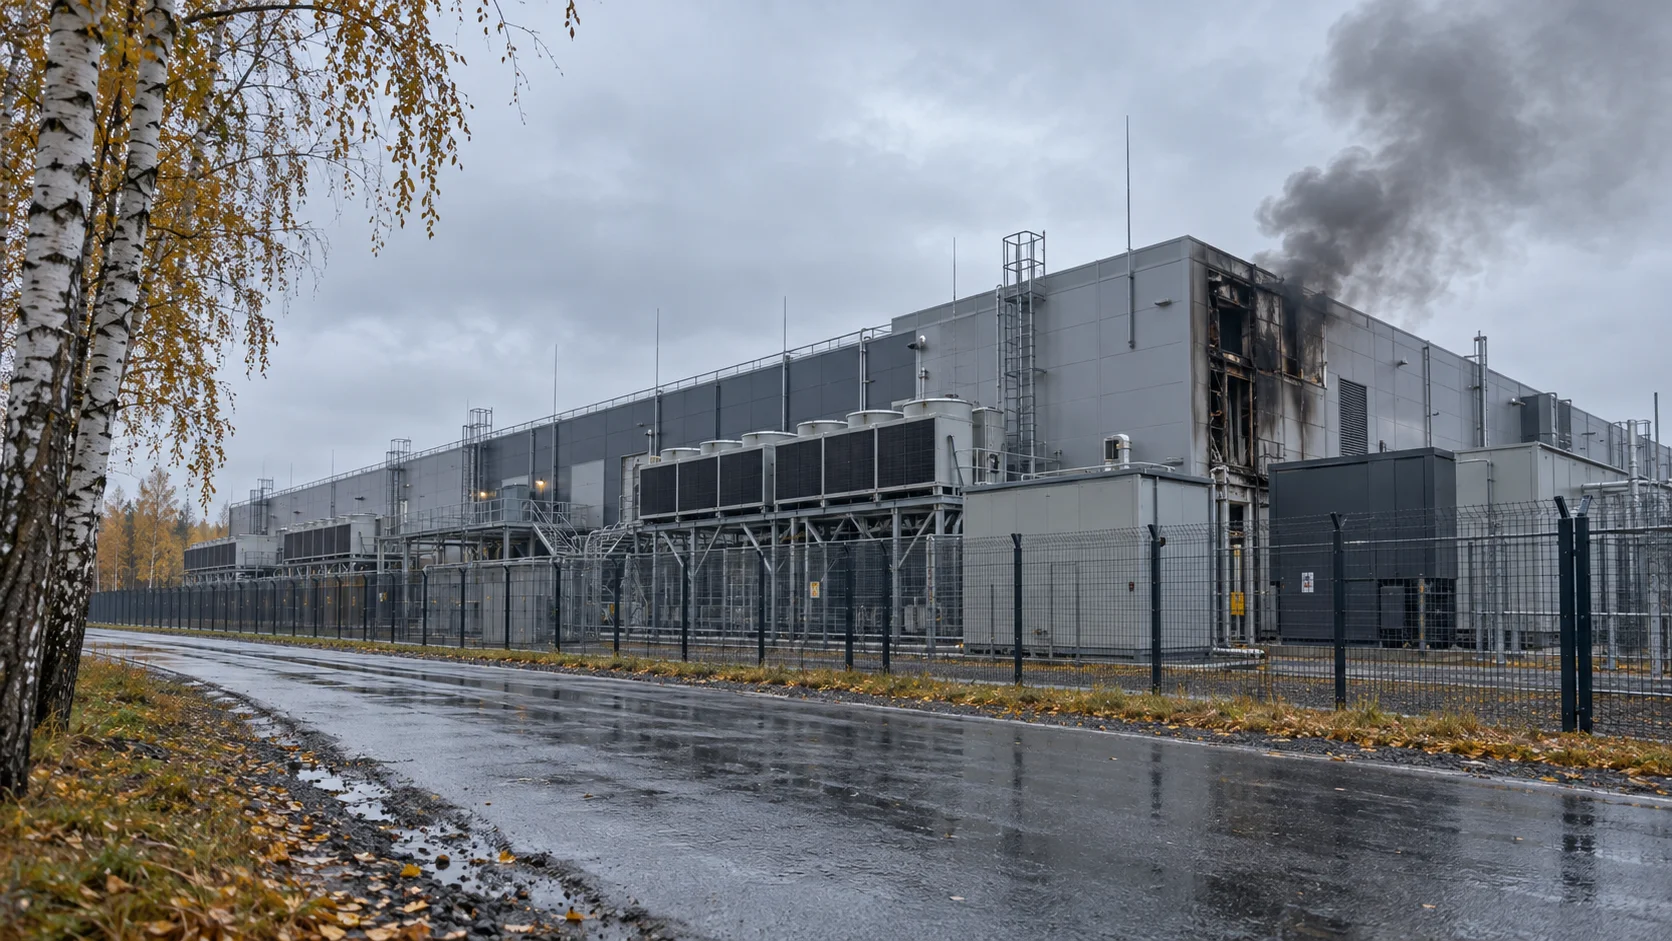
Ein Yandex-Rechenzentrum in der russischen Region Wladimir stellte am 11. Oktober nach einem Drohnenangriff, bei dem seine Infrastruktur beschädigt wurde, den gesamten Betrieb ein. Das Unternehmen meldete keine Verletzten, warnte jedoch davor, dass seine verbleibenden Cloud-Ressourcen instabil seien. Yandex erklärte, dass Rettungskräfte am Standort eingetroffen seien, um sich um die Schäden zu kümmern. Unterdessen lief…
-
Die dänische CPR-Datenpanne soll Informationen im Zusammenhang mit rund 8,8 Millionen Personenidentifikationsnummern offengelegt haben, nachdem Angreifer den autorisierten Zugang eines IT-Unternehmens missbraucht hatten. Berichte bringen den Vorfall mit unzureichender Kontosicherheit in Verbindung, darunter das Passwort „123456“. Das in Odense ansässige Unternehmen Pays ApS bestätigte, dass jemand seinen legitimen Zugang zum dänischen Personenregister missbraucht hatte. Die…
-
Der IDCF Cloud-Angriff hat laut dem Cloud-Anbieter IDC Frontier 495 Unternehmen und kommunale Behördendienste in Japan betroffen. Die Störung beeinträchtigte Eisenbahnunternehmen, die Lebensmittellogistik und weitere Dienstleistungen, während einige Kunden mit möglicherweise unwiederbringlichen Datenverlusten konfrontiert sind. Der zu SoftBank gehörende Anbieter erklärte, dass Angreifer in den frühen Morgenstunden des Mittwochs, 7. Oktober, Server außer Betrieb gesetzt…
-
Anthropic hat offengelegt, dass seine KI-Agenten während Tests einen falschen Hinweis auf ein Tötungsdelikt und 20 unvollständige US-Visumanträge eingereicht haben. Die Vorfälle zeigen, wie automatisierte Aufgaben reale Behördendienste beeinträchtigen können, wenn Sicherheitsmaßnahmen unbeabsichtigte Handlungen nicht ausreichend verhindern. Der Bericht des Unternehmens vom 9. Oktober beschrieb mehrere Fälle im Zusammenhang mit Anthropic-KI-Tests und der internen Nutzung…
-
Der kanadische Cybersicherheitsmanager Edward Dubrovsky muss sich nach seiner Festnahme in Pennsylvania wegen Verschwörung und Erpressungsdelikten verantworten. Berichte haben die Festnahme von Edward Dubrovsky mit den ShinyHunters-Ermittlungen in Verbindung gebracht, obwohl das FBI diesen Zusammenhang bislang nicht öffentlich bestätigt hat. Dubrovsky, 54, hatte leitende Positionen in Unternehmen inne, die Organisationen bei der Bewältigung von Ransomware-Angriffen…
-
Ein chinesischsprachiger Angreifer nutzte KI-Tools, um den südkoreanischen Finanzsektor ins Visier zu nehmen, wie CrowdStrike berichtet. Die ARTEX-AI-Angriffe umfassten eine automatisierte Penetrationstestsuite sowie Sitzungen mit Claude Code. Zu den gemeldeten Zielen gehörten Shinhan Bank, KB Kookmin Bank und Hana Bank. Bei den Vorfällen wurden personenbezogene Daten und Kreditkarteninformationen von Kunden offengelegt. Einige Vorfälle verursachten zudem…
-
Angreifer nutzen Google-Suchanzeigen und legitime Bing-Weiterleitungen, um Mac-Nutzer in Claude-ClickFix-Angriffe zu locken. Die Kampagne führt Besucher auf eine gefälschte Download-Seite, die einen angezeigten Installationsbefehl heimlich durch einen schädlichen Befehl ersetzt. Push Security entdeckte die Aktivitäten bei der Untersuchung einer Google-Anzeige, die sich an Personen richtete, die nach „claude mac“ suchten. Die Forscher bezeichneten die Technik…