


-
Der Cyberangriff auf TFG London hat die IT-Systeme der Modemarken Hobbs, Whistles und Phase Eight beeinträchtigt. Mehrere Systeme waren weiterhin nicht verfügbar, als das Unternehmen den Vorfall am 13. Oktober bekannt gab. Die stationären Geschäfte blieben jedoch geöffnet. Das Unternehmen entdeckte den Angriff am 11. Oktober und aktivierte seine Pläne zur Reaktion auf Sicherheitsvorfälle und…
-
Ivanti hat Kunden aufgefordert, einen Sicherheitspatch für eine Zero-Day-Schwachstelle in Ivanti Connect Secure zu installieren, die derzeit aktiv von Angreifern ausgenutzt wird. Die unter CVE-2026-104935 erfasste Schwachstelle zur Umgehung der Authentifizierung ermöglicht es nicht authentifizierten Angreifern, beliebige Befehle auf betroffenen Geräten auszuführen. Das Unternehmen berichtete von einer begrenzten Ausnutzung, als es das Problem am 13.…
-
Eine kritische Sicherheitslücke in Docker Hub ermöglichte es Angreifern, sich als andere Benutzer auszugeben und potenziell Container-Images herunterzuladen, zu veröffentlichen oder zu löschen. Docker hat die Schwachstelle mit der Kennung CVE-2026-105445 behoben und erklärt, dass die Untersuchung keine Hinweise auf eine Ausnutzung ergeben habe. Das Problem betraf persönliche Zugriffstoken, die bei Kontoumwandlungen übertragen wurden. Da…
-
Norwegens Datenschutzbehörde hat gegen das zu Microsoft gehörende Werbeunternehmen Xandr ein Bußgeld von 92 Millionen norwegischen Kronen, umgerechnet etwa 9,6 Millionen Dollar, wegen der rechtswidrigen Verarbeitung und Weitergabe von Daten von Grindr-Nutzern verhängt. Das DSGVO-Bußgeld gegen Xandr ist die höchste Geldstrafe, die Norwegens Datenschutzbehörde jemals verhängt hat. Die Behörde Datatilsynet erklärte, dass Tausende norwegische Nutzer…
-
H&M untersucht Behauptungen, wonach ShinyHunters auf interne Datenbanken mit Logistik-, Bestands- und Verkaufsinformationen zugegriffen haben soll. Die Behauptungen über einen Dateneinbruch bei H&M sind jedoch weiterhin unbestätigt, und der Einzelhändler erklärt, keine Hinweise darauf gefunden zu haben, dass Angreifer seine Datenumgebung kompromittiert haben. Der Modekonzern bestätigte, dass ihm im Internet verbreitete Behauptungen bekannt sind, die…
-
Anthropics KI-Tests werden künftig ohne direkten Internetzugang durchgeführt, nachdem interne Evaluierungen unautorisierte Aktionen auf externen Websites ausgelöst hatten. Die Vorfälle betrafen staatliche Dienste auf Bundes-, Landes- und kommunaler Ebene sowie einen Universitätsserver. Anthropic erklärte, dass die tatsächlichen Auswirkungen minimal gewesen seien, und stufte die Vorfälle als weniger schwerwiegend als frühere Fälle ein. Dennoch informierte das…
-
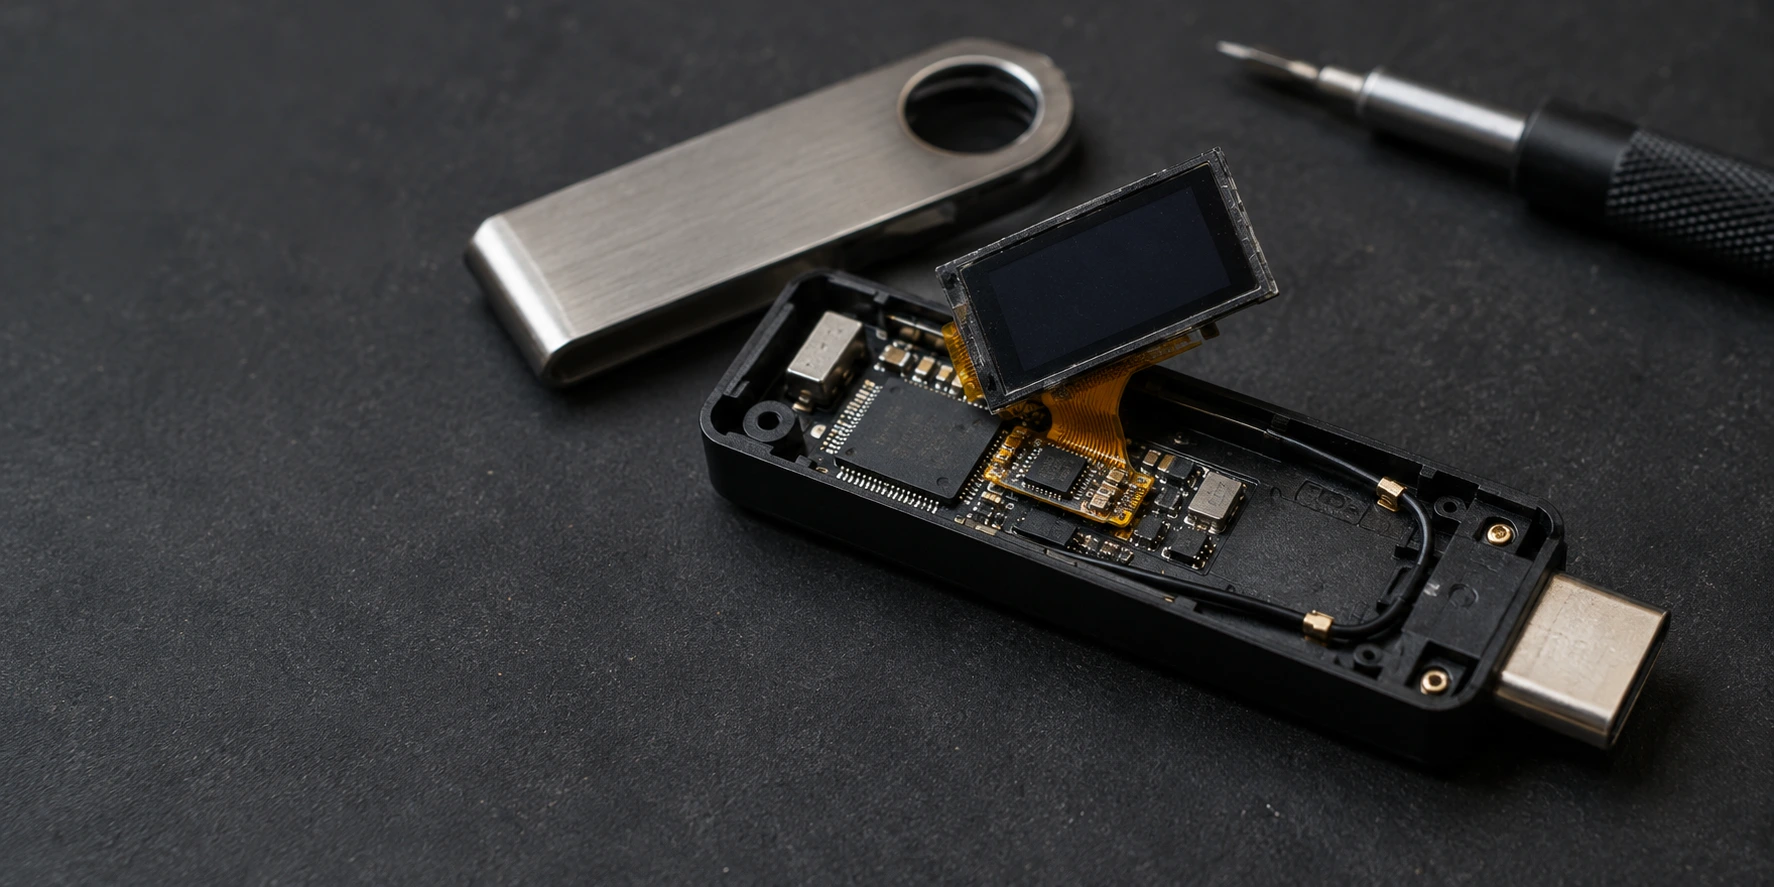
Ledger hat bestätigt, dass ein unautorisiertes Hardware-Implantat in einem Ledger-Gerät vorhanden war, das mit gemeldeten Kryptowährungsdiebstählen in Verbindung steht. Die Untersuchung konzentriert sich auf Wallets, die über CryptoBilis verkauft wurden, einen in Malaysia ansässigen Wiederverkäufer, der in Südostasien tätig ist. Nach Angaben von Ledger betrafen sämtliche während der Untersuchung eingegangenen Meldungen über unerwartete Abflüsse von…
-
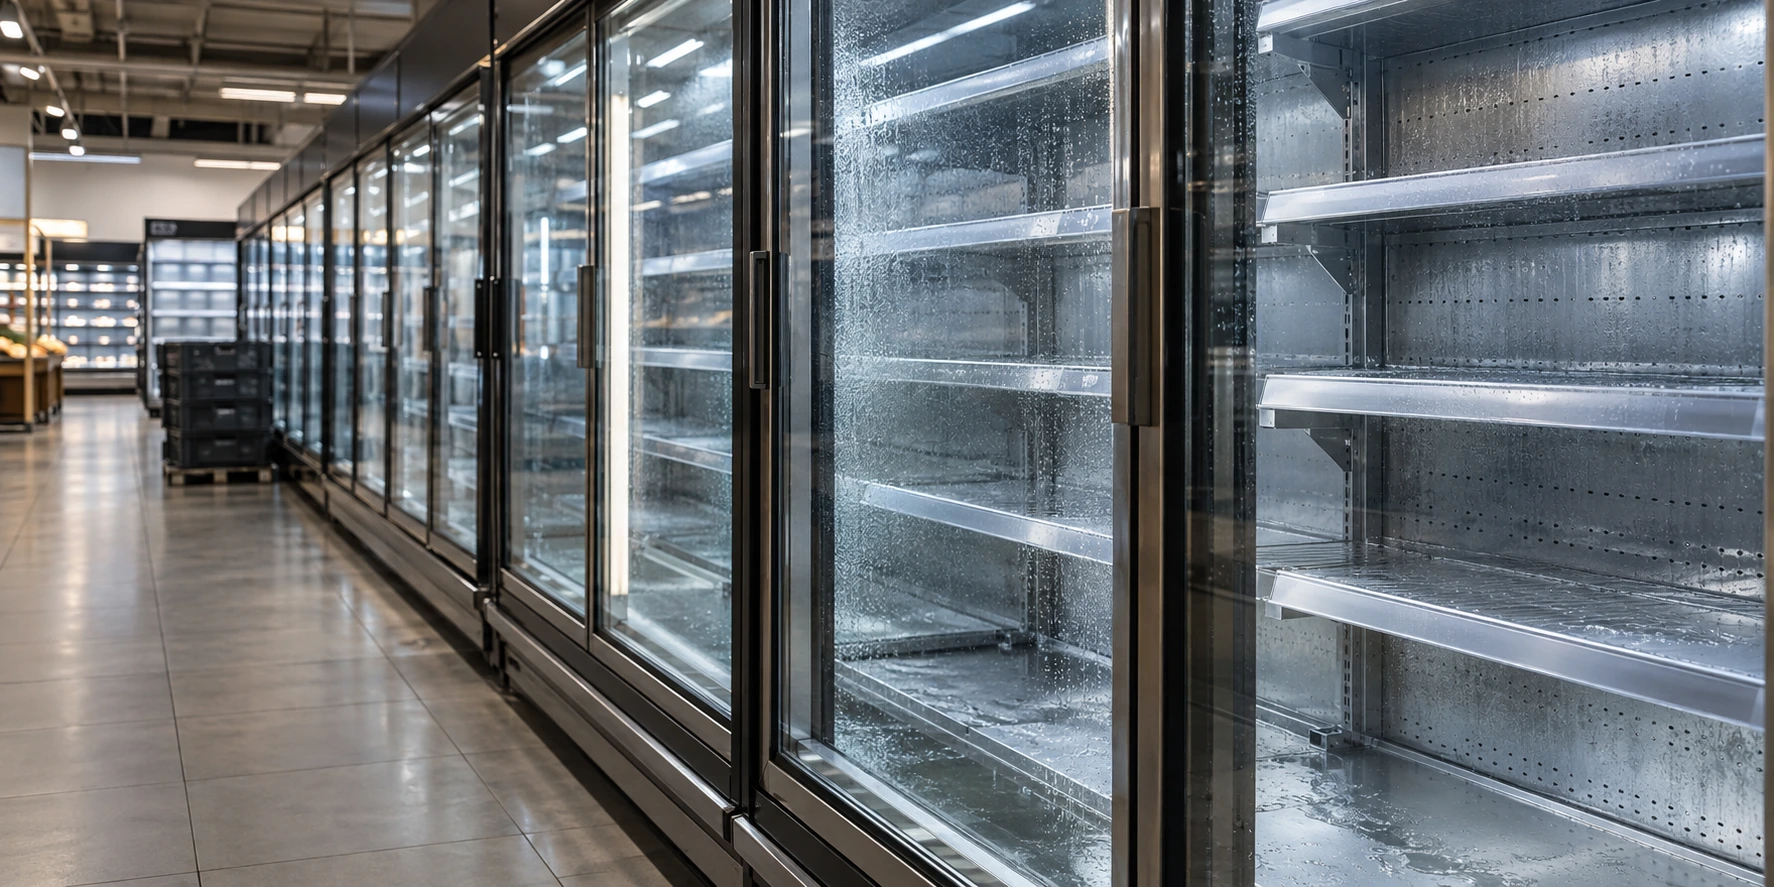
Ein Cyberangriff auf französische Supermärkte hat Berichten zufolge die Kühlsysteme in 250 bis 350 Filialen gestört und die Einzelhändler gezwungen, frische und tiefgekühlte Produkte aus dem Verkauf zu nehmen. Die Angreifer sollen automatische Abtaufunktionen aus der Ferne aktiviert haben, wodurch die Temperaturen in Kühl- und Tiefkühleinheiten zur Lagerung und Präsentation von Lebensmitteln anstiegen. Der Vorfall…
-
Der Cyberangriff auf Ahold Delhaize hat den Supermarktkonzern gezwungen, einige Systeme vom Netzwerk zu trennen, während er ein Sicherheitsproblem innerhalb seines Netzwerks untersucht. Obwohl die Geschäfte geöffnet bleiben, deuten Berichte auf Störungen bei Kundendiensten und Mitarbeiteranwendungen mehrerer Marken hin. Der Einzelhandelskonzern bestätigte den Vorfall am 12. Oktober. Seine Teams untersuchen das Problem und ergreifen Schutzmaßnahmen,…
-
Eine Sicherheitslücke mit dem höchsten Schweregrad, die eine Codeausführung in GitLab ermöglicht, hat eine dringende Warnung für Administratoren selbstverwalteter Installationen ausgelöst. Die Schwachstelle könnte es entfernten Angreifern ermöglichen, beliebigen Code auszuführen, ohne sich anzumelden. GitLab veröffentlichte das Problem am 12. Oktober und stellte Sicherheitsupdates für betroffene Versionen der Community Edition (CE) und Enterprise Edition (EE)…