


-
Två personer misstänkta för sexuell utpressning ska ha hotat offer med manipulerade bilder som utformats för att felaktigt framställa dem som om de deltog i sexuella handlingar med minderåriga. Enligt amerikanska åklagare pressade upplägget vissa offer att tömma sina bankkonton, men betalning hindrade inte alltid materialet från att spridas. Myndigheterna grep Patricia Joanna Almonte-Frías och…
-
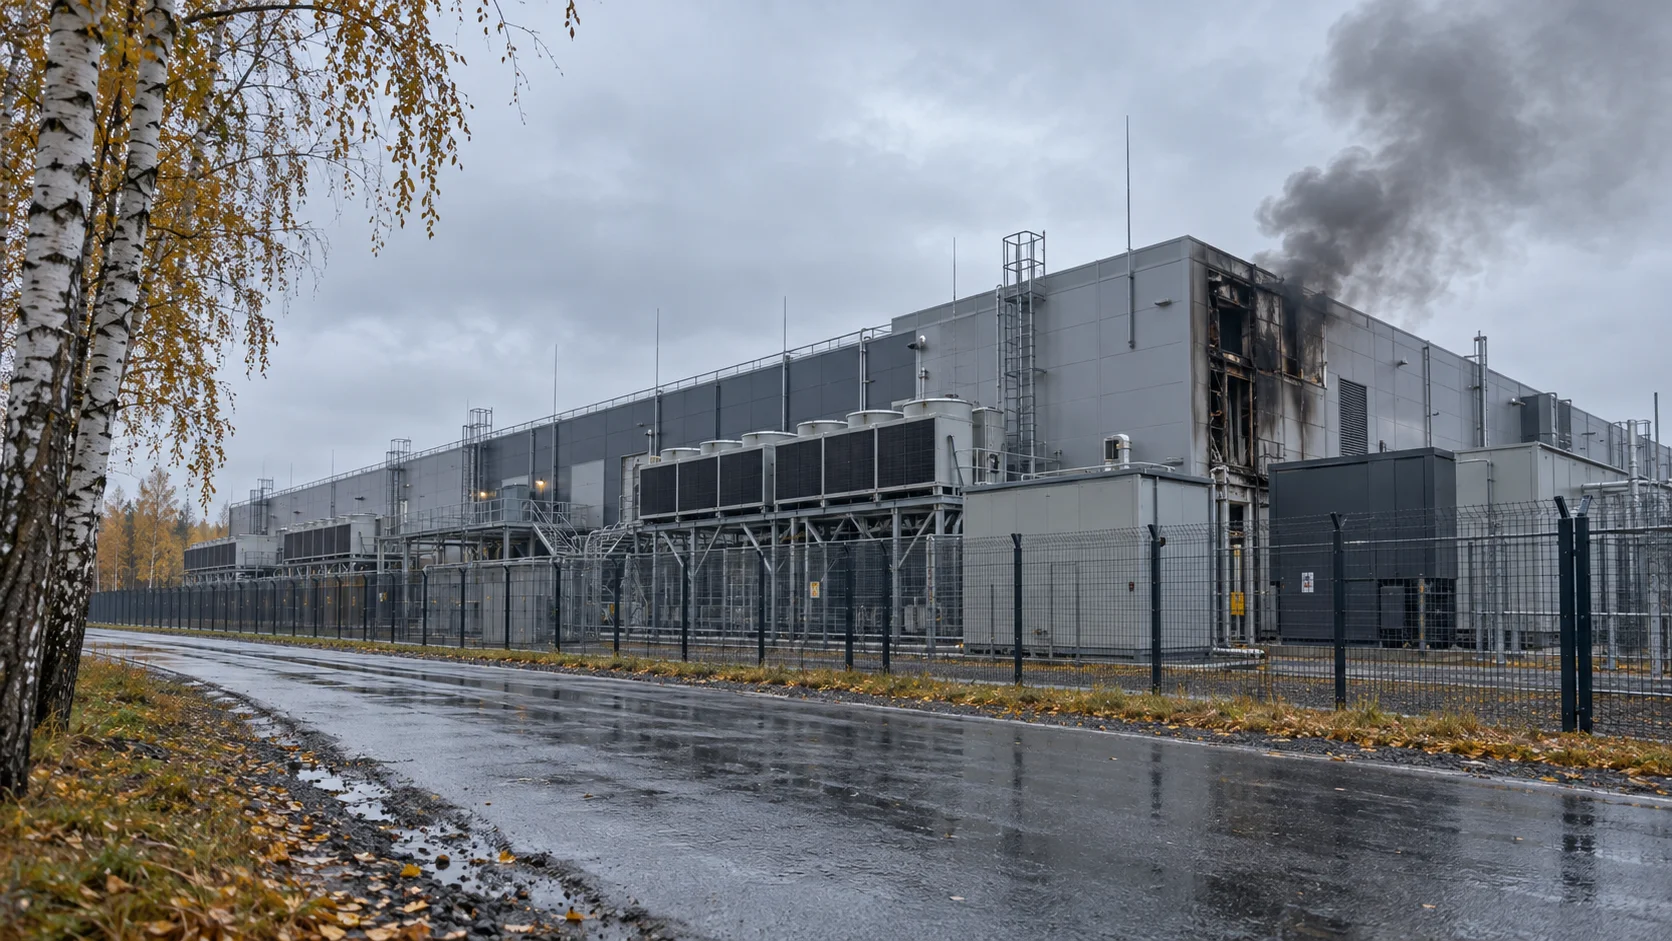
Ett Yandex-datacenter i den ryska Vladimirregionen stoppade all verksamhet efter att en drönarattack skadat anläggningens infrastruktur den 11 oktober. Företaget rapporterade inga personskador men varnade för att dess återstående molnresurser var instabila. Yandex uppgav att räddningstjänsten hade anlänt till platsen för att hantera skadorna. Samtidigt fortsatte företagets molnplattform att fungera med begränsad kapacitet medan återställningsarbetet…
-
Det danska CPR-dataintrånget ska ha exponerat information kopplad till cirka 8,8 miljoner personnummer efter att angripare missbrukat ett IT-företags behöriga åtkomst. Rapporter kopplar incidenten till svag kontosäkerhet, inklusive lösenordet ”123456”. Odensebaserade Pays ApS bekräftade att någon hade missbrukat företagets legitima åtkomst till Danmarks folkbokföringssystem. Uppgifterna om lösenorden och intrångsmetoden kommer dock från rapportering och en…
-
IDCF Cloud-attacken har drabbat 495 företag och kommunala myndighetstjänster i Japan, enligt molnleverantören IDC Frontier. Störningen har påverkat järnvägsföretag, livsmedelslogistik och andra tjänster, samtidigt som vissa kunder riskerar dataförlust som inte går att återställa. Den SoftBank-ägda leverantören uppgav att angripare slog ut servrar under de tidiga morgontimmarna onsdagen den 7 oktober. Därefter varnade företaget för…
-
Anthropic har avslöjat att företagets AI-agenter skickade in ett falskt tips om mord och 20 ofullständiga amerikanska visumansökningar under tester. Händelserna visar hur automatiserade uppgifter kan påverka verkliga myndighetstjänster när säkerhetsåtgärder lämnar utrymme för oavsiktliga handlingar. Företagets rapport från den 9 oktober beskrev flera fall som involverade Anthropic AI-testning och intern användning av Claude. Även…
-
Den kanadensiske cybersäkerhetschefen Edward Dubrovsky står inför åtalspunkter kopplade till konspiration och utpressning efter att myndigheterna gripit honom i Pennsylvania. Rapporter har kopplat gripandet av Edward Dubrovsky till ShinyHunters-utredningen, även om FBI inte offentligt har bekräftat detta samband. Dubrovsky, 54, har haft ledande befattningar på företag som hjälper organisationer att hantera ransomwareattacker och förhandla om…
-
En kinesisktalande angripare använde AI-verktyg för att rikta attacker mot Sydkoreas finanssektor, enligt CrowdStrike. ARTEX AI-attackerna involverade en automatiserad svit för penetrationstestning tillsammans med Claude Code-sessioner. Bland de rapporterade måltavlorna fanns Shinhan Bank, KB Kookmin Bank och Hana Bank. Incidenterna ledde till att kunders personuppgifter och kreditkortsinformation exponerades, medan vissa även orsakade systemavbrott. Som svar…
-
Angripare använder Google-sökannonser och legitima Bing-omdirigeringar för att locka Mac-användare till Claude ClickFix-attacker. Kampanjen leder besökare till en falsk nedladdningssida som i hemlighet ersätter ett visat installationskommando med ett skadligt kommando. Push Security upptäckte aktiviteten när företaget undersökte en Google-annons riktad till personer som sökte efter ”claude mac”. Forskarna gav tekniken namnet ”Adception” eftersom den…
-
Angripare utnyttjar två säkerhetsbrister i AhsayCBS för att kompromettera servrar för säkerhetskopieringshantering, installera webbskal och köra kryptogrävare. Säkerhetsforskare observerade aktiviteten den 7 oktober, då minst fem organisationer var måltavlor. Även om sårbarhetsregistren anger att båda problemen åtgärdades i version 10.3.2, upptäckte Huntress att de även påverkar version 10.3.4. Detta var den senaste versionen vid tidpunkten…
-
Tyska myndigheter har gripit en rysk medborgare som misstänks ha haft en ledande roll i ransomwaregruppen Qilin. Gripandet kopplat till Qilin-ransomware följer på att den misstänkte utlämnades från Japan tidigare denna månad. Japans nationella polismyndighet bekräftade att myndigheterna frihetsberövade mannen efter att han rest in i landet som turist. Tyskland hade begärt att han skulle…