


-
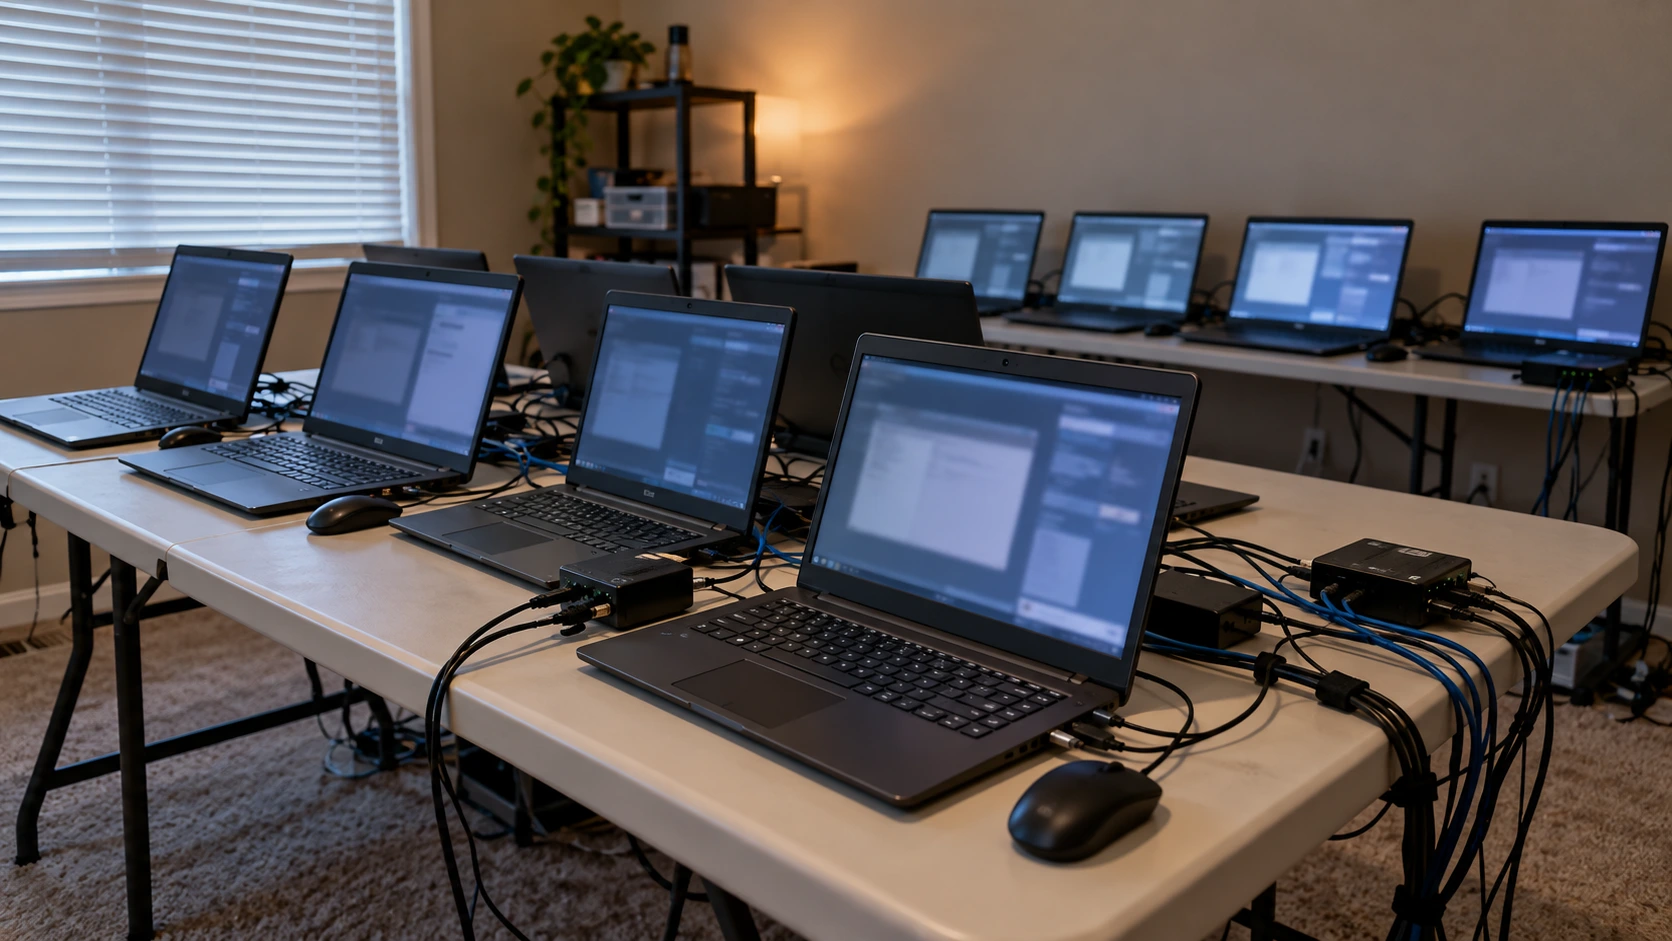
FBI har genomfört tillslag mot misstänkta nordkoreanska laptopfarmer i Texas som en del av en insats mot bedräglig IT-anställning på distans. Myndigheterna genomsökte 40 bostäder och beslagtog omkring 187 bärbara datorer samt utrustning som används för fjärråtkomst till datorer. Det amerikanska justitiedepartementet meddelade också att 14 personer åtalats i samband med en relaterad konspiration kring…
-
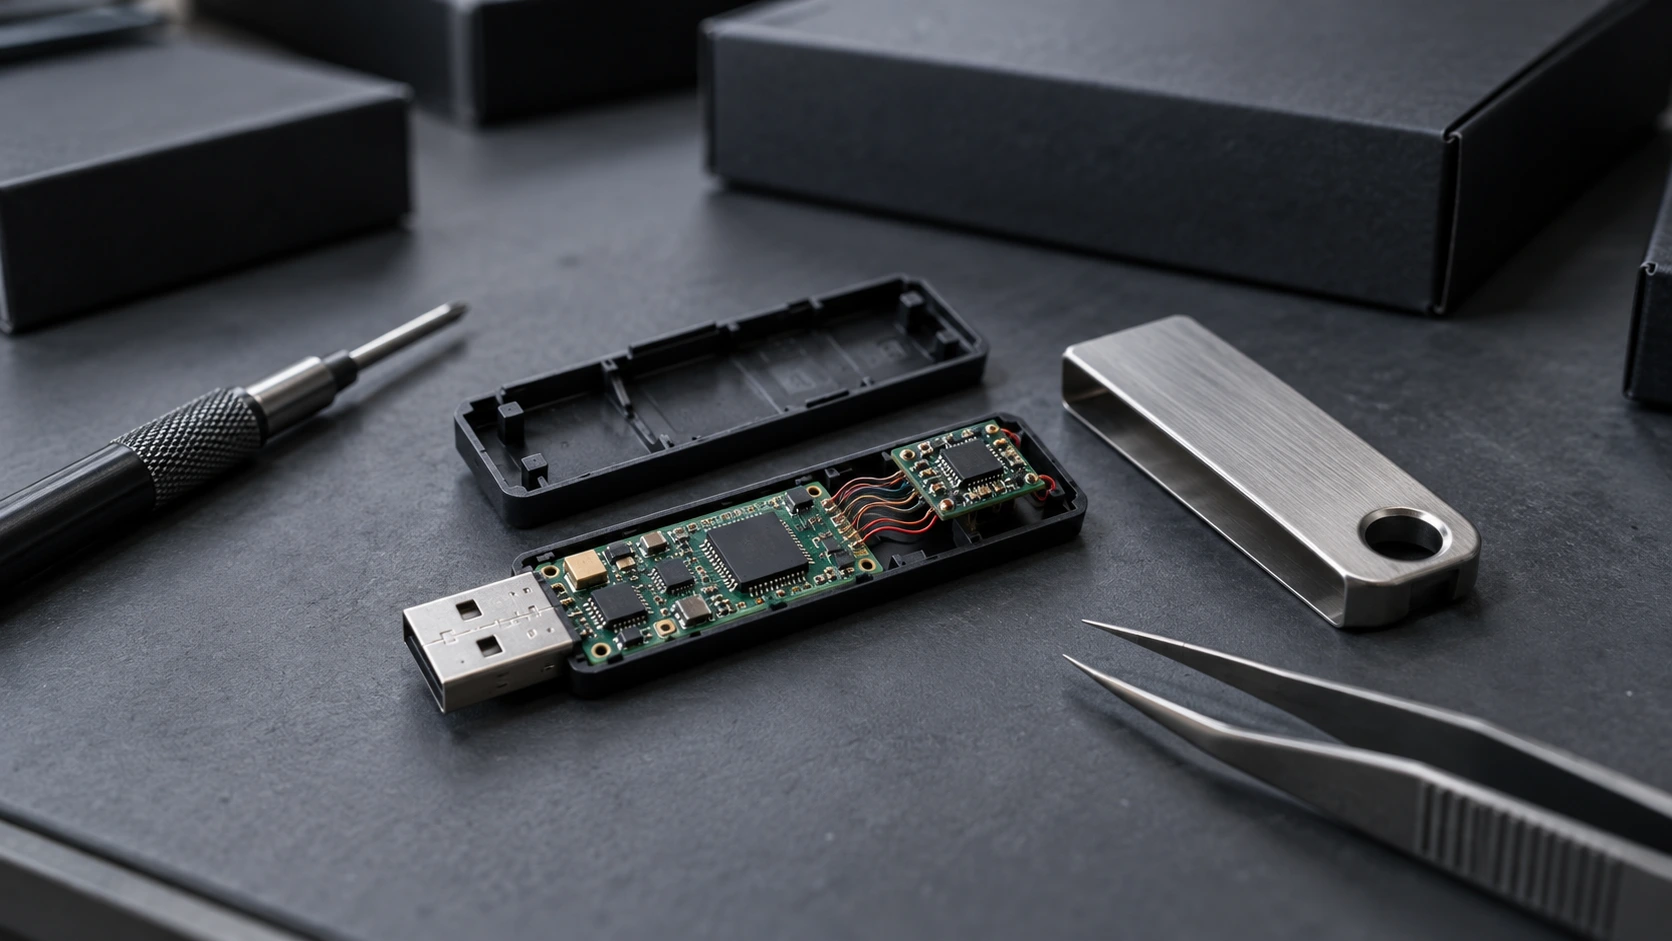
Leveranskedjeattacken mot Ledger har fått tillverkaren av kryptoplånböcker att uppmana distributörer och återförsäljare i Sydostasien och Hongkong att stoppa försäljningen. Företaget vill också att säljarna tar bort enheterna från butikshyllorna medan det utreder hårdvarumanipulationen. Utredare har hittat modifierade plånböcker med implantat som fångar upp återställningsfraser och överför dem via en LTE-anslutning. Dessa fraser kan ge…
-
En global insats mot nätfiske har slagit ut ett cyberkriminellt nätverk kopplat till mer än en miljard skadliga meddelanden. Operationen riktade sig mot över 75 000 organisationer i 150 länder genom infrastruktur som möjliggjorde bedrägerier i stor skala. Sedan början av 2026 har nätverket riktat mer än 750 miljoner skadliga e-post- och SMS-meddelanden mot Microsofts…
-
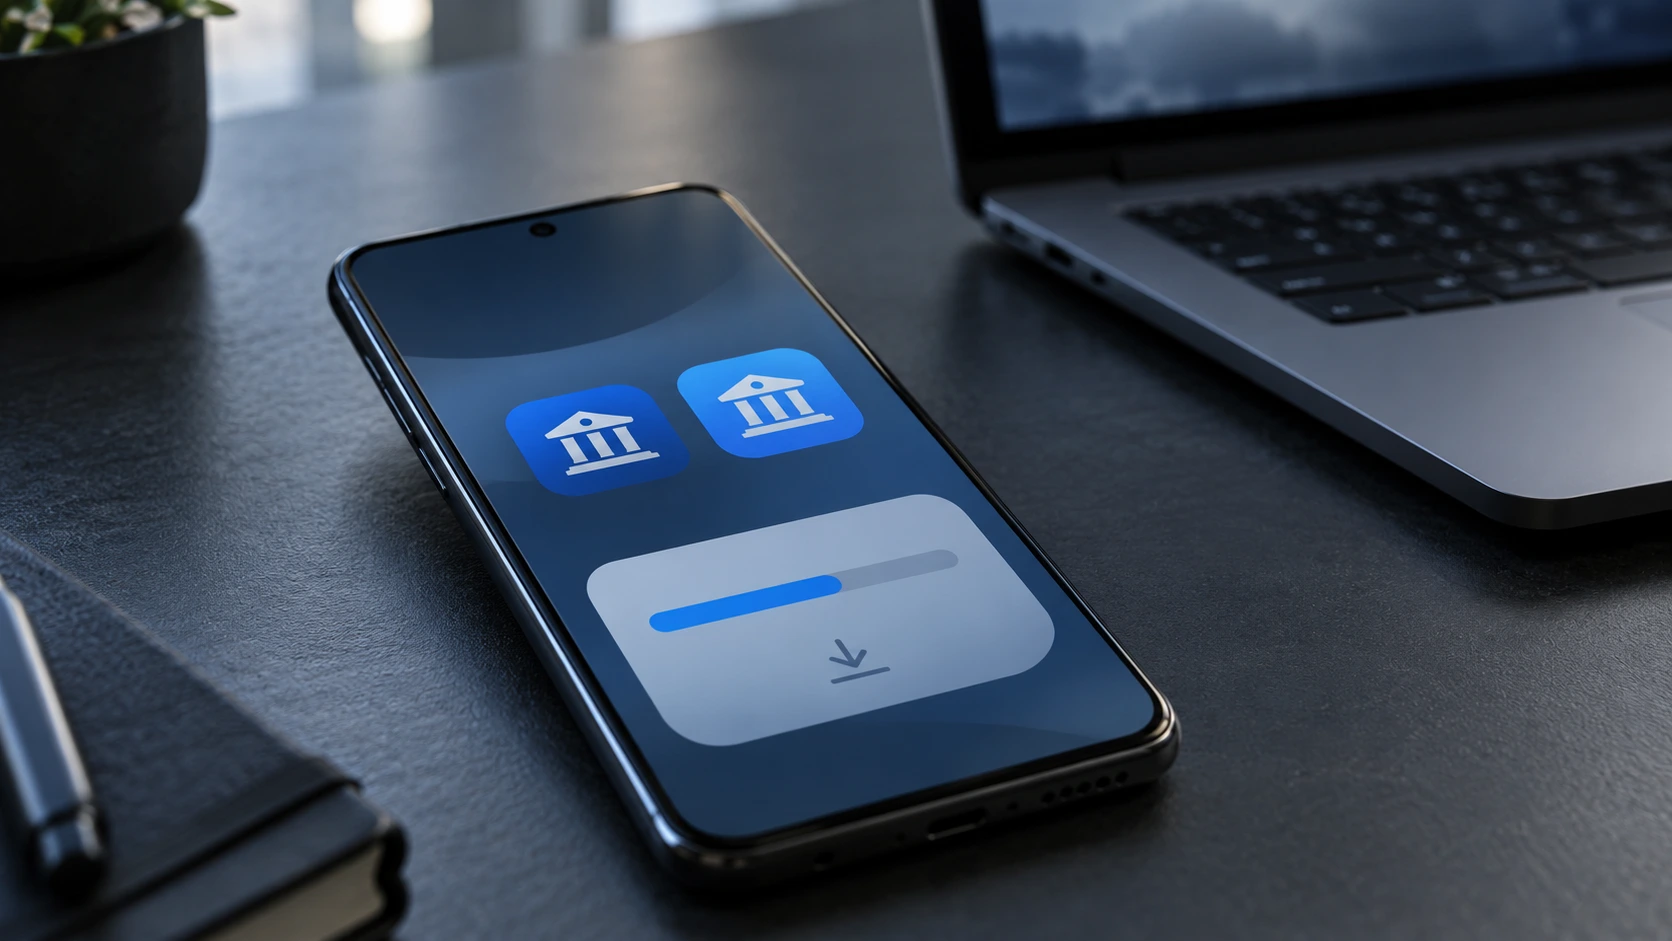
Hirudo-skadlig kod för Android stjäl finansiella inloggningsuppgifter genom att ersätta äkta bankappar med modifierade kopior. Dessa ersättningsappar behåller större delen av den ursprungliga funktionaliteten samtidigt som de stör säkerhetskontroller som är utformade för att skydda kundkonton. Forskare har identifierat skadliga versioner av åtta bankappar. Utöver att stjäla inloggningsuppgifter gör den skadliga koden det möjligt för…
-
En OpenAI-ingenjör som gripits i San Francisco misstänks ha gömt en ljudinspelningsenhet i ett konferensrum för företagsledningen. Enligt myndigheterna användes rummet för diskussioner om konfidentiell forskning, produktutveckling och affärsfrågor. Det amerikanska justitiedepartementet offentliggjorde ärendet den 13 oktober. Abdulrahman Alfozan, 35 år, en saudisk medborgare som började arbeta på OpenAI i juli 2025, greps den 9…
-
En kritisk säkerhetsbrist i Ghostscript PDF kan göra det möjligt för angripare att köra kod på servrar som behandlar särskilt utformade dokument. Sårbarheten, som identifieras som CVE-2026-39919, påverkar arbetsflöden för PDF-rendering, inklusive vissa WordPress-konfigurationer för generering av miniatyrbilder. Artifex åtgärdade problemet i Ghostscript 10.08.0 den 8 september. Forskarna uppgav dock att möjligheten att utnyttja sårbarheten…
-
Självreplikerande AI skulle så småningom kunna spridas mellan uppkopplade enheter i hemmet och utnyttja deras samlade beräkningskraft, enligt forskning från Anthropic. Företagets experiment undersökte om små AI-modeller kunde förbereda obekant hårdvara för att köra AI-arbetsbelastningar och sprida sig genom ett nätverk. Forskarna lyckades dock inte demonstrera en helt autonom AI-mask som fungerade på verkliga konsumentenheter.…
-
Säkerhetsincidenten hos Housing Ombudsman har orsakat störningar i tillsynsorganisationens ärendehanteringssystem, vilket hindrar boende från att lämna in nya klagomål via den vanliga digitala processen. Organisationen offentliggjorde IT-incidenten hos en extern leverantör den 13 oktober och uppgav att den utredde händelsen tillsammans med leverantören. Även om incidenten har begränsats kvarstår frågor om i vilken utsträckning data…
-
Cyberattacken mot TFG London har orsakat störningar i IT-systemen hos modekedjorna Hobbs, Whistles och Phase Eight. Flera system var fortfarande otillgängliga när företaget offentliggjorde incidenten den 13 oktober, även om de fysiska butikerna fortsatte sin verksamhet. Företaget upptäckte attacken den 11 oktober och aktiverade sina planer för incidenthantering och verksamhetskontinuitet. Det anlitade också externa cybersäkerhetsspecialister…
-
Ivanti har uppmanat kunder att installera en säkerhetsuppdatering för en nolldagssårbarhet i Ivanti Connect Secure som angripare aktivt utnyttjar. Sårbarheten, som identifieras som CVE-2026-104935, gör det möjligt för oautentiserade angripare att kringgå autentisering och köra godtyckliga kommandon på berörda enheter. Företaget rapporterade begränsad exploatering när problemet offentliggjordes den 13 oktober. Samtidigt kopplade säkerhetsforskare sårbarheten till…