


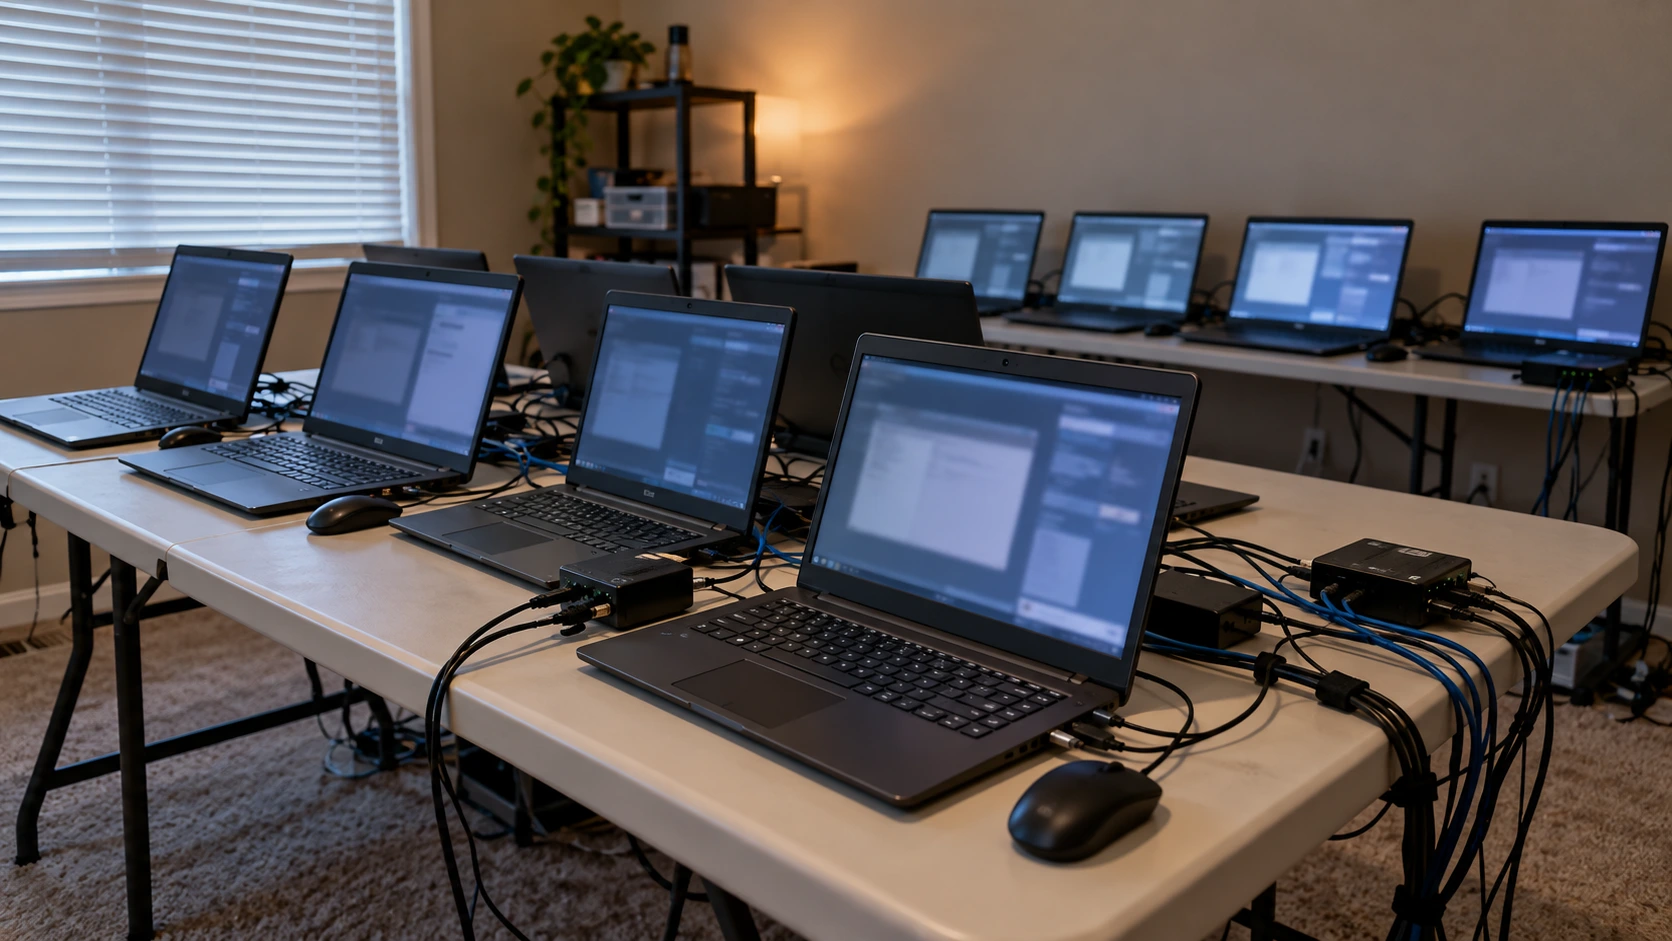
FBI har genomfört tillslag mot misstänkta nordkoreanska laptopfarmer i Texas som en del av en insats mot bedräglig IT-anställning på distans. Myndigheterna genomsökte 40 bostäder och beslagtog omkring 187 bärbara datorer samt utrustning som används för fjärråtkomst till datorer.
Det amerikanska justitiedepartementet meddelade också att 14 personer åtalats i samband med en relaterad konspiration kring distansarbetare. Två amerikanska medborgare anklagas för brott som omfattar elektroniskt bedrägeri, penningtvätt och identitetsstöld.
Tillslag i Texas riktas mot infrastruktur för fjärråtkomst
FBI genomförde husrannsakningarna i Texas mellan den 21 och 25 september inom ramen för en operation kallad Lonestar Roundup.
Utredarna riktade in sig på bostäder som misstänktes hysa bärbara datorer som arbetsgivare hade tillhandahållit nordkoreanska arbetare. Dessa platser gör det möjligt för operatörer utomlands att komma åt företagsdatorer samtidigt som de ger intryck av att arbeta från USA.
Utöver de bärbara datorerna beslagtog agenterna KVM-enheter, som ger åtkomst till anslutna datorer via tangentbord, bildskärm och mus.
Säkerhetsforskare kopplade utrustningen till Famous Chollima, även känd som WageMole. De hade följt gruppens aktiviteter sedan april 2025.
Gruppen bedriver bedrägliga IT-anställningsverksamheter som genererar intäkter åt Nordkoreas regering, trots omfattande internationella sanktioner.
Nordkoreanska laptopfarmer hjälper till att dölja arbetarnas verkliga positioner
Uppläggen bygger på en kombination av falska identiteter och lokal hjälp.
Nordkoreanska operatörer söker teknikjobb med hjälp av stulna, hyrda eller påhittade identiteter. Samtidigt tar medhjälpare emot och förvarar datorerna som arbetsgivarna skickar till sina förmodade USA-baserade nyanställda.
Arbetarna utomlands ansluter sedan till dessa enheter på distans. Detta upplägg hjälper dem att dölja var de faktiskt befinner sig medan de utför betalt arbete.
Riskerna kan dock sträcka sig längre än bedrägliga anställningar. I vissa fall försöker operatörerna också stjäla känslig information, installera skadlig programvara eller komma över kryptovalutor och andra tillgångar.
Operatörer använder falska uppgifter för att omdirigera företagsdatorer
Säkerhetsforskare identifierade flera metoder som arbetarna använde för att styra arbetsgivarnas utrustning till laptopfarmer.
Exempelvis lämnade vissa falska stöldanmälningar för att få företagen att skicka ersättningsenheter till en annan adress. Andra hävdade att de hade flyttat strax före leveransen.
Dessutom växlade operatörerna mellan olika bostadsadresser för att dölja datorernas slutliga destinationer.
Vissa utnyttjade också sina positioner inom IT-bemanning för att omdirigera leveranser utan att väcka uppmärksamhet. Tillsammans bidrog dessa metoder till att skilja leveransadresserna från adresserna i deras identitetshandlingar.
Enligt forskarna har den ökande offentliga granskningen också fått operatörerna att börja förfalska enhetsidentifierare. I vissa fall återanvände de identifierare hos olika drabbade organisationer.
Åtal i Ohio beskriver upplägg som drabbade 70 företag
Separat beskrev ett åtal i Ohio en misstänkt verksamhet med IT-distansarbetare som pågick från 2019 till juli 2025.
Enligt åklagarna drabbade upplägget omkring 70 amerikanska företag och genererade ungefär 3 miljoner dollar åt nordkoreanska operatörer.
Arbetarna ska ha kombinerat stulna eller påhittade identiteter med VPN-tjänster och proxyinfrastruktur för att framstå som anställda baserade i USA.
Samtidigt ska amerikanska medhjälpare ha förvarat arbetsgivarnas bärbara datorer, installerat programvara för fjärråtkomst och överfört inkomster till konton som kontrollerades av Nordkorea.
Myndigheterna grep de amerikanska medborgarna Michael James Bostelle och Juan Cecilio Pena Carrillo. De står inför åtal för brott som omfattar elektroniskt bedrägeri, penningtvätt och identitetsstöld.
Justitiedepartementet meddelade också att 12 kinesiska åtalade personer kopplats till den misstänkta konspirationen.
Utredare signalerar ytterligare åtgärder mot infrastruktur i USA
Tillslagen i Texas avlägsnade utrustning som stödde gruppens åtkomst till amerikanska arbetsgivare. Forskarna varnade dock för att en enskild operation sannolikt skulle få begränsad effekt på det bredare nätverket.
De beskrev Lonestar Roundup som ett första steg i en större brottsbekämpande insats mot Famous Chollimas infrastruktur i USA.
De tillkännagivna husrannsakningarna och åtalen innebär därför en störning av den misstänkta verksamheten, snarare än en bekräftelse på att de mer omfattande uppläggen har upphört.
0 svar till ”FBI slår till mot laptopfarmer i Texas kopplade till nordkoreanska IT-arbetares bedrägerier”