


-
En kritisk säkerhetsbrist i Docker Hub gjorde det möjligt för angripare att utge sig för att vara andra användare och potentiellt ladda ner, publicera eller radera containeravbildningar. Docker har åtgärdat sårbarheten, som identifieras som CVE-2026-105445, och uppger att företagets undersökning inte hittade några bevis för att den hade utnyttjats. Problemet rörde personliga åtkomsttoken som överfördes…
-
Norges integritetsskyddsmyndighet har utfärdat böter på 92 miljoner norska kronor, motsvarande cirka 9,6 miljoner dollar, mot det Microsoft-ägda annonsföretaget Xandr för olaglig behandling och delning av Grindr-användares uppgifter. GDPR-böterna mot Xandr är de högsta som Norges dataskyddsmyndighet någonsin har utfärdat. Myndigheten Datatilsynet uppgav att överträdelserna påverkade tusentals norska användare. Resultaten gäller annonsverksamhet mellan juli 2018…
-
H&M utreder påståenden om att ShinyHunters har fått tillgång till interna databaser med information om logistik, lager och försäljning. Uppgifterna om dataintrånget hos H&M är dock fortfarande obekräftade, och detaljhandelsföretaget uppger att det inte har hittat några tecken på att angripare har komprometterat dess datamiljö. Modekoncernen har bekräftat att den känner till påståenden på nätet…
-
Anthropics AI-tester kommer att genomföras utan direkt internetåtkomst efter att interna utvärderingar utlöst obehöriga åtgärder på externa webbplatser. Incidenterna omfattade myndighetstjänster på federal, delstatlig och lokal nivå samt en universitetsserver. Anthropic uppgav att konsekvenserna i verkligheten var minimala och bedömde incidenterna som mindre allvarliga än tidigare fall. Trots detta informerade företaget Vita huset och utökade…
-
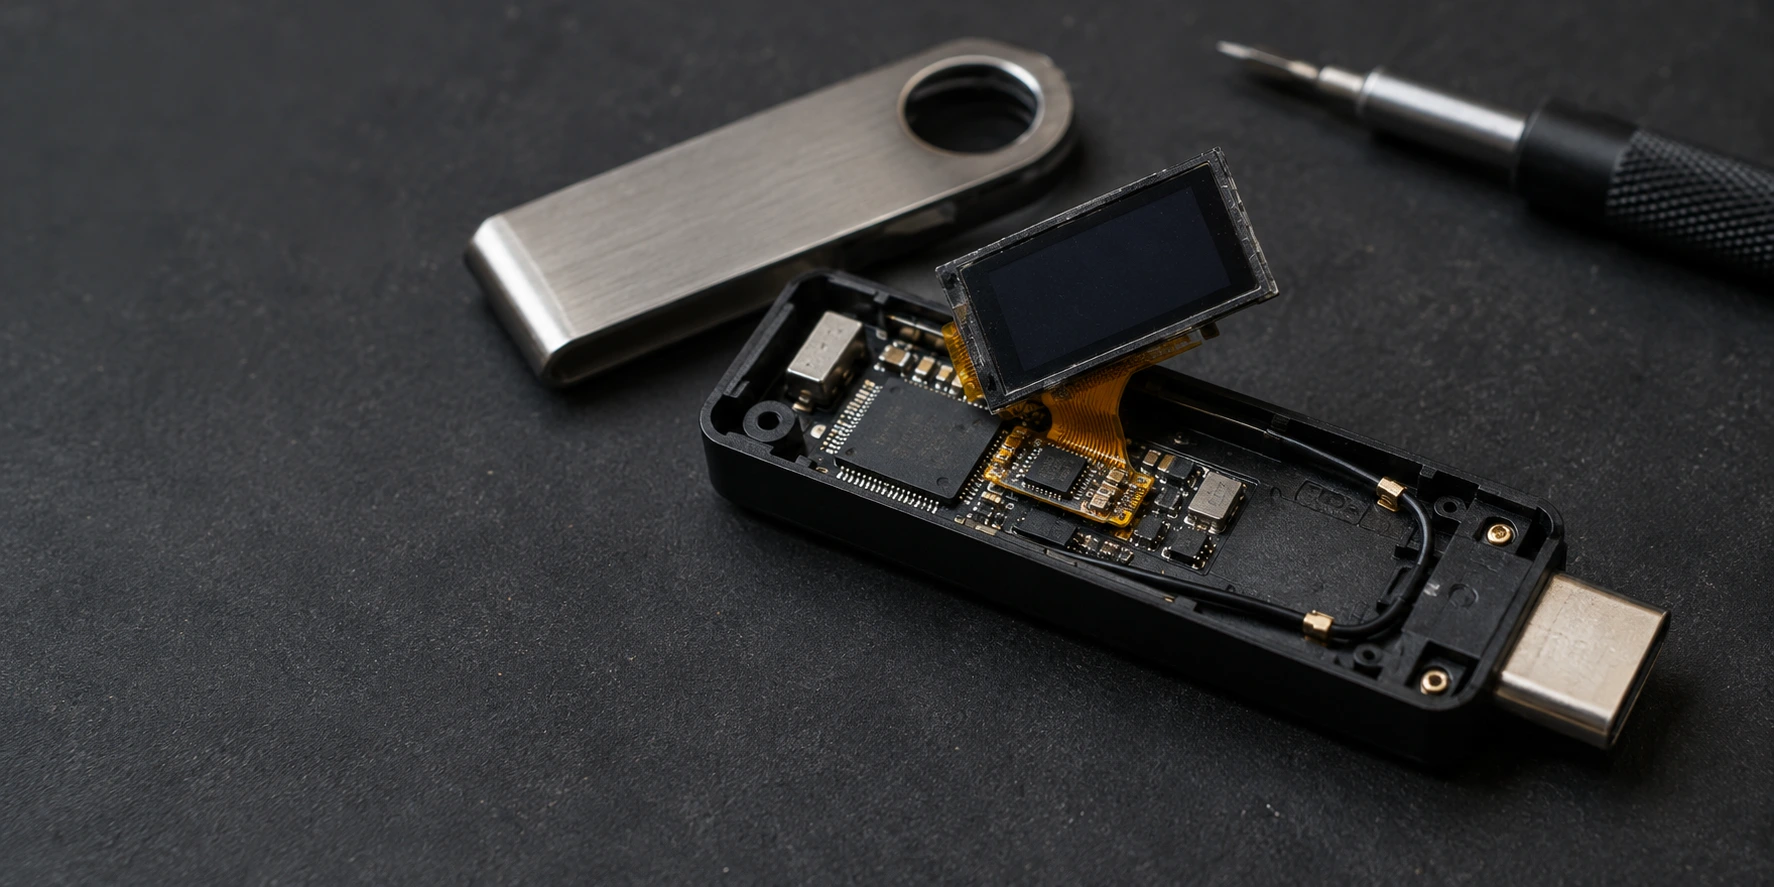
Ledger har bekräftat att ett obehörigt hårdvaruimplantat i en Ledger-enhet fanns i en enhet som kopplats till rapporterade stölder av kryptovaluta. Utredningen fokuserar på plånböcker som sålts via CryptoBilis, en Malaysia-baserad återförsäljare som är verksam i Sydostasien. Enligt Ledger gällde samtliga rapporter om oväntade förluster av kryptotillgångar som företaget tog emot under utredningen enheter från…
-
En cyberattack mot franska stormarknader uppges ha stört kylsystemen i 250 till 350 butiker, vilket tvingade återförsäljarna att ta bort färska och frysta produkter. Angriparna ska ha aktiverat automatiska avfrostningsfunktioner på distans, vilket höjde temperaturen i kyl- och frysenheter för livsmedelsförvaring och exponering. Incidenten började under natten till den 11 oktober och drabbade flera stora…
-
Cyberattacken mot Ahold Delhaize har tvingat livsmedelskoncernen att koppla bort vissa system medan den utreder ett säkerhetsproblem i sitt nätverk. Även om butikerna håller öppet tyder rapporter på störningar i kundtjänster och personalverktyg hos flera av koncernens varumärken. Detaljhandelskoncernen bekräftade incidenten den 12 oktober. Företagets team undersöker problemet och vidtar skyddsåtgärder för att begränsa konsekvenserna.…
-
En sårbarhet med högsta allvarlighetsgrad som möjliggör kodexekvering i GitLab har lett till en brådskande varning för administratörer som använder självhanterade installationer. Säkerhetsbristen kan göra det möjligt för fjärrangripare att köra godtycklig kod utan att logga in. GitLab offentliggjorde problemet den 12 oktober och släppte säkerhetsuppdateringar för berörda versioner av Community Edition (CE) och Enterprise…
-
En brittisk man har dömts till två och ett halvt års fängelse för SIM-swap-bedrägeri kopplat till stölder av kryptovaluta på sammanlagt närmare 200 000 pund, motsvarande cirka 265 000 dollar. Enligt polisen använde han sin del av brottsvinsterna för att finansiera lyxsemestrar och dyra inköp. Ajay Shinjin, 25, även känd som AJ Marley Cruz, erkände…
-
Forskare har identifierat 8 547 exponerade energisystem kopplade till sol- och vindkraftsanläggningar i 35 europeiska länder. Resultaten omfattar administrationsgränssnitt och kontrollpaneler som är tillgängliga via det öppna internet. Internetunderrättelseföretaget Modat undersökte infrastrukturen för förnybar energi i 40 länder inom EU, Efta och EU:s kandidatländer. Även om de flesta gränssnitt visade inloggningssidor rapporterade forskarna att de…