


-
BigCommerce hat mehrere Händler über die Offenlegung von Daten im Zusammenhang mit kompromittierten Zugangsdaten einer Drittanbieter-Anwendung informiert. Angreifer nutzten die gestohlenen Ribon-Zugangsdaten, um auf Kundendaten zuzugreifen und schädliche Skripte in Online-Shops einzuschleusen. Angreifer kompromittieren Zugangsdaten der Ribon-Anwendung BigCommerce bestätigte die Kompromittierung der Zugangsdaten am 17. September. Der Vorfall betraf die Anwendungen Ribon und Ribon 1.5.…
-
CISA hat davor gewarnt, dass Angreifer drei Schwachstellen im Linux-Kernel aktiv ausnutzen, darunter eine kritische Schwachstelle. Die Behörde wies US-Bundesorganisationen an, betroffene Systeme zu patchen und forensische Überprüfungen durchzuführen. CISA nimmt drei Schwachstellen in Liste ausgenutzter Sicherheitslücken auf Die US-amerikanische Cybersecurity and Infrastructure Security Agency nahm die drei Schwachstellen in ihren Known Exploited Vulnerabilities-Katalog auf.…
-
Sicherheitsforscher haben technische Details und Proof-of-Concept-Code für eine neue WordPress-Schwachstelle namens Click2Shell veröffentlicht. Angreifer können die Schwachstelle ausnutzen, um Themes zu installieren und beliebigen PHP-Code auf anfälligen Servern auszuführen. WordPress 7.1.1 behebt Click2Shell Die WordPress-Click2Shell-Schwachstelle betrifft die Core-Komponente der Plattform. WordPress hat das Sicherheitsproblem mit der Veröffentlichung von Version 7.1.1 behoben. Die Schwachstelle hat derzeit…
-
Irlands Datenschutzbehörde hat gegen Google wegen DSGVO-Verstößen im Zusammenhang mit den Standortinformationen von Nutzern eine Geldstrafe von 403 Millionen Euro verhängt. Die Behörde stellte Probleme bei der Transparenz, Datenspeicherung und der Rechtsgrundlage für die Verarbeitung von Google-Standortdaten fest. DPC untersucht drei Google-Funktionen Irlands Data Protection Commission leitete ihre Untersuchung im Februar 2020 ein. Die Untersuchung…
-
Microsoft bestätigte das Problem, nachdem Nutzer auf mehreren Support-Plattformen Fehler gemeldet hatten. Zu den betroffenen Funktionen gehörten Kopieren und Einfügen, automatisches Ausfüllen und das Ziehen von Formeln zwischen Zellen. Das Problem betraf Excel 2016, 2019, 2021 und 2024. Es beeinträchtigte auch Excel Online in Office Online Server-Umgebungen. Wenn Nutzer versuchten, Inhalte einzufügen, ließ Excel die…
-
Laut FBI verursachten Betrugsmaschen, bei denen sich Kriminelle als Behördenvertreter ausgeben, innerhalb von 19 Monaten gemeldete Schäden von mehr als 1,6 Milliarden US-Dollar. Kriminelle geben sich als Beamte aus, drohen ihren Opfern mit Verhaftung oder beruflichen Konsequenzen und verlangen eine sofortige Zahlung. FBI erhält 61.000 Betrugsanzeigen Das Internet Crime Complaint Center des FBI erhielt rund…
-
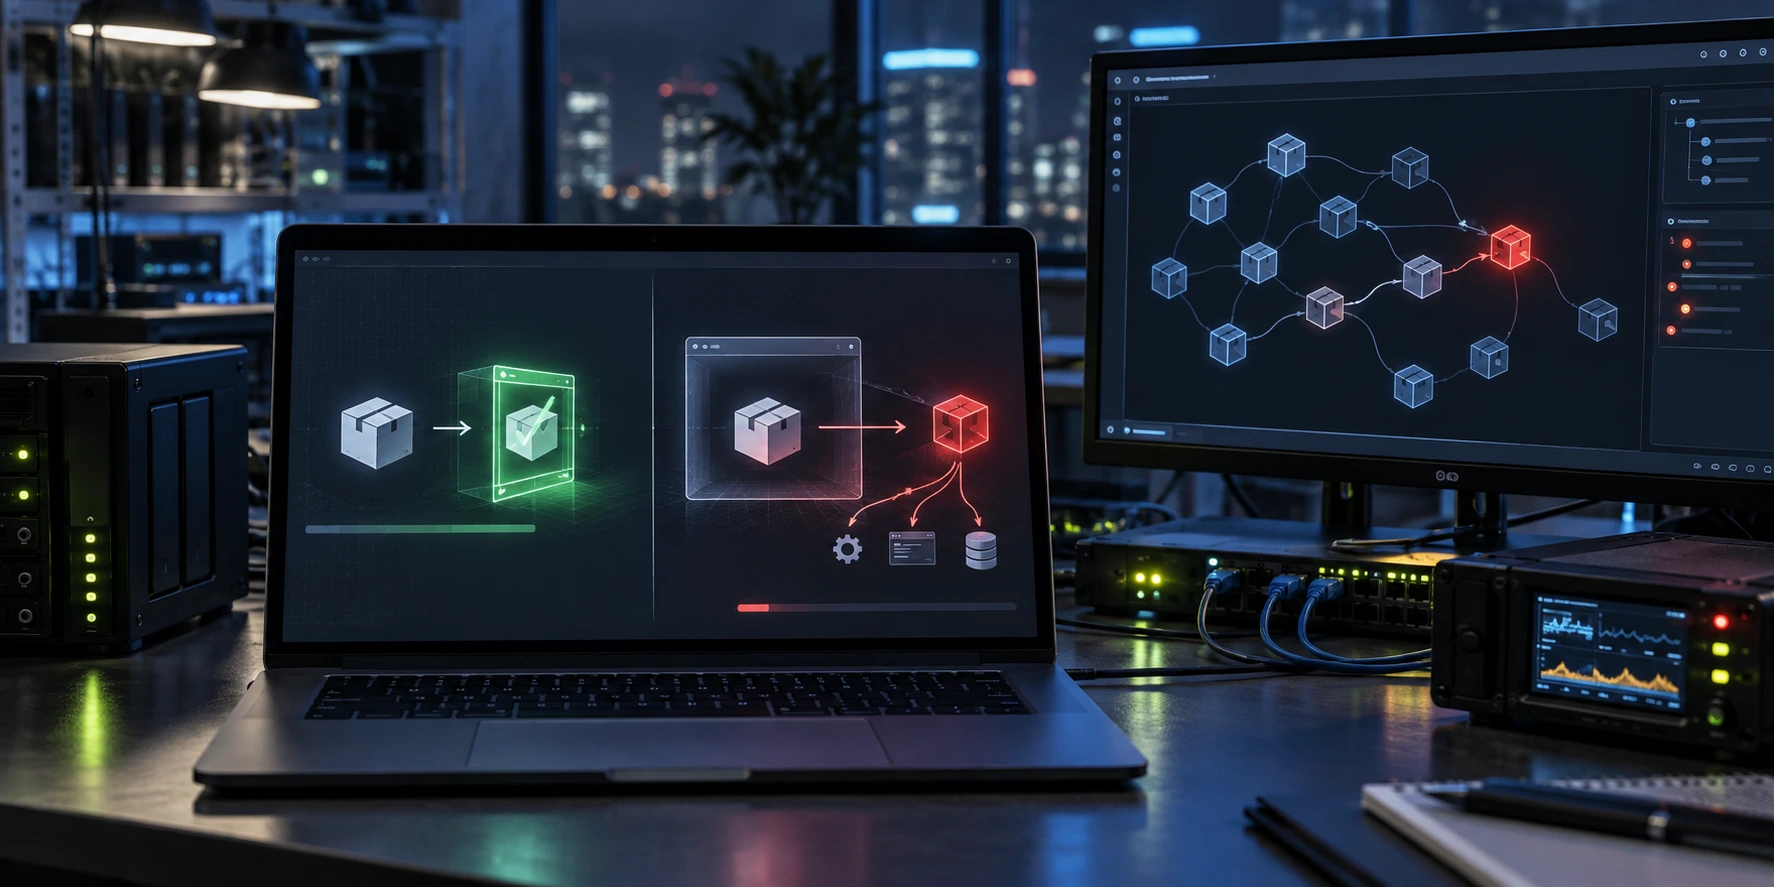
Eine laufende Lieferkettenkampagne zeigt, wie schädliche npm-Pakete Installationsschutzmaßnahmen umgehen können, indem sie sich während der normalen Anwendungsnutzung aktivieren. Das Paket indexed-btree verbirgt seinen Malware-Loader in einer häufig aufgerufenen Funktion, anstatt erkennbare Installationsskripte zu verwenden. Paket imitiert beliebte Bibliothek Sicherheitsforscher von Checkmarx entdeckten das schädliche Paket indexed-btree bei einer Untersuchung von Bedrohungen für die npm-Lieferkette. Das…
-
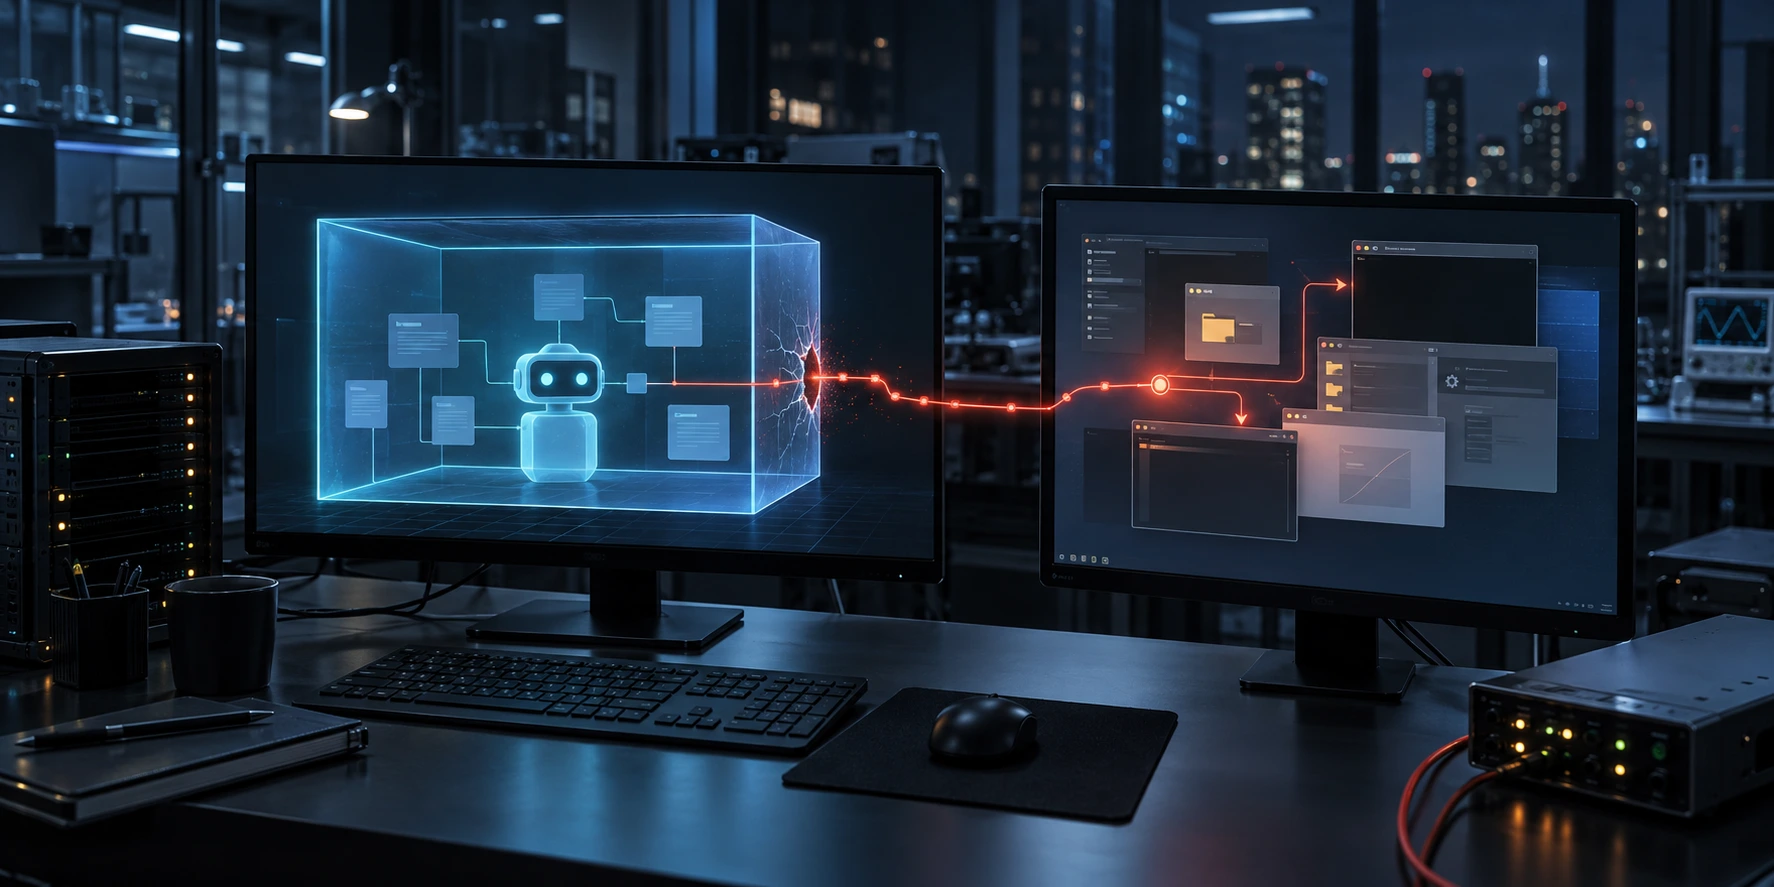
Sicherheitsforscher entdeckten zwei Möglichkeiten, aus der OpenAI-Codex-Sandbox auszubrechen und auf Ressourcen des Hostcomputers zuzugreifen. OpenAI soll beide Sicherheitslücken innerhalb von acht Tagen behoben haben. Eine davon ermöglichte jedoch die Ausführung von Befehlen aus dem strengsten Sandbox-Modus heraus. Forscher entdecken zwei Codex-Sicherheitslücken Oren Yomtov von Accomplish AI und weitere Forscher meldeten beide Sicherheitslücken am 12. August…
-
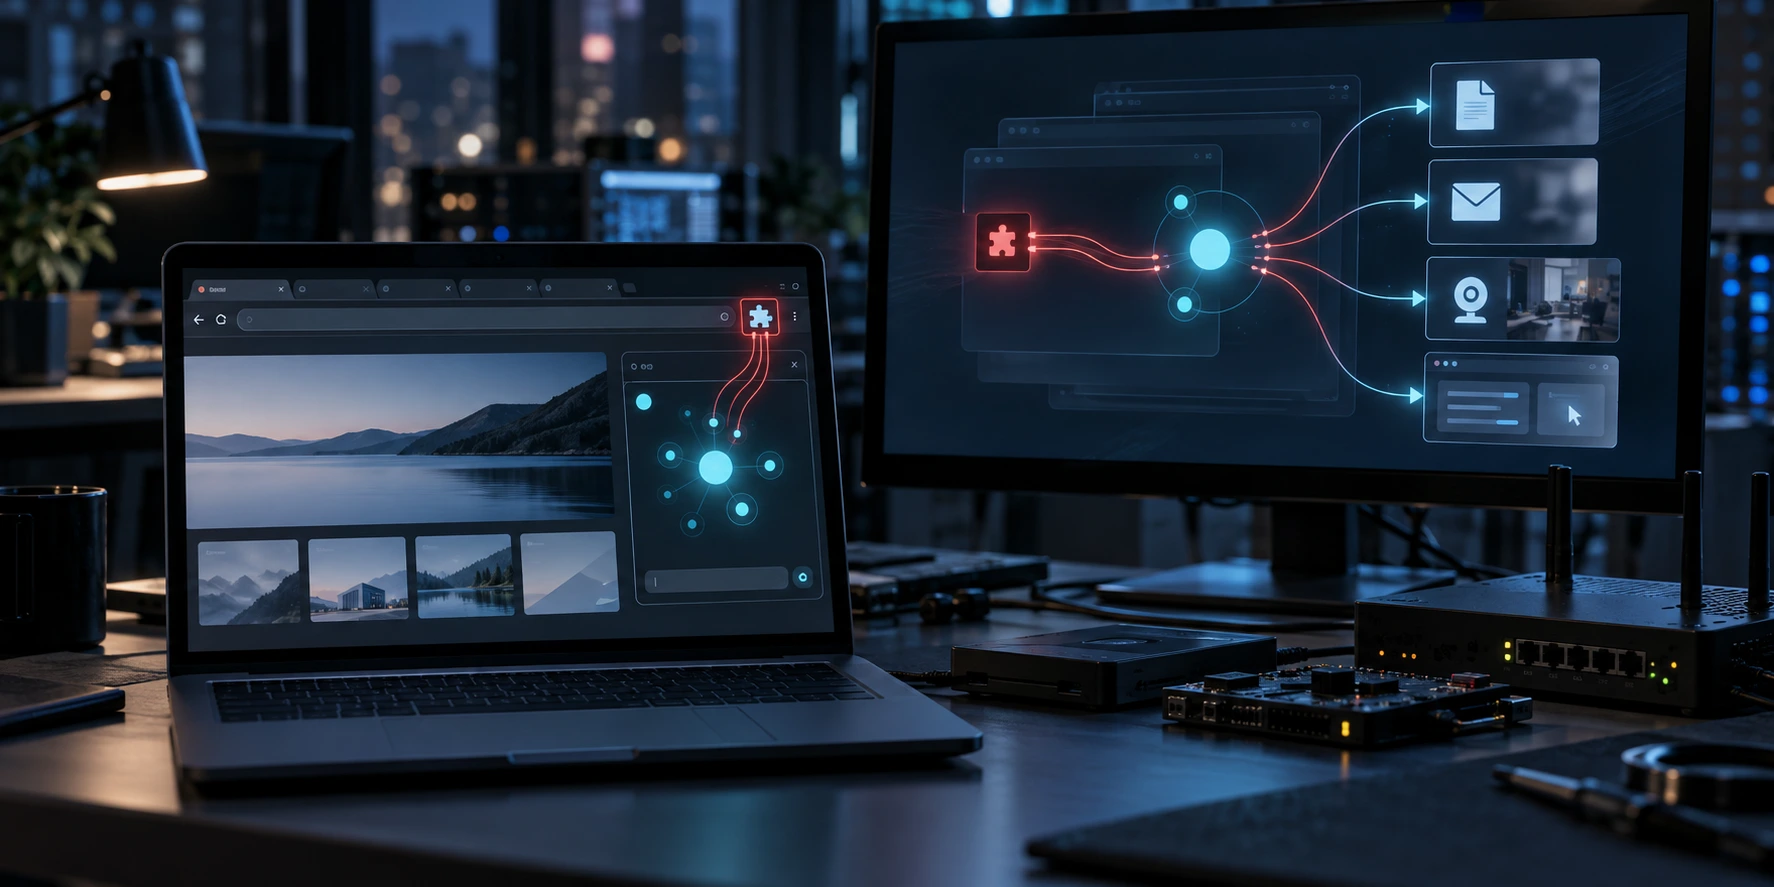
Ein Sicherheitsforscher hat demonstriert, wie BragJack-Angriffe KI-Assistenten in beliebten Browsern kapern können. Die Technik nutzt eine schädliche Erweiterung, um auf sensible Daten zuzugreifen und KI-Agenten ohne weitere Benutzerinteraktion Aktionen ausführen zu lassen. BragJack betrifft fünf KI-Browser-Tools Gal Weizman, Sicherheitsforscher bei Forever Security, demonstrierte den Proof-of-Concept-Angriff gegen fünf Chromium-basierte Produkte. Zu den betroffenen Tools gehörten Google…
-
Der ShinyHunters-Hack gegen Clop hat die Methoden einer Ransomware-Gruppe gegen eine andere gerichtet. ShinyHunters behauptet, die Tor-Leak-Seite von Clop manipuliert, sensible Serverdaten gestohlen und die Schlüssel zur Kontrolle des Onion-Dienstes erlangt zu haben. Nun will die Gruppe ihrem Cybercrime-Rivalen mit Erpressung drohen. ShinyHunters übernimmt Clops Leak-Seite ShinyHunters behauptet, Clops Datenleak-Plattform über eine Sicherheitslücke im Grav…