


-
Schwedens Datenschutzbehörde hat gegen den Softwareanbieter Miljödata nach einem Cyberangriff im August 2025 eine Geldbuße von 1,8 Millionen SEK, etwa 183.000 US-Dollar, verhängt. Nach Angaben des Unternehmens waren von dem Miljödata-Datenverstoß 2,2 Millionen Menschen betroffen. Die als IMY bekannte Aufsichtsbehörde stellte fest, dass Miljödata keine angemessene Sicherheit für die sensiblen personenbezogenen Daten in seinen Systemen…
-
Die WordPress- und Zyxel-Angriffe haben laut GreyNoise Regierungsdaten und Konfigurationen von fast 1.000 Netzwerk-Switches offengelegt. Forscher führen die Aktivitäten auf einen chinesischsprachigen Bedrohungsakteur zurück, der in Dutzenden Ländern aktiv ist. GreyNoise brachte die Vorfälle anhand von Aktivitäten in Verbindung, die von derselben IP-Adresse ausgingen. Die Sensoren des Unternehmens zeichnen seit Anfang Juni 2026 damit verbundene…
-
ShinyHunters behauptet, über eine ungepatchte Schwachstelle in Oracle PeopleSoft in FBI-Systeme eingedrungen zu sein und Daten von Mitarbeitern und Bewerbern gestohlen zu haben. Das FBI gibt an, Behauptungen über unbefugte Aktivitäten zu untersuchen, die FBIjobs.gov betreffen. Der mutmaßliche ShinyHunters-Datenverstoß beim FBI ist weiterhin unbestätigt. Das FBI hat nicht mitgeteilt, ob Angreifer auf seine Systeme zugegriffen…
-
Forscher haben die ClosedQuorum-Malware identifiziert, ein Windows-Implantat, das vier KI-Modelle auffordert, nach der Kompromittierung eines Geräts die nächste Aktion auszuwählen. Cisco Talos zufolge kann die Software diese Entscheidungen ohne Anweisungen eines menschlichen Operators treffen. Forscher haben jedoch nicht bestätigt, dass Angreifer ClosedQuorum bei realen Angriffen eingesetzt haben. Die analysierte Probe enthielt außerdem Platzhalter-Anmeldedaten und ein…
-
Check Point schließt Zero-Day-Schwachstelle in Management-Server, die bei Angriffen ausgenutzt wurde
Check Point hat Notfall-Hotfixes für eine kritische Schwachstelle im Security Management Server veröffentlicht. Das Unternehmen gibt an, dass Angreifer bereits eine Handvoll Kunden ins Visier genommen haben. Der Check Point Zero-Day, der als CVE-2026-93616 verfolgt wird, ermöglicht es Angreifern, Skripte auf anfällige Systeme hochzuladen und auszuführen, ohne sich anzumelden. Check Point fordert Administratoren auf, den…
-
Microsoft und seine Partner haben die Infrastruktur für EvilTokens-Phishing gestört, nachdem der Dienst mehr als 12.000 Konten in über 10.000 Organisationen kompromittiert hatte. Der Betrieb ist weiterhin aktiv, obwohl Microsoft davon ausgeht, dass die Intervention das Angriffsvolumen reduzieren wird. Die britische Polizei hat außerdem zwei Männer festgenommen, die verdächtigt werden, den Phishing-Dienst verwaltet zu haben.…
-
D-Link hat vor einer Schwachstelle in einem D-Link-Router gewarnt, die DIR-822A-WLAN-Router betrifft. Für die Schwachstelle mit maximalem Schweregrad ist öffentlicher Proof-of-Concept-Code verfügbar, doch D-Link hat noch keinen Patch veröffentlicht. Ein Angreifer im selben lokalen Netzwerk könnte die Schwachstelle ohne Passwort oder Benutzerinteraktion ausnutzen. D-Link untersucht außerdem eine zweite Schwachstelle in den Routern. DHCP-Schwachstelle könnte den…
-
Sicherheitsforscher haben demonstriert, wie AWS-KI-Agenten durch Prompt-Injection sensible Zugangsdaten preisgeben können. Der Angriff war erfolgreich, obwohl die Plattform die Geheimnisse in einem verschlüsselten Tresor speicherte. Forscher extrahieren Zugangsdaten aus AgentCore Unit 42 von Palo Alto Networks entdeckte das Sicherheitsrisiko in AWS AgentCore. Die Forscher entwickelten einen Prompt-Injection-Angriff, der einen KI-Agenten dazu brachte, geschützte Zugangsdaten preiszugeben.…
-
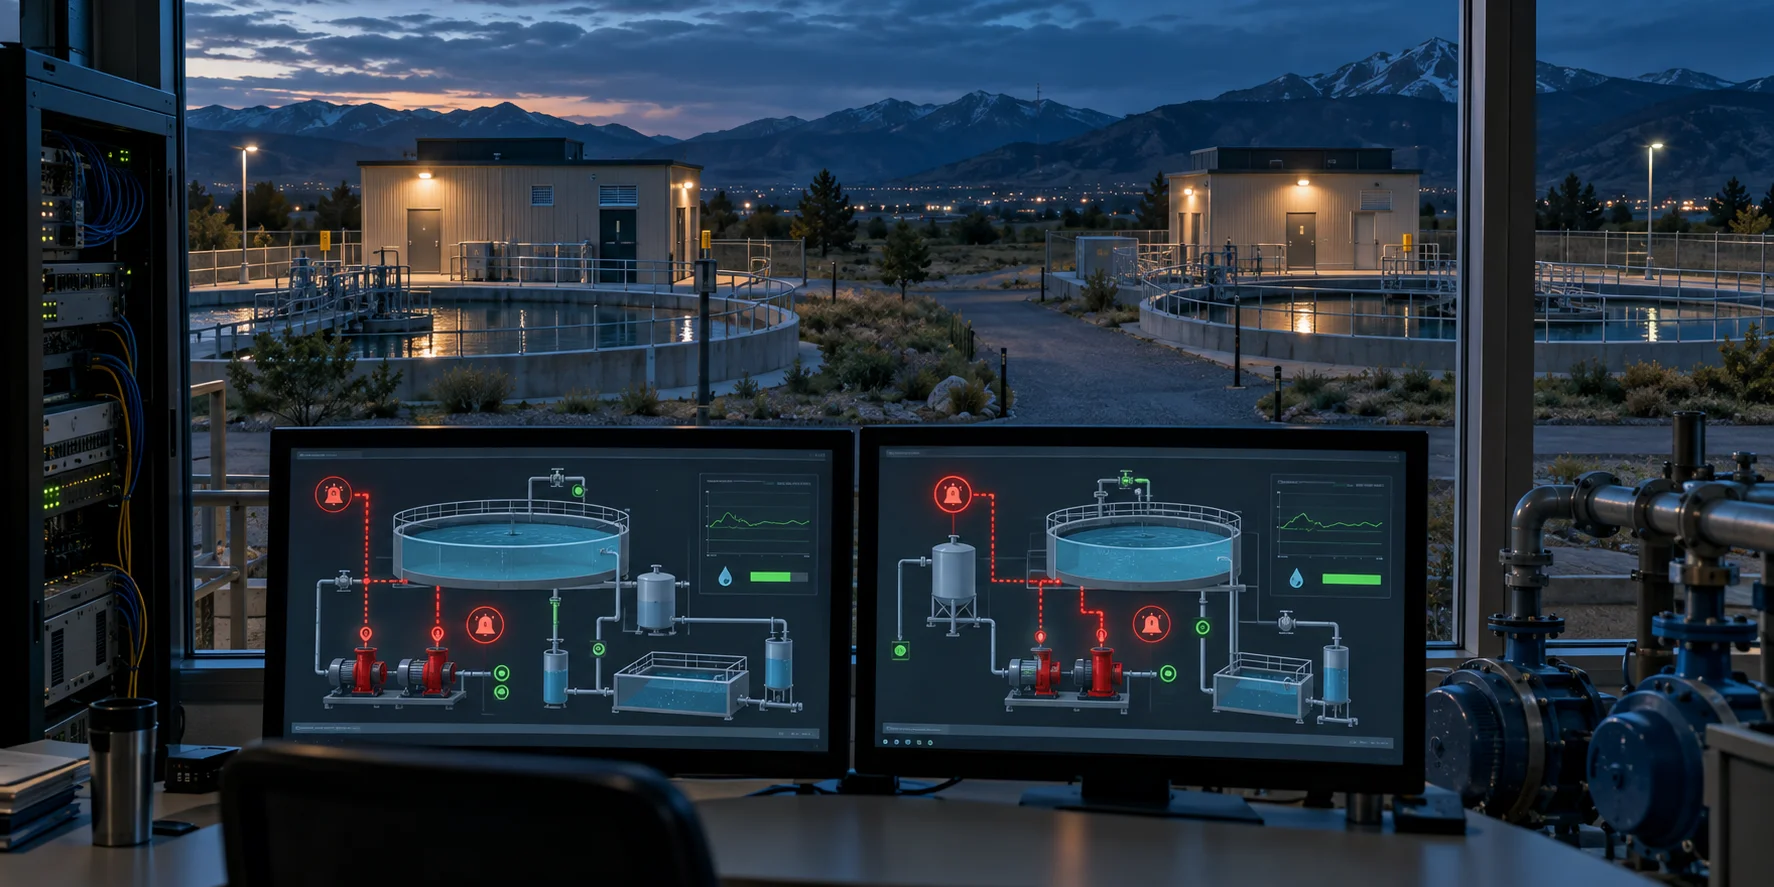
Ein ausländischer Bedrohungsakteur drang kurzzeitig in zwei private Wassersysteme in Colorado ein. Obwohl die Eindringlinge Geräteeinstellungen änderten, erklärten die Behörden, dass die Vorfälle weder die Wasseraufbereitung noch die Wasserqualität gefährdeten. Hacker verändern Ausrüstung von Wasserversorgern Die Angriffe betrafen im August zwei kleine Wasserversorger in Colorado. Zusammen versorgen die privaten Anbieter rund 200 Menschen. Nach Angaben…
-
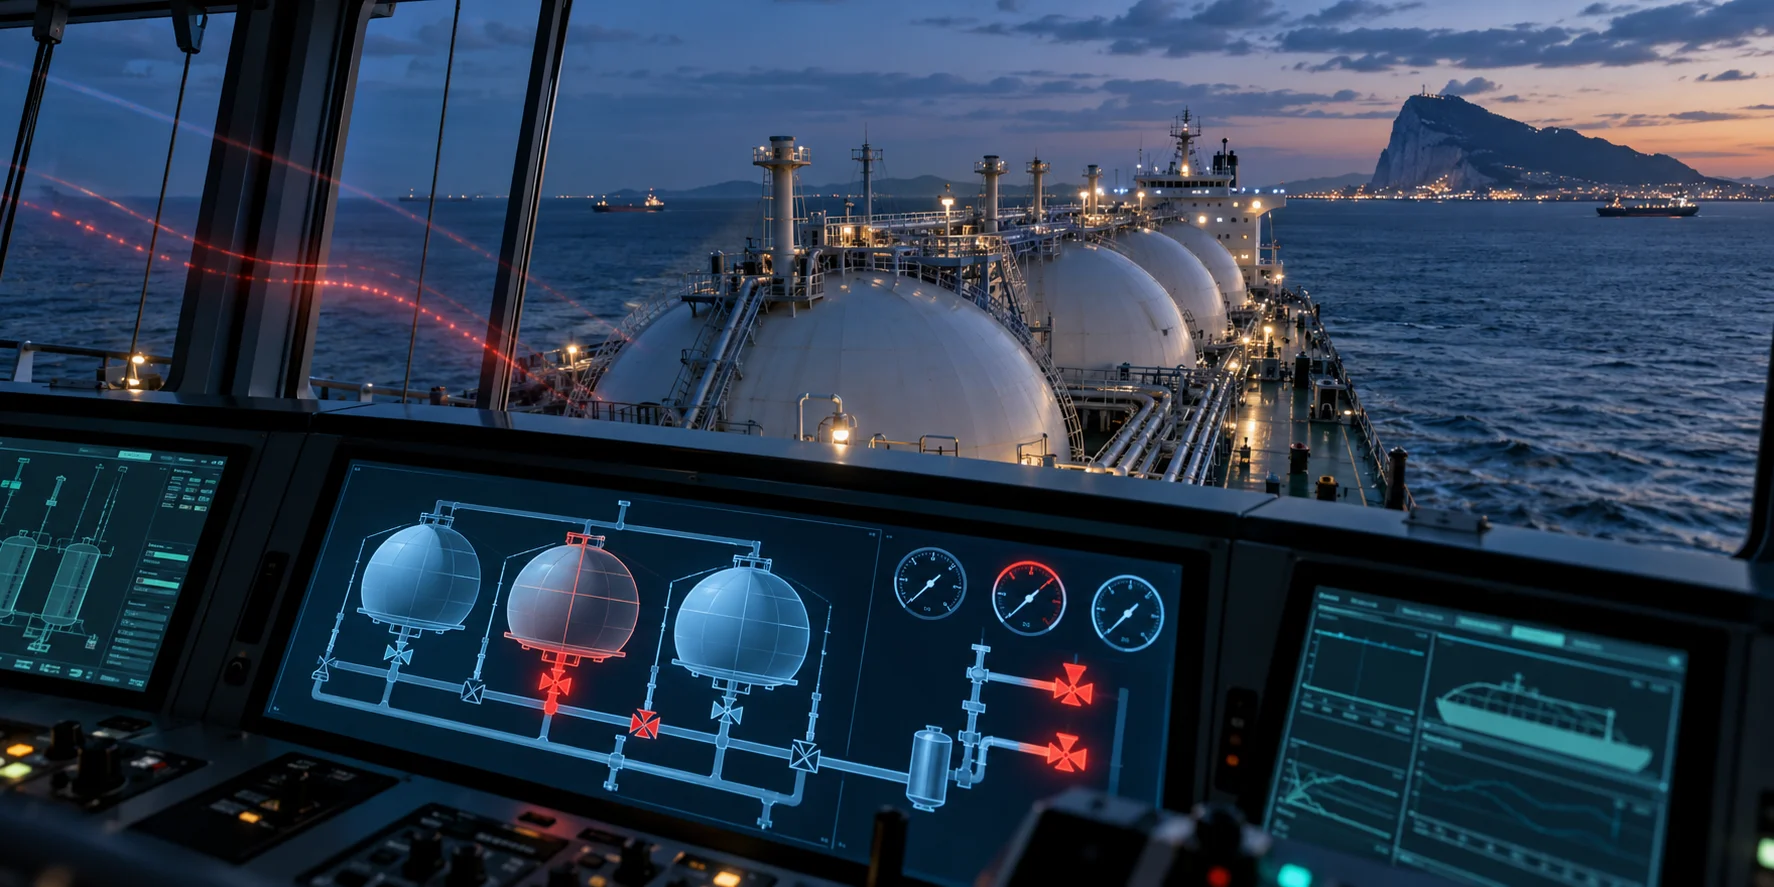
Besatzungsmitglieder an Bord der Vivit Africa berichten, dass Hacker kurzzeitig sicherheitskritische Systeme des LNG-Tankers nahe Gibraltar kontrollierten. Die Schifffahrtsbehörden haben den mutmaßlichen Cyberangriff auf den LNG-Tanker nicht öffentlich bestätigt. Besatzung meldet Verlust des Zugriffs auf kritische Systeme Der Vorfall soll die unter liberianischer Flagge fahrende Vivit Africa betroffen haben, die 2023 ihren Betrieb aufnahm. Das…