


Kategorie: Cybersicherheit
-
Norwegens Datenschutzbehörde hat gegen das zu Microsoft gehörende Werbeunternehmen Xandr ein Bußgeld von 92 Millionen norwegischen Kronen, umgerechnet etwa 9,6 Millionen Dollar, wegen der rechtswidrigen Verarbeitung und Weitergabe von Daten von Grindr-Nutzern verhängt. Das DSGVO-Bußgeld gegen Xandr ist die höchste Geldstrafe, die Norwegens Datenschutzbehörde jemals verhängt hat. Die Behörde Datatilsynet erklärte, dass Tausende norwegische Nutzer…
-
Ein Cyberangriff auf französische Supermärkte hat Berichten zufolge die Kühlsysteme in 250 bis 350 Filialen gestört und die Einzelhändler gezwungen, frische und tiefgekühlte Produkte aus dem Verkauf zu nehmen. Die Angreifer sollen automatische Abtaufunktionen aus der Ferne aktiviert haben, wodurch die Temperaturen in Kühl- und Tiefkühleinheiten zur Lagerung und Präsentation von Lebensmitteln anstiegen. Der Vorfall…
-
Der Cyberangriff auf Ahold Delhaize hat den Supermarktkonzern gezwungen, einige Systeme vom Netzwerk zu trennen, während er ein Sicherheitsproblem innerhalb seines Netzwerks untersucht. Obwohl die Geschäfte geöffnet bleiben, deuten Berichte auf Störungen bei Kundendiensten und Mitarbeiteranwendungen mehrerer Marken hin. Der Einzelhandelskonzern bestätigte den Vorfall am 12. Oktober. Seine Teams untersuchen das Problem und ergreifen Schutzmaßnahmen,…
-
Eine Sicherheitslücke mit dem höchsten Schweregrad, die eine Codeausführung in GitLab ermöglicht, hat eine dringende Warnung für Administratoren selbstverwalteter Installationen ausgelöst. Die Schwachstelle könnte es entfernten Angreifern ermöglichen, beliebigen Code auszuführen, ohne sich anzumelden. GitLab veröffentlichte das Problem am 12. Oktober und stellte Sicherheitsupdates für betroffene Versionen der Community Edition (CE) und Enterprise Edition (EE)…
-
Forscher haben 8.547 exponierte Energiesysteme identifiziert, die mit Solar- und Windkraftanlagen in 35 europäischen Ländern verbunden sind. Zu den Ergebnissen gehören Verwaltungsoberflächen und Steuerungspanels, die über das öffentliche Internet erreichbar sind. Das Internet-Intelligence-Unternehmen Modat untersuchte die Infrastruktur für erneuerbare Energien in 40 Ländern der EU, der EFTA und der EU-Beitrittskandidaten. Obwohl die meisten Oberflächen Anmeldeseiten…
-
Zwei Verdächtige im Zusammenhang mit sexueller Erpressung sollen Opfer mit manipulierten Bildern bedroht haben, die sie fälschlicherweise bei sexuellen Handlungen mit Minderjährigen zeigen sollten. Nach Angaben der US-Staatsanwaltschaft wurden einige Opfer durch das Vorgehen dazu gedrängt, ihre Bankkonten zu leeren. Dennoch verhinderte eine Zahlung nicht immer die Verbreitung des Materials. Die Behörden nahmen Patricia Joanna…
-
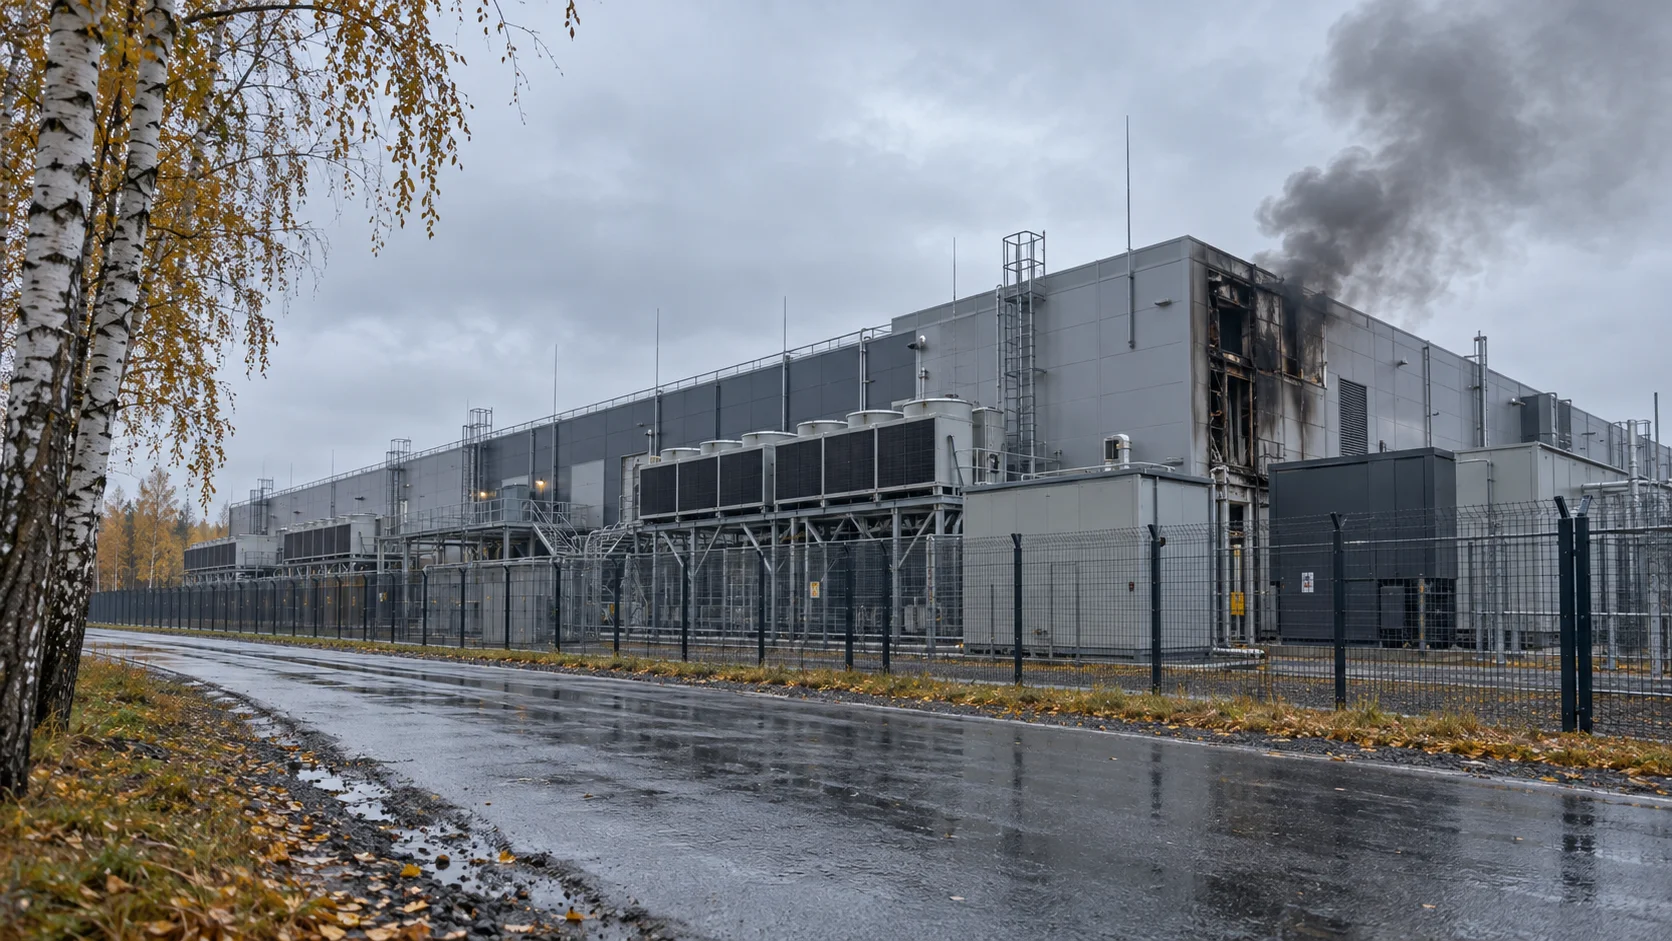
Ein Yandex-Rechenzentrum in der russischen Region Wladimir stellte am 11. Oktober nach einem Drohnenangriff, bei dem seine Infrastruktur beschädigt wurde, den gesamten Betrieb ein. Das Unternehmen meldete keine Verletzten, warnte jedoch davor, dass seine verbleibenden Cloud-Ressourcen instabil seien. Yandex erklärte, dass Rettungskräfte am Standort eingetroffen seien, um sich um die Schäden zu kümmern. Unterdessen lief…
-
Der IDCF Cloud-Angriff hat laut dem Cloud-Anbieter IDC Frontier 495 Unternehmen und kommunale Behördendienste in Japan betroffen. Die Störung beeinträchtigte Eisenbahnunternehmen, die Lebensmittellogistik und weitere Dienstleistungen, während einige Kunden mit möglicherweise unwiederbringlichen Datenverlusten konfrontiert sind. Der zu SoftBank gehörende Anbieter erklärte, dass Angreifer in den frühen Morgenstunden des Mittwochs, 7. Oktober, Server außer Betrieb gesetzt…
-
Angreifer nutzen zwei Sicherheitslücken in AhsayCBS aus, um Backup-Management-Server zu kompromittieren, Webshells zu installieren und Krypto-Miner auszuführen. Sicherheitsforscher beobachteten die Aktivitäten am 7. Oktober, wobei mindestens fünf Organisationen angegriffen wurden. Obwohl die Schwachstellendatenbanken angeben, dass beide Probleme in Version 10.3.2 behoben wurden, stellte Huntress fest, dass sie auch Version 10.3.4 betreffen. Dies war zum Zeitpunkt…
-
Deutsche Behörden haben einen russischen Staatsbürger festgenommen, der verdächtigt wird, eine führende Rolle bei der Qilin-Ransomware-Operation gespielt zu haben. Die Festnahme im Zusammenhang mit Qilin-Ransomware folgt auf die Auslieferung des Verdächtigen aus Japan Anfang dieses Monats. Die nationale Polizeibehörde Japans bestätigte, dass die Behörden den Mann festgenommen hatten, nachdem er als Tourist in das Land…