


Kategorie: Cybersicherheit
-
Eine gefälschte Chrome-App auf Google Play kopierte das Branding des Browsers und verzeichnete mehr als 100.000 Downloads. Ein Screenshot zeigte außerdem, dass die Nachahmung an einer gesponserten Position oberhalb des echten Google-Browsers erschien. Die Downloadzahl umfasst jedoch die gesamte Geschichte der App, einschließlich ihrer früheren Existenz als Spiel. Daher bleibt unklar, wie viele Menschen die…
-
Die Datenschutzpraktiken von W Social stehen auf dem Prüfstand, nachdem ein Journalist öffentlich zugängliche Datensätze mit Identitätsinformationen von Nutzern entdeckt hat. Die europäische Alternative zu X bestreitet, von einem Datenleck betroffen zu sein, und erklärt, dass die Nutzer selbst entschieden hätten, welche Informationen sie teilen möchten. Die Funde umfassten Berichten zufolge Angaben zur Nationalität von…
-
Palo Alto Networks hat Sicherheitsupdates für eine RCE-Schwachstelle in PAN-OS veröffentlicht, die Angreifer bereits gegen die Verwaltungsoberflächen von Firewalls ausgenutzt haben. Die als CVE-2026-0322 erfasste Sicherheitslücke ermöglicht es authentifizierten Angreifern, Code mit Root-Rechten auszuführen. Das Unternehmen bestätigte in seiner Sicherheitsmitteilung vom 14. Oktober eine begrenzte Ausnutzung der Schwachstelle. Allerdings benötigen Angreifer gültige Zugangsdaten und Netzwerkzugriff…
-
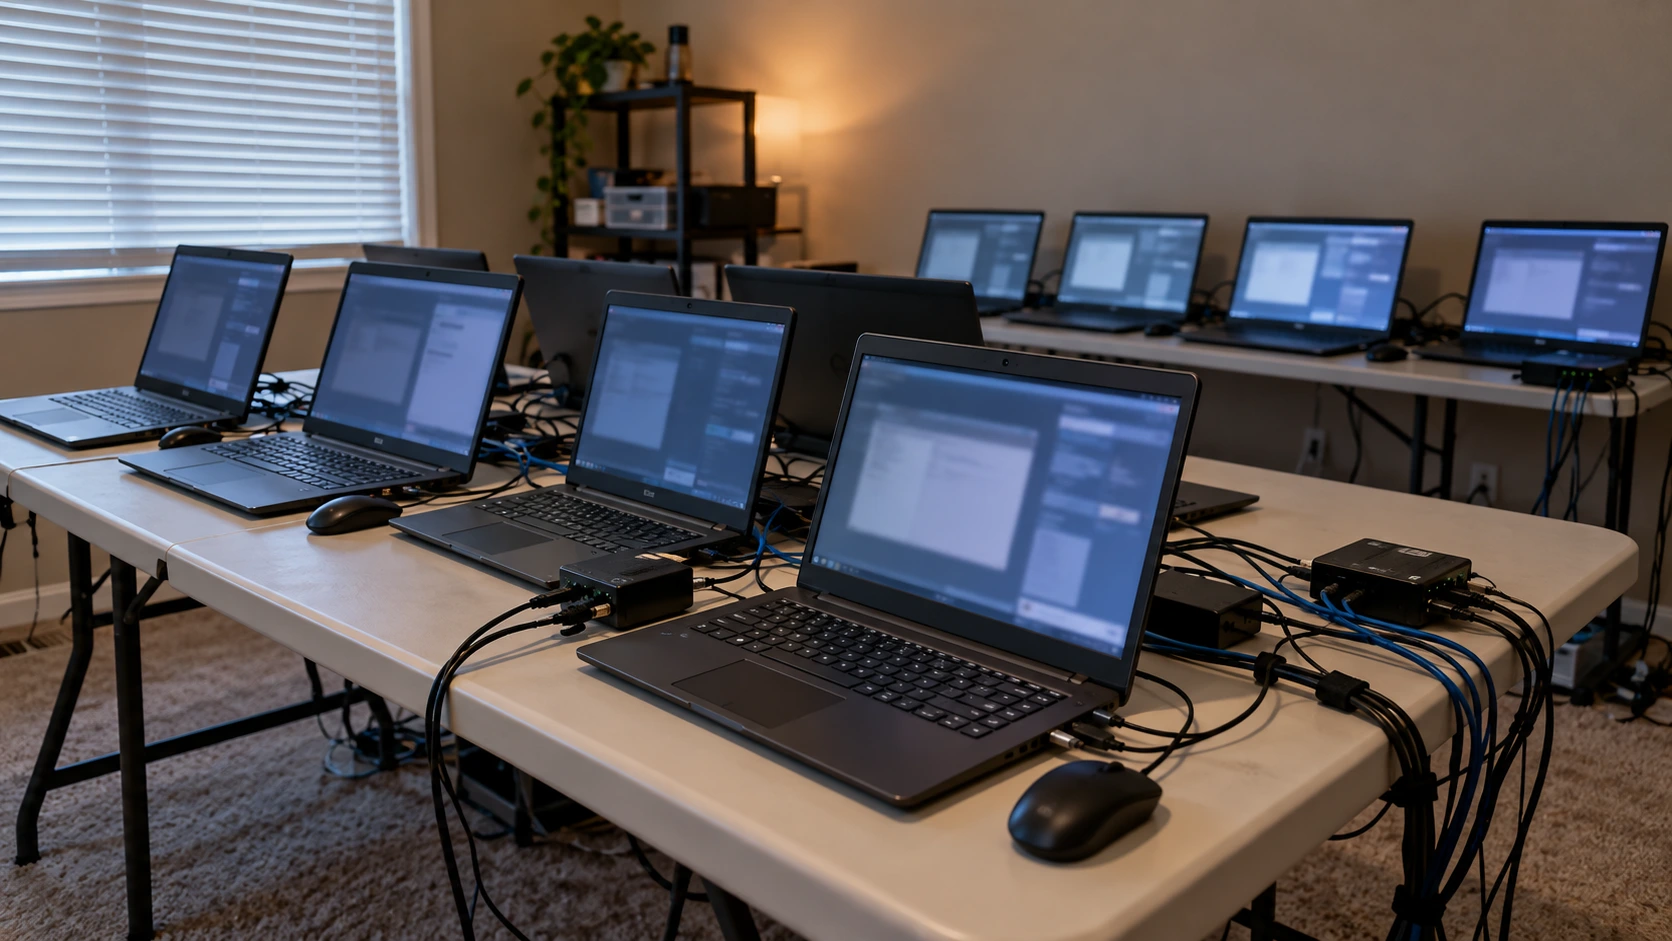
Das FBI hat im Rahmen eines Vorgehens gegen betrügerische IT-Fernbeschäftigung Razzien gegen mutmaßliche nordkoreanische Laptop-Farmen in Texas durchgeführt. Die Behörden durchsuchten 40 Wohnhäuser und beschlagnahmten etwa 187 Laptops sowie Geräte, die für den Fernzugriff auf Computer verwendet werden. Das US-Justizministerium gab außerdem Anklagen gegen 14 Personen im Zusammenhang mit einer weiteren Verschwörung rund um IT-Fernarbeiter…
-
Der Ledger-Lieferkettenangriff hat den Hersteller von Kryptowährungs-Wallets dazu veranlasst, Distributoren und Wiederverkäufer in Südostasien und Hongkong aufzufordern, den Verkauf einzustellen. Das Unternehmen möchte außerdem, dass Händler die Geräte aus den Regalen nehmen, während es die Manipulation der Hardware untersucht. Ermittler haben modifizierte Wallets entdeckt, die Implantate enthalten, welche Wiederherstellungsphrasen erfassen und über eine LTE-Verbindung übertragen.…
-
Die Hirudo-Android-Malware stiehlt Finanzzugangsdaten, indem sie echte Banking-Apps durch modifizierte Kopien ersetzt. Diese Ersatz-Apps behalten den Großteil der ursprünglichen Funktionalität bei und beeinträchtigen gleichzeitig Sicherheitsprüfungen, die zum Schutz von Kundenkonten entwickelt wurden. Forscher haben schädliche Versionen von acht Banking-Apps identifiziert. Neben dem Diebstahl von Anmeldedaten ermöglicht die Malware Angreifern, infizierte Smartphones fernzusteuern, Nachrichten zu lesen…
-
Eine kritische Sicherheitslücke in Ghostscript PDF könnte es Angreifern ermöglichen, Code auf Servern auszuführen, die speziell präparierte Dokumente verarbeiten. Die unter CVE-2026-39919 registrierte Schwachstelle betrifft Arbeitsabläufe zur PDF-Darstellung, darunter bestimmte WordPress-Konfigurationen zur Erstellung von Vorschaubildern. Artifex behob das Problem am 8. September mit Ghostscript 10.08.0. Die Forscher erklärten jedoch, dass die Ausnutzbarkeit stark von der…
-
Der Cyberangriff auf TFG London hat die IT-Systeme der Modemarken Hobbs, Whistles und Phase Eight beeinträchtigt. Mehrere Systeme waren weiterhin nicht verfügbar, als das Unternehmen den Vorfall am 13. Oktober bekannt gab. Die stationären Geschäfte blieben jedoch geöffnet. Das Unternehmen entdeckte den Angriff am 11. Oktober und aktivierte seine Pläne zur Reaktion auf Sicherheitsvorfälle und…
-
Ivanti hat Kunden aufgefordert, einen Sicherheitspatch für eine Zero-Day-Schwachstelle in Ivanti Connect Secure zu installieren, die derzeit aktiv von Angreifern ausgenutzt wird. Die unter CVE-2026-104935 erfasste Schwachstelle zur Umgehung der Authentifizierung ermöglicht es nicht authentifizierten Angreifern, beliebige Befehle auf betroffenen Geräten auszuführen. Das Unternehmen berichtete von einer begrenzten Ausnutzung, als es das Problem am 13.…
-
Eine kritische Sicherheitslücke in Docker Hub ermöglichte es Angreifern, sich als andere Benutzer auszugeben und potenziell Container-Images herunterzuladen, zu veröffentlichen oder zu löschen. Docker hat die Schwachstelle mit der Kennung CVE-2026-105445 behoben und erklärt, dass die Untersuchung keine Hinweise auf eine Ausnutzung ergeben habe. Das Problem betraf persönliche Zugriffstoken, die bei Kontoumwandlungen übertragen wurden. Da…