


-
Et tidligere medlem af Europa-Parlamentet, som undersøgte misbrug af spyware i Europa, blev selv offer for Pegasus-spyware. Citizen Lab har afsløret, at den tidligere græske EU-parlamentariker Stelios Kouloglou blev udsat for gentagne angreb, mens han sad i Europa-Parlamentets PEGA-udvalg. Udvalget blev oprettet for at undersøge den stigende brug af kommerciel spyware i EU. Sagen er…
-
Anthropic har relanceret Claude Fable og giver nu abonnenter adgang til det, virksomheden beskriver som sin mest kraftfulde AI-model. Relanceringen har dog skabt frustration blandt udviklere, som mener, at oplevelsen ligger langt fra den oprindelige version, fordi strenge sikkerhedsmekanismer ofte afbryder eller omdirigerer forespørgsler. Anthropic fastholder, at selve modellen er uændret, men mange af de…
-
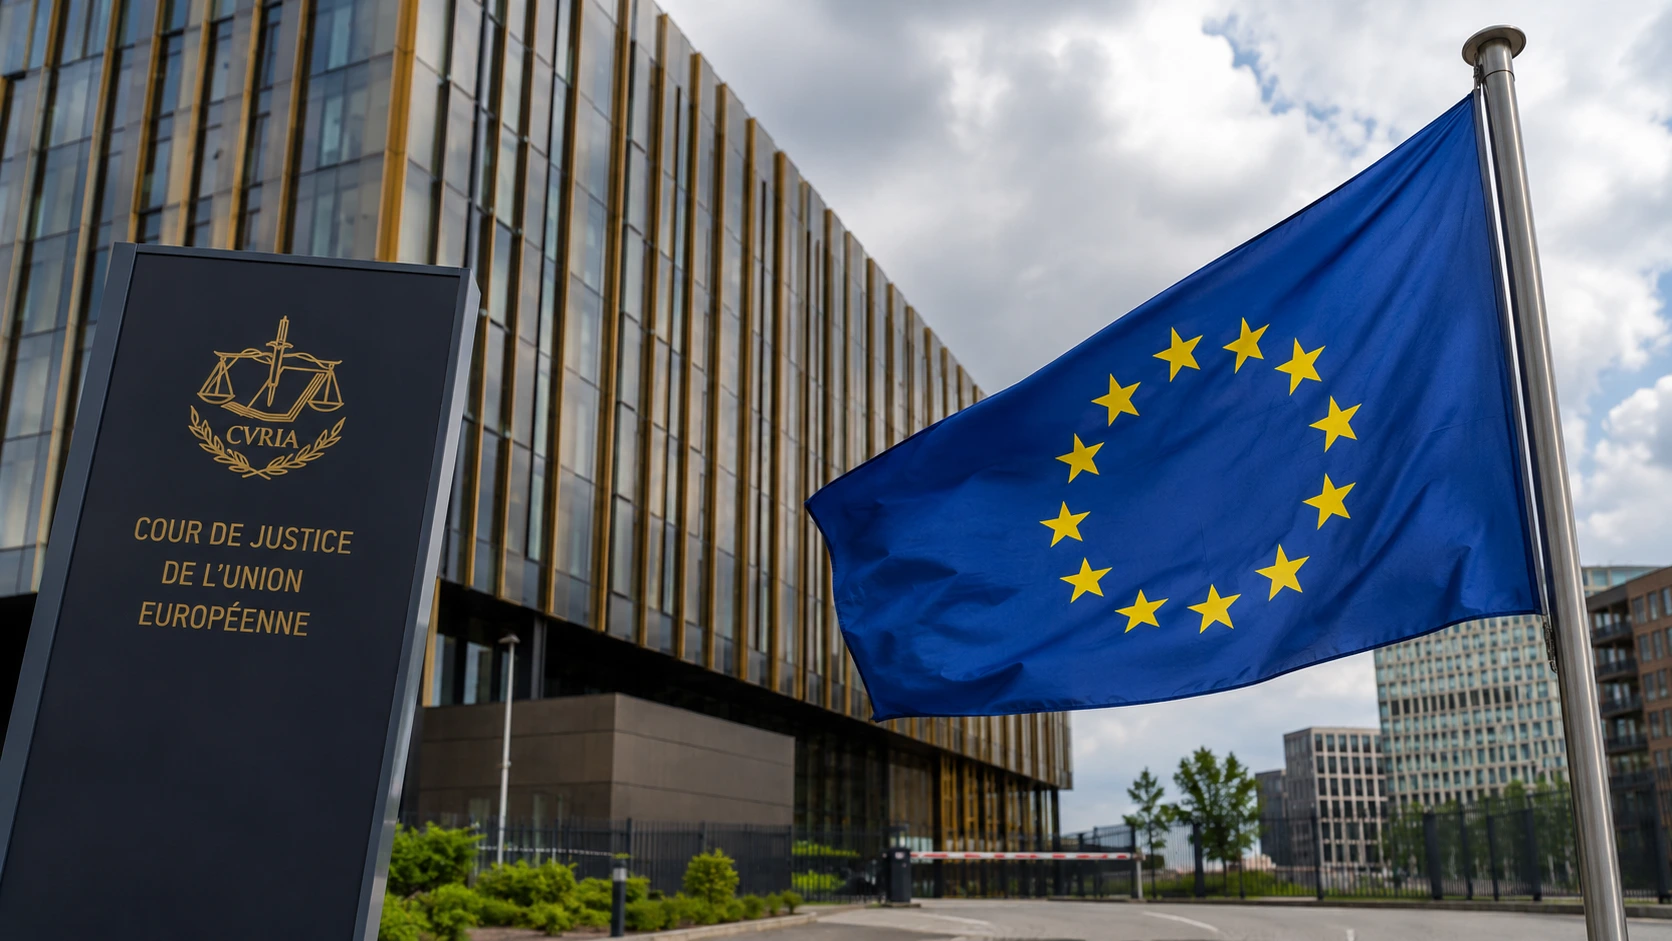
EU’s øverste domstol har afvist Googles sidste appel mod en konkurrencebøde på flere milliarder euro og dermed sat punktum for en af EU’s længstvarende konkurrencesager. Dommen betyder, at Googles Android-konkurrencebøde på 4,1 milliarder euro (ca. 4,7 milliarder dollar) bliver stående. EU vurderer, at selskabet brugte Android til at styrke sin dominerende position på mobilmarkedet på…
-
Cisco har bekræftet, at angribere aktivt udnytter en sårbarhed i Cisco Unified CM, som gør det muligt at udføre eksterne SSRF-angreb (Server-Side Request Forgery). Sårbarheden, der er registreret som CVE-2026-20230, blev rettet med sikkerhedsopdateringer i begyndelsen af juni. Kort tid efter opdagede sikkerhedsforskere, at angribere begyndte at bruge offentligt tilgængelige exploit-teknikker mod sårbare systemer. Cisco…
-
Google oplyser, at virksomheden har svækket NetNut-botnettet markant, et omfattende netværk af boligbaserede proxyer, som ifølge selskabet blev brugt af cyberkriminelle og statsligt støttede spiongrupper til at skjule ondsindet aktivitet på internettet. Sammen med FBI, Lumen Technologies og flere andre samarbejdspartnere rettede Google indsatsen mod den infrastruktur, der styrede netværket. Virksomheden vurderer, at operationen ramte…
-
Tripadvisors AI-genererede anmeldelsesopsummeringer er kommet under kritik, efter at den britiske forbrugerorganisation Which? hævder, at de nedtoner gentagne rapporter om madforgiftning, dårlig hygiejne og seksuel chikane på flere hoteller. Ifølge undersøgelsen giver AI-opsummeringerne ofte et langt mere positivt billede, end gæsternes anmeldelser faktisk beskriver. Resultaterne rejser også nye spørgsmål om, hvor meget rejsende bør stole…
-
En mand fra New York er blevet idømt føderalt fængsel efter at have drevet en svindel, hvor han udgav sig for at være kendte kryptoinfluencere. Gennem falske profiler på Telegram fik han investorer til at investere over 1,4 millioner dollar i opdigtede kryptoinvesteringer. Ifølge anklagemyndigheden opbyggede han troværdighed ved at efterligne profiler fra kryptomiljøet og…
-
Tysklands efterretningstjenester kan snart få markant flere muligheder for at gennemføre offensive cyberoperationer mod udenlandske trusler. Et nyt lovforslag vil give tjenesterne adgang til at hacke fjendtlige systemer, forstyrre cyberkampagner, slette data og gennemføre målrettede vildledningsoperationer online. Forslaget kommer samtidig med, at Tyskland står over for et stadig mere komplekst trusselsbillede. Myndighederne peger især på…
-

Chaos-ransomwaregruppen har taget ansvaret for et cyberangreb mod Universal Plant Services (UPS) og hævder at have stjålet en stor mængde fortrolige virksomheds- og medarbejderdata. Gruppen har allerede offentliggjort den Texas-baserede industrivirksomhed på sit lækagesite på darknet og truer med at offentliggøre oplysningerne, hvis forhandlingerne bryder sammen. Universal Plant Services har ikke bekræftet det påståede databrud,…
-
Medtronic databruddet er gået ind i en ny fase, efter at den medicotekniske virksomhed er begyndt at underrette kunder, hvis personoplysninger blev eksponeret under et cyberangreb tidligere på året. Angrebet blev påtaget af afpresningsgruppen ShinyHunters og omfattede uautoriseret adgang til virksomhedens IT-systemer. Medtronic understreger samtidig, at virksomhedens medicinske produkter ikke blev påvirket. Uautoriseret adgang varede…