


-
BigCommerce har meddelat flera handlare om dataexponering kopplad till komprometterade inloggningsuppgifter för en tredjepartsapplikation. Angripare använde de stulna Ribon-inloggningsuppgifterna för att komma åt kundregister och injicera skadliga skript i nätbutiker. Angripare komprometterar inloggningsuppgifter för Ribon-applikationen BigCommerce bekräftade komprometteringen av inloggningsuppgifterna den 17 september. Incidenten påverkade applikationerna Ribon och Ribon 1.5. Båda apparna tillhör Be A…
-
CISA har varnat för att angripare aktivt utnyttjar tre sårbarheter i Linux-kärnan, inklusive en kritisk sårbarhet. Myndigheten beordrade amerikanska federala organisationer att installera säkerhetsuppdateringar på berörda system och genomföra forensiska kontroller. CISA lägger till tre sårbarheter på listan över exploaterade sårbarheter USA:s Cybersecurity and Infrastructure Security Agency lade till de tre sårbarheterna i sin katalog…
-
Säkerhetsforskare har publicerat tekniska detaljer och proof-of-concept-kod för en ny WordPress-sårbarhet som kallas Click2Shell. Angripare kan utnyttja sårbarheten för att installera teman och köra godtycklig PHP-kod på sårbara servrar. WordPress 7.1.1 åtgärdar Click2Shell WordPress Click2Shell-sårbarheten påverkar plattformens Core-komponent. WordPress åtgärdade säkerhetsproblemet med lanseringen av version 7.1.1. Sårbarheten har för närvarande ingen officiell spårningsidentifierare. Forskare klassificerar…
-
Irlands dataskyddsmyndighet har bötfällt Google med 403 miljoner euro för GDPR-överträdelser som rör användarnas platsinformation. Myndigheten fann problem med transparens, datalagring och den rättsliga grunden för behandling av Googles platsdata. DPC utreder tre Google-funktioner Irlands Data Protection Commission inledde sin utredning i februari 2020. Granskningen följde efter flera klagomål från konsumenträttsorganisationer. Tillsynsmyndigheten granskade tre Google-funktioner…
-
Microsoft bekräftade problemet efter att användare rapporterat fel på flera supportplattformar. De berörda funktionerna omfattade kopiering och inklistring, autofyll samt att dra formler mellan celler. Problemet påverkade Excel 2016, 2019, 2021 och 2024. Det störde även Excel Online i Office Online Server-miljöer. När användare försökte klistra in innehåll behöll Excel den ursprungliga källan markerad. Samtidigt…
-
FBI uppger att bedrägerier där kriminella utger sig för att vara myndighetspersoner orsakade rapporterade förluster på över 1,6 miljarder dollar under 19 månader. Kriminella utger sig för att vara tjänstemän, hotar offer med gripande eller yrkesmässiga konsekvenser och kräver omedelbar betalning. FBI tar emot 61 000 anmälningar om bedrägerier FBI:s Internet Crime Complaint Center tog…
-
En pågående leveranskedjekampanj visar hur skadliga npm-paket kan kringgå installationsskydd genom att aktiveras under normal användning av applikationer. Paketet indexed-btree döljer sin skadeprogramsladdare i en funktion som anropas ofta i stället för att använda upptäckbara installationsskript. Paketet utger sig för att vara ett populärt bibliotek Säkerhetsforskare på Checkmarx upptäckte det skadliga paketet indexed-btree under en…
-
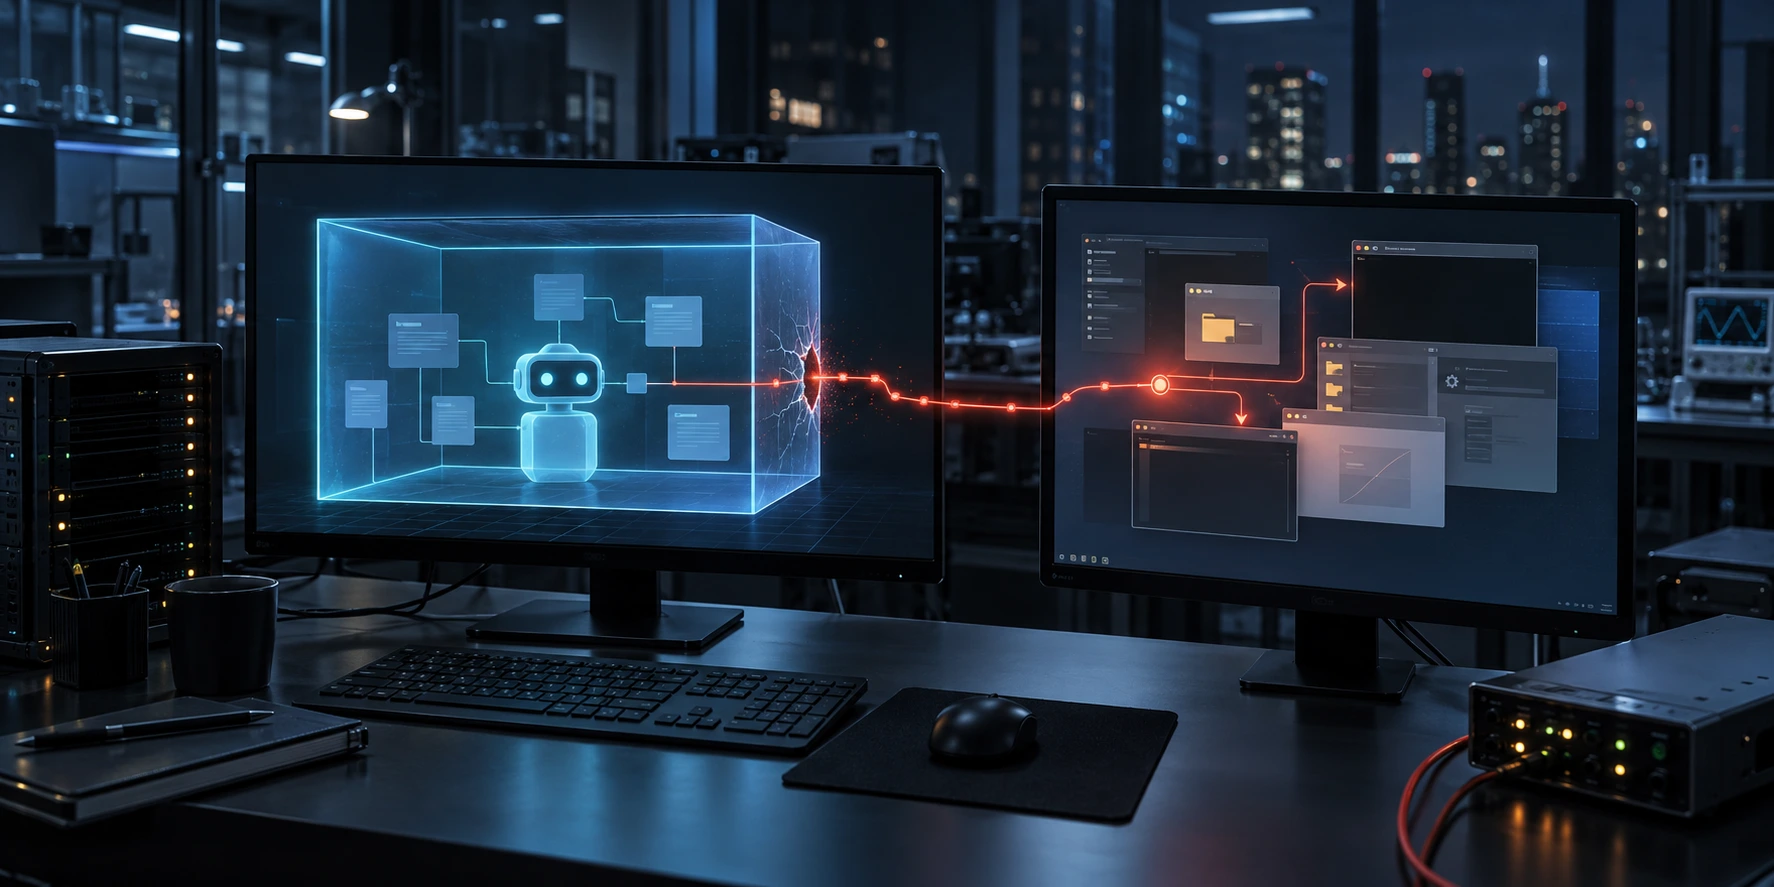
Säkerhetsforskare upptäckte två sätt att ta sig ur OpenAI Codex sandlåda och nå resurser på värddatorn. OpenAI ska ha åtgärdat båda sårbarheterna inom åtta dagar, men en av bristerna gjorde det möjligt att köra kommandon från det striktaste sandlådeläget. Forskare upptäcker två brister i Codex Oren Yomtov på Accomplish AI och andra forskare rapporterade båda…
-
En säkerhetsforskare har visat hur BragJack-attacker kan kapa AI-assistenter i populära webbläsare. Tekniken använder ett skadligt tillägg för att komma åt känsliga uppgifter och få AI-agenter att utföra åtgärder utan ytterligare användarinteraktion. BragJack påverkar fem AI-webbläsarverktyg Gal Weizman, säkerhetsforskare på Forever Security, demonstrerade koncepttestattacken mot fem Chromium-baserade produkter. De berörda verktygen omfattade Google Chromes Gemini…
-
ShinyHunters attack mot Clop har vänt en ransomware-grupps metoder mot en annan. ShinyHunters hävdar att gruppen vandaliserade Clops Tor-baserade läcksajt, stal känsliga serverdata och kom över nycklarna som styr dess onion-tjänst. Gruppen planerar nu att hota sin cyberbrottsrival med utpressning. ShinyHunters tar över Clops läcksajt ShinyHunters hävdar att gruppen komprometterade Clops dataläckageplattform genom en säkerhetsbrist…