


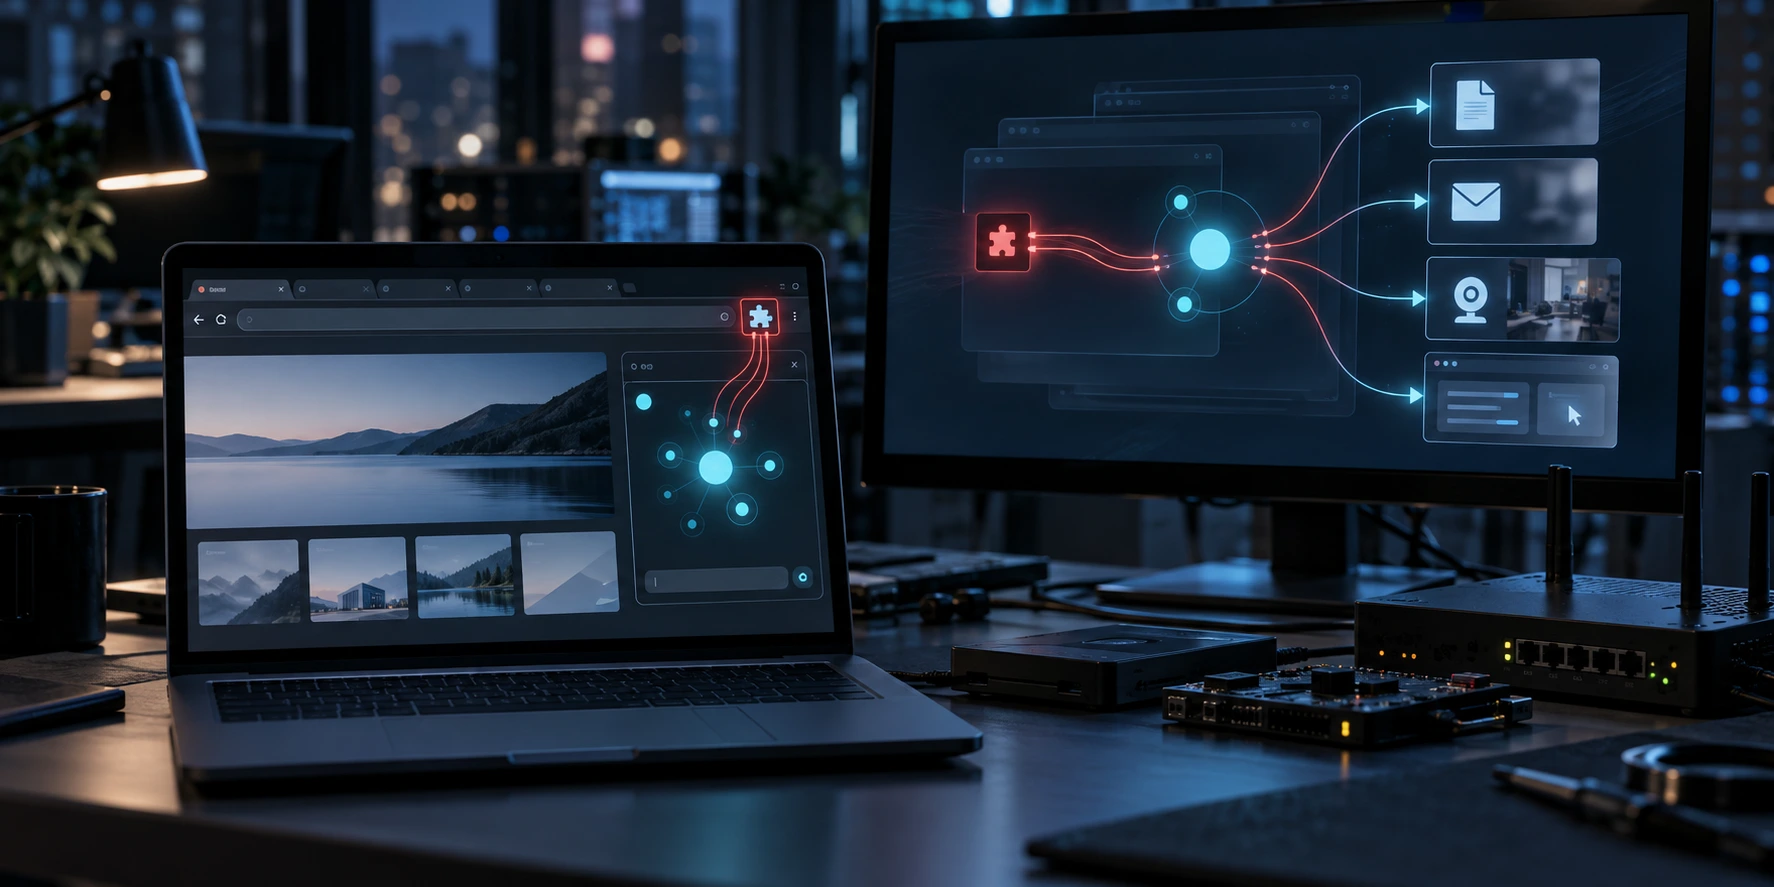
En säkerhetsforskare har visat hur BragJack-attacker kan kapa AI-assistenter i populära webbläsare. Tekniken använder ett skadligt tillägg för att komma åt känsliga uppgifter och få AI-agenter att utföra åtgärder utan ytterligare användarinteraktion.
BragJack påverkar fem AI-webbläsarverktyg
Gal Weizman, säkerhetsforskare på Forever Security, demonstrerade koncepttestattacken mot fem Chromium-baserade produkter.
De berörda verktygen omfattade Google Chromes Gemini Live, Perplexity Comet, Microsoft Edge och Opera Neon. Weizman testade även Anthropics tillägg Claude in Chrome.
Attacken kräver dock att offret först installerar ett skadligt webbläsartillägg. När tillägget har installerats kan det starta attacken utan ytterligare interaktion.
Forskningen resulterade i två registrerade sårbarheter och gav mer än 20 000 dollar i belöningar. De enskilda belöningarna varierade mellan 600 och 7 000 dollar.
Google och Microsoft har sedan dess åtgärdat de rapporterade sårbarheterna i sina produkter.
AI-assistenter får befogenheter på webbläsarnivå
Moderna webbläsare kopplar i allt högre grad AI-modeller till privilegierade komponenter som kan interagera med lokalt innehåll och material på nätet.
Weizman beskriver dessa system som att de har en ”hjärna” och en ”kropp”. AI-modellen fungerar som hjärnan eftersom den tolkar instruktioner och avgör vad den ska göra.
Samtidigt fungerar en privilegierad webbläsarkomponent som kroppen. Den utför uppgifter som att läsa flikar, öppna webbplatser, ta skärmbilder och interagera med sidelement.
Vissa AI-webbläsaragenter kan även komma åt lokala filer och webbhistorik. Mer avancerade verktyg kan utföra åtgärder för användarens räkning.
Denna struktur skapar ett säkerhetsproblem. Webbläsartillägg kan ändra webbsidor och nätverkstrafik som privilegierade AI-komponenter kan lita på.
Därför kan ett skadligt tillägg potentiellt använda AI-assistenten som en brygga till känsligare web en brygga till känsligare webbläsarfunktioner.
Skadligt tillägg manipulerar nätverksförfrågningar
Forskaren använde samma tillägg i alla fem berörda produkter.
Hans attacker utnyttjade Chromiums funktion declarativeNetRequest, även kallad DNR. Systemet gör det möjligt för tillägg att styra hur webbläsaren hanterar nätverksförfrågningar.
Ett tillägg kan exempelvis omdirigera resurser på nätet eller ändra svarshuvuden. Legitima tillägg använder ofta dessa funktioner för innehållsfiltrering och integritetsskydd.
BragJack-attackerna visar dock hur hotaktörer kan utnyttja samma funktioner.
Ett skadligt tillägg kan manipulera förfrågningar från betrodda AI-gränssnitt. Därmed kan det köra kod i ett privilegierat sammanhang som tillägg normalt inte kan komma åt.
Chrome-attack riktas mot Gemini-komponent
Chrome hindrade tillägg från att direkt ändra den privilegierade komponenten chrome://glic. Webbläsaren blockerade även skriptinjektion på Googles Gemini-webbplats.
Weizman upptäckte dock att DNR-regler fortfarande kunde fånga upp förfrågningar från den inbäddade Gemini-webbapplikationen.
Forskaren försvagade säkerhetshuvuden och omdirigerade en JavaScript-resurs. Därmed kunde han köra kod i Geminis betrodda sammanhang.
Denna åtkomst gjorde det möjligt för det skadliga tillägget att kommunicera direkt med Chromes privilegierade AI-komponent. Det behövde inte följa Geminis vanliga process för förfrågningar.
Enligt Weizman kunde åtkomsten exponera lokala filer, webbplatsinnehåll och skärmbilder. Den kunde även potentiellt nå webbläsarens kamera och mikrofon.
Chrome registrerade sårbarheten som CVE-2026-0628. Google belönade forskaren med 7 000 dollar för upptäckten.
Agentiska webbläsare skapar större risker
Vissa AI-webbläsare kan utföra uppgifter i stället för att enbart läsa och sammanfatta information.
Agenter i Perplexity Comet och Opera Neon kan exempelvis navigera på webbplatser och interagera med onlinetjänster. Angripare som tar kontroll över dessa agenter kan därför få omfattande möjligheter.
Weizman upptäckte att Comets inbyggda agenttillägg litade på flera Perplexity-domäner. En testdomän saknade dock samma skydd som den huvudsakliga webbplatsen.
Forskaren använde DNR för att hindra webbläsaren från att omdirigera bort från domänen. Därefter injicerade han ett innehållsskript som kunde kommunicera med den inbyggda agenten.
Den resulterande åtkomsten exponerade webbhistorik, skärmbilder och lokala filer. Dessutom kunde forskaren skicka direkta instruktioner till agenten.
I en demonstration tvingade han AI:n att öppna Perplexity och sammanfatta offrets e-postmeddelanden. Agenten skickade sedan sammanfattningen till en annan e-postadress.
Race condition kringgår Edges skydd
Microsoft Edge delade upp sin AI-agent i två separata lägen som kallades ”Think” och ”Do”.
Designen skulle hindra assistenten från att ta emot godtyckliga instruktioner samtidigt som den kunde utföra åtgärder. Weizman upptäckte dock ett race condition-fel i skyddet.
Attacken inaktiverade först begränsningen under en kort stund och tvingade in en prompt i agenten. Därefter återställde den agentens förmåga att utföra åtgärder innan systemet kontrollerade dess tillstånd.
Som ett resultat kunde agenten utföra de injicerade instruktionerna.
Microsoft tilldelade race condition-felet beteckningen CVE-2026-55945. Företaget har sedan dess åtgärdat problemet.
Weizman demonstrerade även liknande tekniker mot Opera Neon och Claude in Chrome. Claude in Chrome fungerar dock som ett webbläsartillägg snarare än en komplett webbläsare.
Prompt Forcing styr hela agenten
Weizman kallar tekniken bakom BragJack-attackerna för ”Prompt Forcing”.
Metoden skiljer sig från traditionell promptinjektion. Vid en vanlig promptinjektionsattack förekommer dolda instruktioner i innehåll som en AI-assistent läser.
Prompt Forcing ger i stället agenten en fullständig prompt och efterföljande instruktioner. Den komprometterade assistenten omvandlar dem sedan till legitima webbläsaråtgärder.
Denna skillnad skapar problem för säkerhetsverktyg på klientenheter. Traditionell skadlig kod utför normalt misstänkta åtgärder genom skadliga processer eller skript.
I det här fallet utför legitim programvara attacken. AI-webbläsaragenten använder sina befintliga behörigheter för att följa angriparens kommandon.
Därför kan säkerhetsprogram få svårt att skilja skadlig aktivitet från en vanlig AI-assisterad uppgift.
Tidigare Claude-sårbarheter väckte liknande farhågor
Forskare har tidigare identifierat jämförbara svagheter i Claude for Chrome.
Ett rapporterat problem gjorde det möjligt för syntetiska musklick att aktivera inbyggda AI-arbetsflöden. Tillägget kontrollerade inte tillräckligt noggrant om en verklig användare hade genererat klicken.
Forskaren som rapporterade svagheten uppgav att beteendet fortfarande gick att återskapa i åtta efterföljande versioner.
En annan sårbarhet, känd som ClaudeBleed, upptäcktes tidigare under 2026. I det fallet litade tillägget på ursprungsdomänen claude.ai utan att kontrollera vilket skript som styrde den.
Dessa upptäckter belyser ett större förtroendeproblem. AI-webbläsarverktyg kan verifiera webbplatsen eller gränssnittet utan att kontrollera källan till varje instruktion.
Användare bör granska webbläsartillägg
BragJack visar hur ett enda komprometterat tillägg kan skapa en väg till AI-programvara med omfattande behörigheter.
Ett vanligt skadligt tillägg får till en början kanske endast åtkomst till webbplatsinnehåll. En ansluten AI-agent kan dock utöka räckvidden till filer, webbhistorik och onlinekonton.
Användare bör installera webbläsaruppdateringar så snart leverantörerna släpper dem. Uppdateringarna kan innehålla korrigeringar för brister som påverkar både tillägg och inbyggda AI-funktioner.
De bör även ta bort tillägg som de inte längre känner igen eller använder. Dessutom bör användare noggrant granska behörighetsförfrågningar innan de godkänner en installation.
Tillägg som begär tillstånd att läsa och ändra data på alla webbplatser kräver särskild försiktighet.
I slutändan visar BragJack-attackerna att AI-webbläsaragenter kan förstärka befintliga risker med tillägg. När dessa assistenter får större kontroll måste webbläsare verifiera både vad agenten gör och vem som gav den instruktionerna.
0 svar till ”BragJack-attacker kapar AI-webbläsaragenter via tillägg”