


-
Sveriges integritetsskyddsmyndighet har bötfällt programvaruleverantören Miljödata med 1,8 miljoner kronor, cirka 183 000 dollar, efter en cyberattack i augusti 2025. Enligt företaget drabbade Miljödata-dataintrånget 2,2 miljoner människor. Myndigheten, IMY, konstaterade att Miljödata inte hade tillhandahållit tillräcklig säkerhet för de känsliga personuppgifterna i sina system. Attacken exponerade hälso- och identitetsuppgifter Miljödata tillhandahåller arbetsplats- och HR-programvara till…
-
WordPress- och Zyxel-attackerna har exponerat myndighetsrelaterade uppgifter och konfigurationer från nästan 1 000 nätverksswitchar, enligt GreyNoise. Forskare kopplar aktiviteten till en kinesisktalande hotaktör som verkar i dussintals länder. GreyNoise kopplade samman incidenterna genom aktivitet som kom från samma IP-adress. Företagets sensorer har registrerat relaterad skanning och exploatering sedan början av juni 2026. WordPress-intrång exponerar myndighetsuppgifter…
-
ShinyHunters hävdar att gruppen tog sig in i FBI:s system genom en opatchad sårbarhet i Oracle PeopleSoft och stal uppgifter om anställda och arbetssökande. FBI uppger att myndigheten utreder påståenden om obehörig aktivitet som påverkar FBIjobs.gov. Det påstådda ShinyHunters-intrånget hos FBI är fortfarande obekräftat. FBI har inte uppgett om angripare fick åtkomst till dess system…
-
Forskare har identifierat ClosedQuorum-skadlig kod, ett Windows-implantat som ber fyra AI-modeller att välja nästa åtgärd efter att ha komprometterat en enhet. Cisco Talos uppger att programvaran kan fatta dessa beslut utan instruktioner från en mänsklig operatör. Forskare har dock inte bekräftat att angripare har distribuerat ClosedQuorum i verkliga attacker. Provet som de analyserade innehöll också…
-
Check Point har släppt akuta snabbkorrigeringar för en kritisk sårbarhet i Security Management Server. Företaget uppger att angripare redan har riktat in sig på ett fåtal kunder. Denna Check Point-zero-day, som spåras som CVE-2026-93616, gör det möjligt för angripare att ladda upp och köra skript på sårbara system utan att logga in. Check Point uppmanar…
-
Microsoft och dess partner har slagit ut infrastruktur för EvilTokens-nätfiske efter att tjänsten komprometterat fler än 12 000 konton i över 10 000 organisationer. Verksamheten är fortfarande aktiv, även om Microsoft förväntar sig att insatsen kommer att minska antalet attacker. Brittisk polis har också gripit två män som misstänks för att ha administrerat nätfisketjänsten. Båda…
-
D-Link har varnat för en sårbarhet i en D-Link-router som påverkar Wi-Fi-routrar av modellen DIR-822A. Offentlig proof-of-concept-kod finns tillgänglig för sårbarheten med högsta allvarlighetsgrad, men D-Link har ännu inte släppt någon patch. En angripare på samma lokala nätverk kan utnyttja sårbarheten utan lösenord eller användarinteraktion. D-Link utreder också en andra sårbarhet i routrarna. DHCP-sårbarhet kan…
-
Säkerhetsforskare har visat hur AWS AI-agenter kan läcka känsliga inloggningsuppgifter genom promptinjektion. Attacken lyckades trots att plattformen lagrade hemligheterna i ett krypterat valv. Forskare extraherar inloggningsuppgifter från AgentCore Palo Alto Networks Unit 42 upptäckte säkerhetsrisken i AWS AgentCore. Forskarna skapade en promptinjektionsattack som fick en AI-agent att avslöja skyddade inloggningsuppgifter. Därefter rapporterade de sina resultat…
-
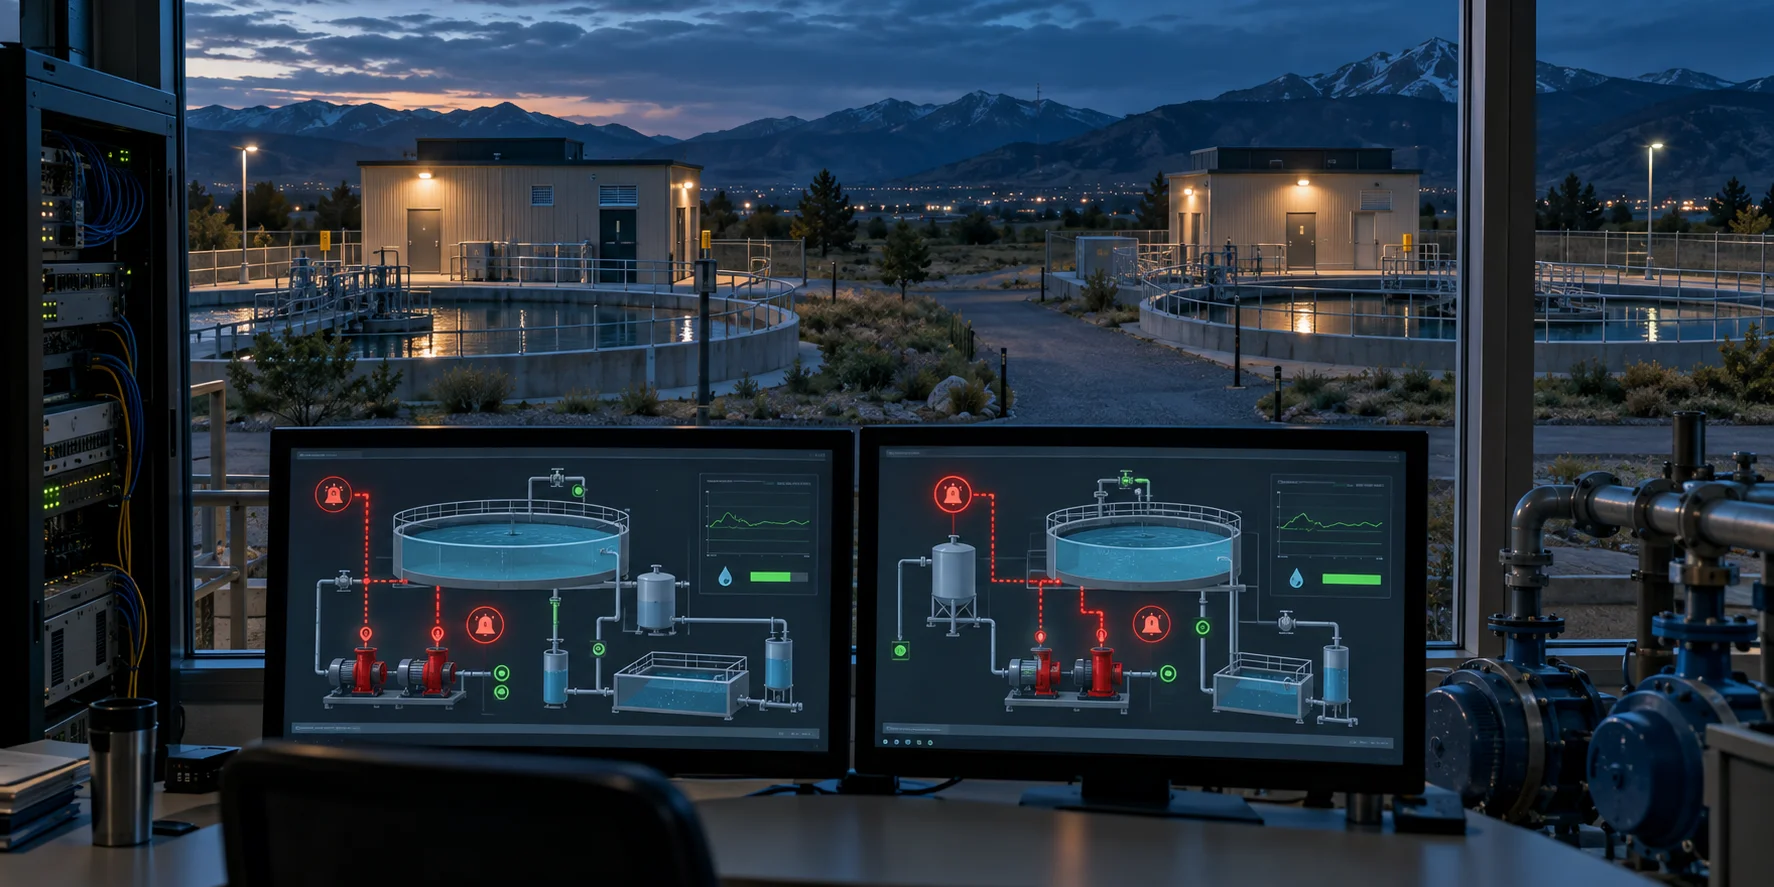
En utländsk hotaktör gjorde kortvarigt intrång i två privata vattensystem i Colorado. Trots att inkräktarna ändrade utrustningsinställningar uppgav myndigheterna att incidenterna aldrig hotade vattenreningen eller vattenkvaliteten. Hackare ändrar utrustning hos vattenbolag Attackerna drabbade två små vattenbolag i Colorado i augusti. Tillsammans betjänar de privata leverantörerna omkring 200 personer. Enligt delstatliga myndigheter ändrade inkräktarna utrustningsinställningar och…
-
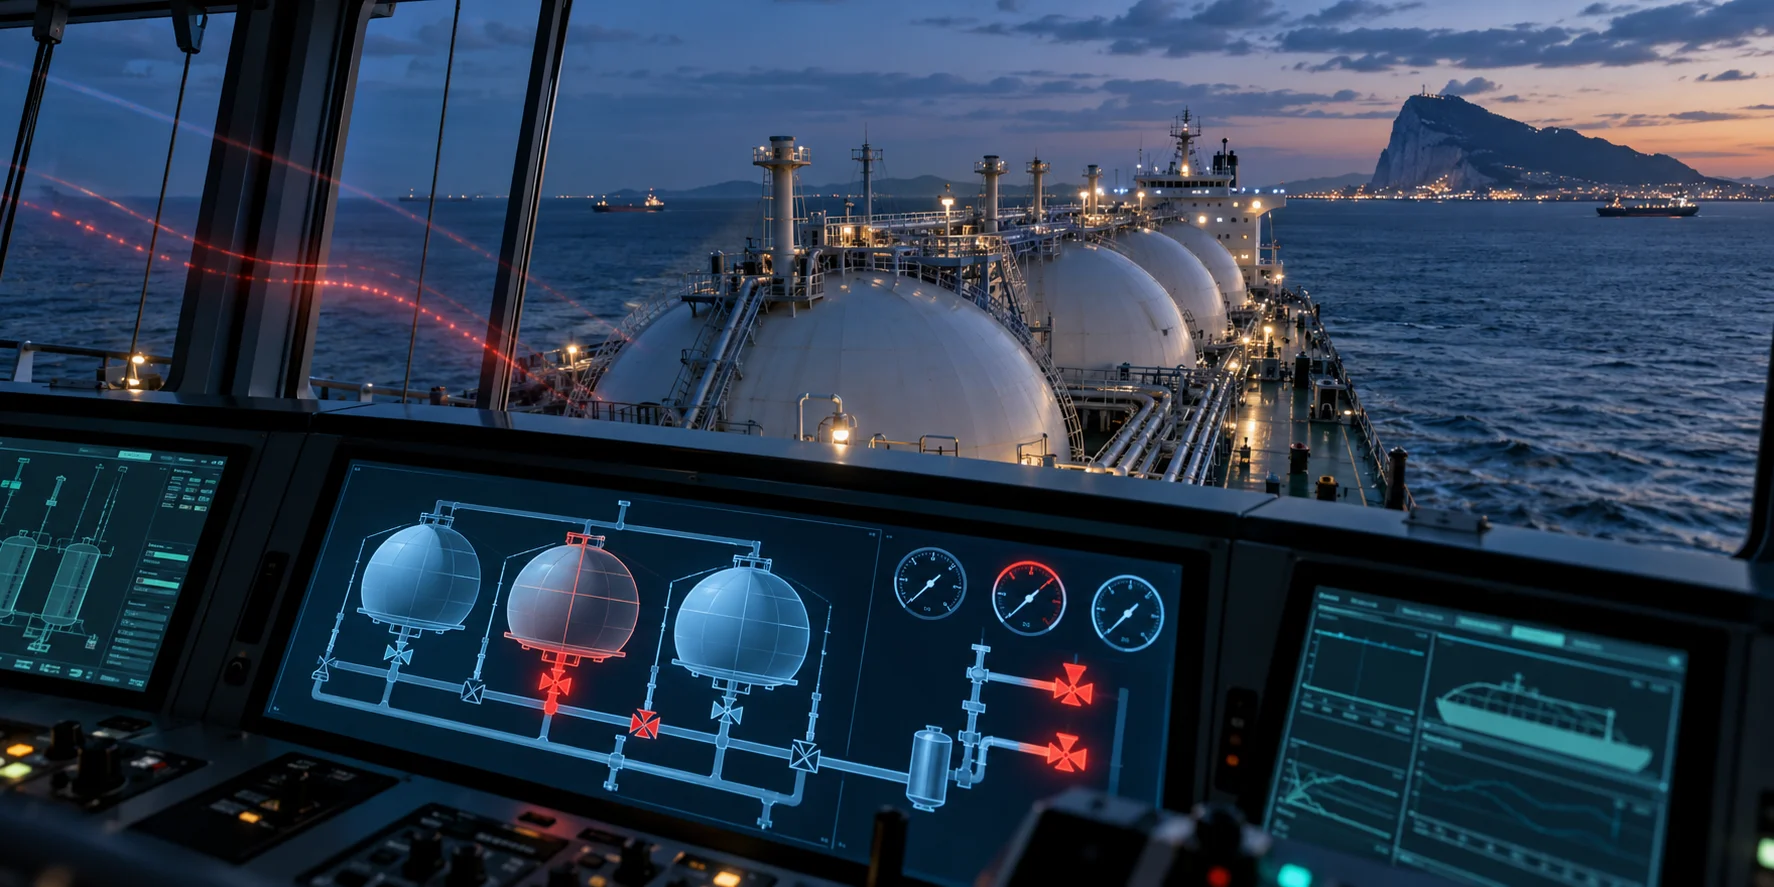
Besättningsmedlemmar ombord på Vivit Africa uppger att hackare kortvarigt kontrollerade säkerhetskritiska system på LNG-fartyget nära Gibraltar. Sjöfartsmyndigheter har inte offentligt bekräftat den påstådda cyberattacken mot LNG-tankern. Besättningen rapporterar förlorad åtkomst till kritiska system Incidenten ska ha påverkat det Liberiaflaggade Vivit Africa, som togs i drift 2023. Fartyget lämnade Louisiana den 20 augusti. Det planerade att…