


Kategori: Cybersikkerhed
-
Fortinet har bekræftet aktiv udnyttelse af en FortiCloud SSO-zero-day-sårbarhed, som påvirker flere Fortinet-enheder. Virksomheden har indført midlertidige blokeringstiltag for at begrænse misbrug, mens ingeniører arbejder på en permanent løsning. Sårbarheden gør det muligt for angribere at omgå autentificeringskontroller knyttet til FortiCloud Single Sign-On. Det skaber en alvorlig risiko for miljøer, der er afhængige af centraliseret,…
-
En formodet statstilknyttet cyberspionagekampagne skal ifølge oplysninger have rettet sig mod mobiltelefoner, som blev brugt af medarbejdere til flere britiske premierministre. Aktiviteten er blevet kædet sammen med Salt Typhoon, en hackergruppe der forbindes med langsigtede efterretningsoperationer. De påståede indbrud vækker alvorlige bekymringer om, hvor længe adgangen kan have været opretholdt, og hvilken følsom kommunikation der…
-
En kritisk sikkerhedssårbarhed er blevet opdaget i vm2-biblioteket, en populær sandbox-løsning, der bruges i Node.js-applikationer. Sårbarheden gør det muligt for angribere at bryde ud af sandbox-miljøet og køre vilkårlig kode på værtsystemet, hvilket undergraver vm2’s grundlæggende sikkerhedsformål. Problemet rammer applikationer, der er afhængige af vm2 til at køre utroværdig JavaScript-kode på en sikker måde. Det…
-
En Kina-tilknyttet trusselsaktør kendt som Mustang Panda har udvidet sine malwareoperationer ved at distribuere infostealers via en opdateret CoolClient-bagdør. Kampagnen markerer et skifte mod bredere dataindsamling og giver angribere mulighed for at hente følsomme oplysninger direkte fra kompromitterede systemer. Mustang Panda er kendt for langvarig spionageaktivitet snarere end økonomisk motiverede angreb. Den seneste udvikling af…
-

En kendt stitraverseringssårbarhed i WinRAR bliver fortsat udnyttet af mange angribere, på trods af at en opdatering er tilgængelig. Sårbarheden gør det muligt for specialkonstruerede arkivfiler at udpakke skadeligt indhold uden for den tilsigtede mappe, hvilket udsætter systemer for skjult afvikling af malware. WinRAR anvendes fortsat bredt i både private og virksomhedsmiljøer. Uopdaterede installationer udgør…
-

Nordkoreanske trusselsaktører indlejrer i stigende grad malware i open source-projekter for at ramme udviklere direkte. Denne metode gør det muligt for skadelig kode at falde ind i betroede arbejdsgange, hvilket gør infektioner sværere at opdage og lettere at sprede. I stedet for at angribe organisationer gennem traditionelle sårbarheder fokuserer disse kampagner på tillid og genkendelighed.…
-
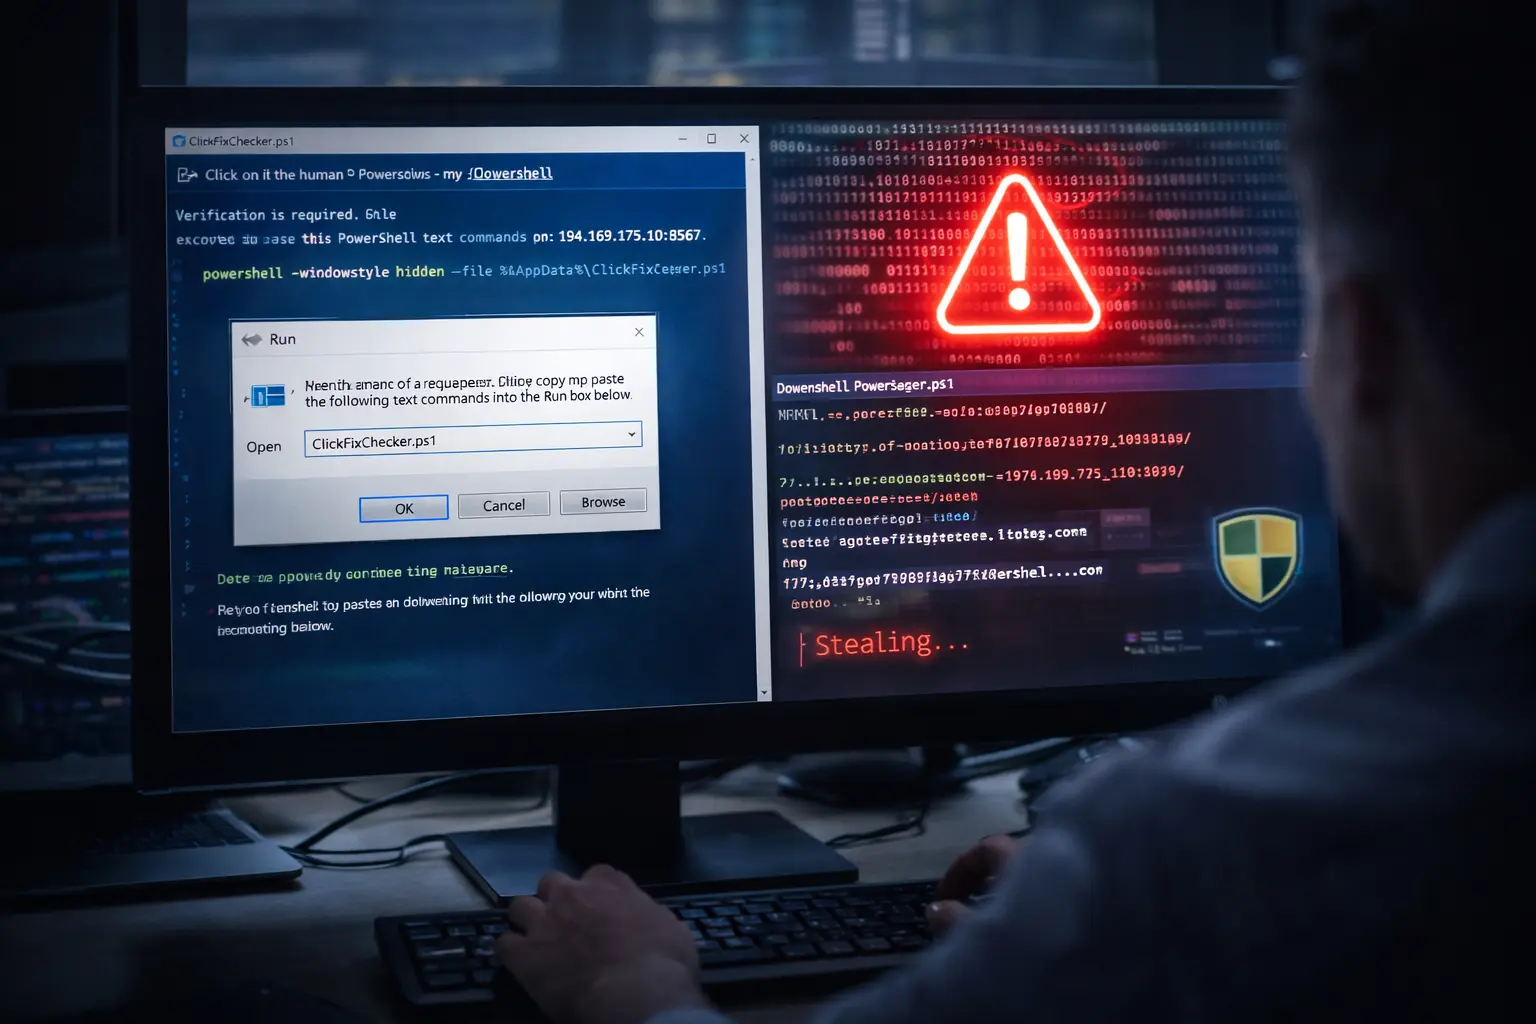
ClickFix App-V-malwareangreb viser, hvordan trusselsaktører fortsætter med at forfine social manipulation. Angribere misbruger nu betroede Windows-komponenter til at levere malware til offersystemer. De benytter falske menneskeverifikationsprompter og Microsofts Application Virtualization-rammeværk til at omgå sikkerhedskontroller. Metoden lykkes, fordi den overbeviser brugerne om selv at udløse angrebet. Kampagnen peger på et bredere skifte i cyberkriminalitet. Angribere foretrækker…
-
Ransomware-påstanden mod KPMG Nederland har vakt opmærksomhed, efter at ransomwaregruppen Nova offentligt hævdede at have gennemført et cyberangreb mod virksomhedens nederlandske aktiviteter. Ifølge påstanden skal angribere have fået adgang til interne systemer og kan have opnået følsomme data. KPMG har afvist anklagerne og oplyser, at virksomheden ikke har fundet beviser for et vellykket indbrud. De…
-
Cyberangrebene mod Bundesbank sker i et tempo, som Tysklands centralbank beskriver som hurtigere end et menneskeligt øjeblik. Myndighederne advarer om, at institutionen møder en konstant strøm af fjendtlig digital aktivitet rettet mod bankens netværk og systemer. Situationen viser, hvordan cybertrusler er blevet en permanent operationel risiko for finansielle myndigheder. Tysklands centralbank behandler nu cybersikkerhed som…
-
Den kritiske RCE-sårbarhed i VMware er nu under aktiv udnyttelse, ifølge en advarsel fra den amerikanske Cybersecurity and Infrastructure Security Agency. Sårbarheden påvirker VMware vCenter Server og gør det muligt for angribere at udføre kode eksternt på eksponerede systemer. CISA har tilføjet sårbarheden til sin Known Exploited Vulnerabilities-katalog, hvilket signalerer bekræftet misbrug i virkelige angreb…