


Kategori: Cybersikkerhed
-

Et Microsoft 365-nedbrud førte til omfattende tjenesteforstyrrelser på tværs af flere centrale produkter, herunder Teams, Outlook og Microsoft Defender. Hændelsen ramte brugere i hele Nordamerika og begrænsede midlertidigt adgangen til kommunikations-, samarbejds- og sikkerhedsværktøjer, som både virksomheder og privatpersoner er afhængige af. Microsoft 365-nedbruddet viste, hvor stor afhængigheden er blevet af cloudbaserede produktivitetsplatforme. Selv korte…
-
Sikkerhedsforskere demonstrerede en markant stigning i Pwn2Own Automotive zero-day-sårbarheder på konkurrencens anden dag. Deltagerne udnyttede med succes snesevis af tidligere ukendte sårbarheder på tværs af køretøjsplatforme, ladeinfrastruktur og systemer i bilen. Resultaterne forstærkede den voksende bekymring om den hastigt udvidende angrebsflade i moderne bilteknologi. Hvad der skete på konkurrencens anden dag På arrangementets anden dag…
-
Sikkerhedsforskere har afsløret en Linux Snap-malwarekampagne, der misbruger Snap-økosystemet til at distribuere skadelig software. Angribere har uploadet trojaniserede pakker, som fremstår legitime, men som indeholder skjulte payloads designet til at kompromittere Linux-systemer. Aktiviteten fremhæver voksende risici inden for betroede platforme til softwaredistribution. Hvordan malwaren kommer ind i Snap-pakker Angribere starter med at oprette Snap-pakker, der…
-
Sikkerhedsforskere har afsløret et voksende problem, hvor eksponerede pentestværktøjer er blevet efterladt tilgængelige på det offentlige internet. Værktøjerne, som udviklere oprindeligt skabte til undervisning, test eller demonstrationsformål, fungerer nu som indgangspunkter for reelle angreb. Fundene viser, hvordan enkle fejl under implementering kan udsætte store virksomheder for alvorlige sikkerhedsrisici. Hvordan værktøjerne blev eksponeret Mange af de…
-
Forskere har afsløret VoidLink Linux-malware, et modulært trusselsrammeværk, der dukkede op efter en kritisk sikkerhedsfejl begået af skaberen. Opdagelsen giver et sjældent indblik i, hvordan moderne Linux-malware kan udvikles hurtigt med begrænsede ressourcer. Analytikere vurderer, at eksponeringen fremhæver ændrede dynamikker inden for malwareudvikling, især i takt med at udviklere i stigende grad benytter automatisering og…
-
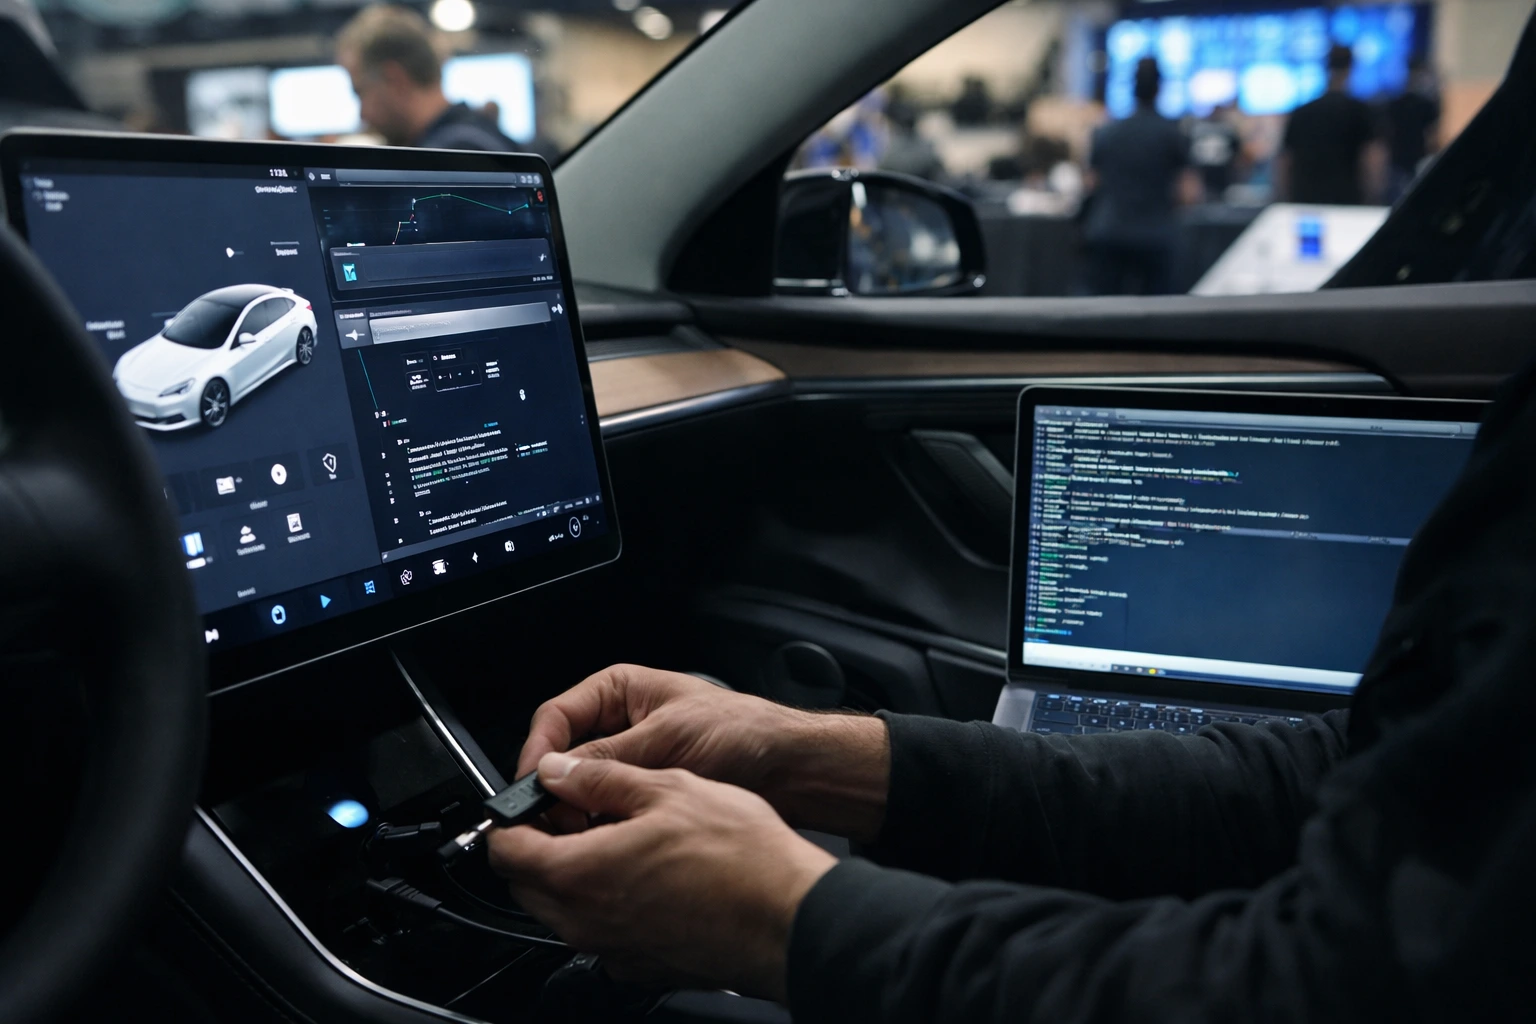
Sikkerhedsforskere har afsløret et hack mod Teslas infotainmentsystem, som fremhæver vedvarende risici i moderne køretøjssoftware. Problemet kom frem under en kontrolleret sikkerhedskonkurrence, hvor eksperter demonstrerede, hvordan angribere kan opnå dyb systemadgang ved at kæde flere sårbarheder sammen. Resultaterne viser, at forbundne bilplatforme fortsat er attraktive mål, trods avancerede sikkerhedsforanstaltninger. Hvordan forskerne brød ind i infotainmentsystemet…
-

Cambodjanske myndigheder har anholdt en mistænkt svindelhjerne, der anklages for at have orkestreret storskala telekommunikations- og onlinebedrageri. Anholdelsen markerer en markant optrapning i landets indsats mod svindelnetværk, som har opereret åbent fra fysiske lokationer, mens de har rettet sig mod ofre i udlandet. Myndighederne beskriver sagen som en del af en bredere indsats for at…
-
Europæiske rettighedsgrupper presser på for et fuldt EU-forbud mod spionsoftware og advarer om, at kommercielle overvågningsværktøjer udgør en alvorlig trussel mod grundlæggende rettigheder. Civilsamfundsorganisationer mener, at regeringer og tilsynsmyndigheder har svigtet i at forhindre misbrug, hvilket har gjort det muligt at målrette spionsoftware mod journalister, aktivister, advokater og politiske aktører på tværs af unionen. Kampagnen…
-
Falske Davos-VIP-pas svindlede velhavende deltagere, der ivrigt søgte adgang til eksklusive arrangementer under World Economic Forum. Kriminelle solgte uautoriserede ”VIP”-adgangspakker, som angiveligt gav adgang til profilerede lokationer og et planlagt fremmøde af Donald Trump. Trods tydelige advarsler fra arrangørerne opdagede flere købere for sent, at passene var værdiløse. Hændelsen viser, hvordan globale arrangementer med høj…
-
En cyberbande udgiver sig for at være læger for at udstede ulovlige elektroniske recepter på narkotiske og psykotrope lægemidler. Gruppen brugte stjålne medicinske loginoplysninger til at få adgang til officielle sundhedssystemer og generere recepter, som apoteker accepterede som legitime. Ordningen kombinerede cyberkriminalitet med sundhedsbedrageri og skabte direkte risici for den offentlige sikkerhed. Myndighederne rejste tiltale…