


Kategori: Cybersikkerhed
-

Teslas FSD-sikkerhedsdata er kommet under fornyet granskning i Europa. Nye rapporter hævder, at elbilproducenten præsenterede sikkerhedsstatistikker, som kan have overdrevet fordelene ved Full Self-Driving-teknologien under dialog med europæiske tilsynsmyndigheder. Påstandene kommer samtidig med, at Tesla arbejder på at opnå bredere godkendelser af førerassistentsystemet i Europa. Regulatorer vurderer teknologien nøje og afvejer spørgsmål om sikkerhed, gennemsigtighed…
-
Et cyberangreb mod iranske banker har forstyrret driften hos flere af landets største finansielle institutioner og skabt bekymring om modstandsdygtigheden i den kritiske finansielle infrastruktur. Kunder rapporterede om driftsforstyrrelser og problemer med transaktioner, efter at flere banker i Iran blev ramt af cyberangreb. Hændelserne fandt sted i en periode med øgede cyberspændinger i regionen. Samtidig…
-

Et britisk forbud mod sociale medier for børn under 16 år ser ud til at blive en af landets mest omfattende reformer inden for online sikkerhed. Premierminister Keir Starmer har fremlagt planer, der skal forhindre unge brugere i at få adgang til de største sociale medieplatforme. Regeringen mener, at de nuværende sikkerhedsforanstaltninger ikke beskytter børn…
-

Hacket mod et skoledistrikt udført af en tidligere medarbejder har ført til en føderal fængselsstraf, efter at efterforskere afslørede en langvarig kampagne af cyberangreb mod et offentligt skolesystem. Myndighederne oplyste, at angrebene forstyrrede driften, beskadigede kritiske tjenester og tvang distriktet til at bruge betydelige ressourcer på genopretning. Mens mange organisationer fokuserer på eksterne cybertrusler, viser…
-
En sofistikeret cyberspionagekampagne knyttet til kinesiske trusselsaktører forblev uopdaget i næsten ti år, efter at angribere kompromitterede et autentificeringsflow og opnåede langvarig indsigt i et isoleret netværk. Operationen viser, hvordan avancerede spionagegrupper prioriterer vedholdenhed og skjulte aktiviteter frem for forstyrrende angreb. Forskere opdagede, at angriberne bevarede adgangen i årevis, mens de i det skjulte indsamlede…
-
En kritisk phpBB-autentificeringsomgåelses-sårbarhed er blevet rettet, efter at forskere opdagede, at den havde været skjult i forumsoftwaren i næsten et årti. Fejlen kunne gøre det muligt for angribere at få adgang til brugerkonti, herunder administratorprofiler, uden at kende gyldige loginoplysninger. Sårbarheden påvirker flere phpBB-versioner og fungerer under standardkonfigurationer. Sikkerhedseksperter advarer om, at angribere kan udnytte…
-

ShinyHunters har tilføjet JCPenney til sin afpresningsside og taget ansvaret for et omfattende datatyveri. Gruppen hævder at have fået adgang til hundredtusindvis af poster og har sat en frist for, hvornår detailkæden skal reagere, før oplysningerne bliver offentliggjort. Cyberkriminelle grupper foretrækker i stigende grad datatyveri og afpresning frem for traditionelle ransomwareangreb. I stedet for at…
-
Et omfattende Meta-nedbrud påvirkede Facebook, Instagram, Messenger og WhatsApp og gjorde, at tusindvis af brugere ikke kunne få adgang til platformene. Hændelsen udløste en bølge af klager på sociale medier og tjenester, der overvåger driftsforstyrrelser, efter at brugere rapporterede loginfejl, tomme skærme og forbindelsesproblemer. Meta bekræftede problemet og arbejdede hele dagen på at gendanne de…
-
Cyberkriminelle udnytter interessen omkring VM i fodbold 2026 gennem et avanceret FIFA-billetsvindelnummer, der retter sig mod fans, som leder efter billetter online. Forskere har knyttet operationen til kinesisktalende trusselsaktører, som har oprettet overbevisende kopier af officielle billetwebsteder og promoveret dem via sociale medieplatforme. Kampagnen går længere end traditionel phishing. Angriberne overvåger aktivt ofrene under købsprocessen,…
-
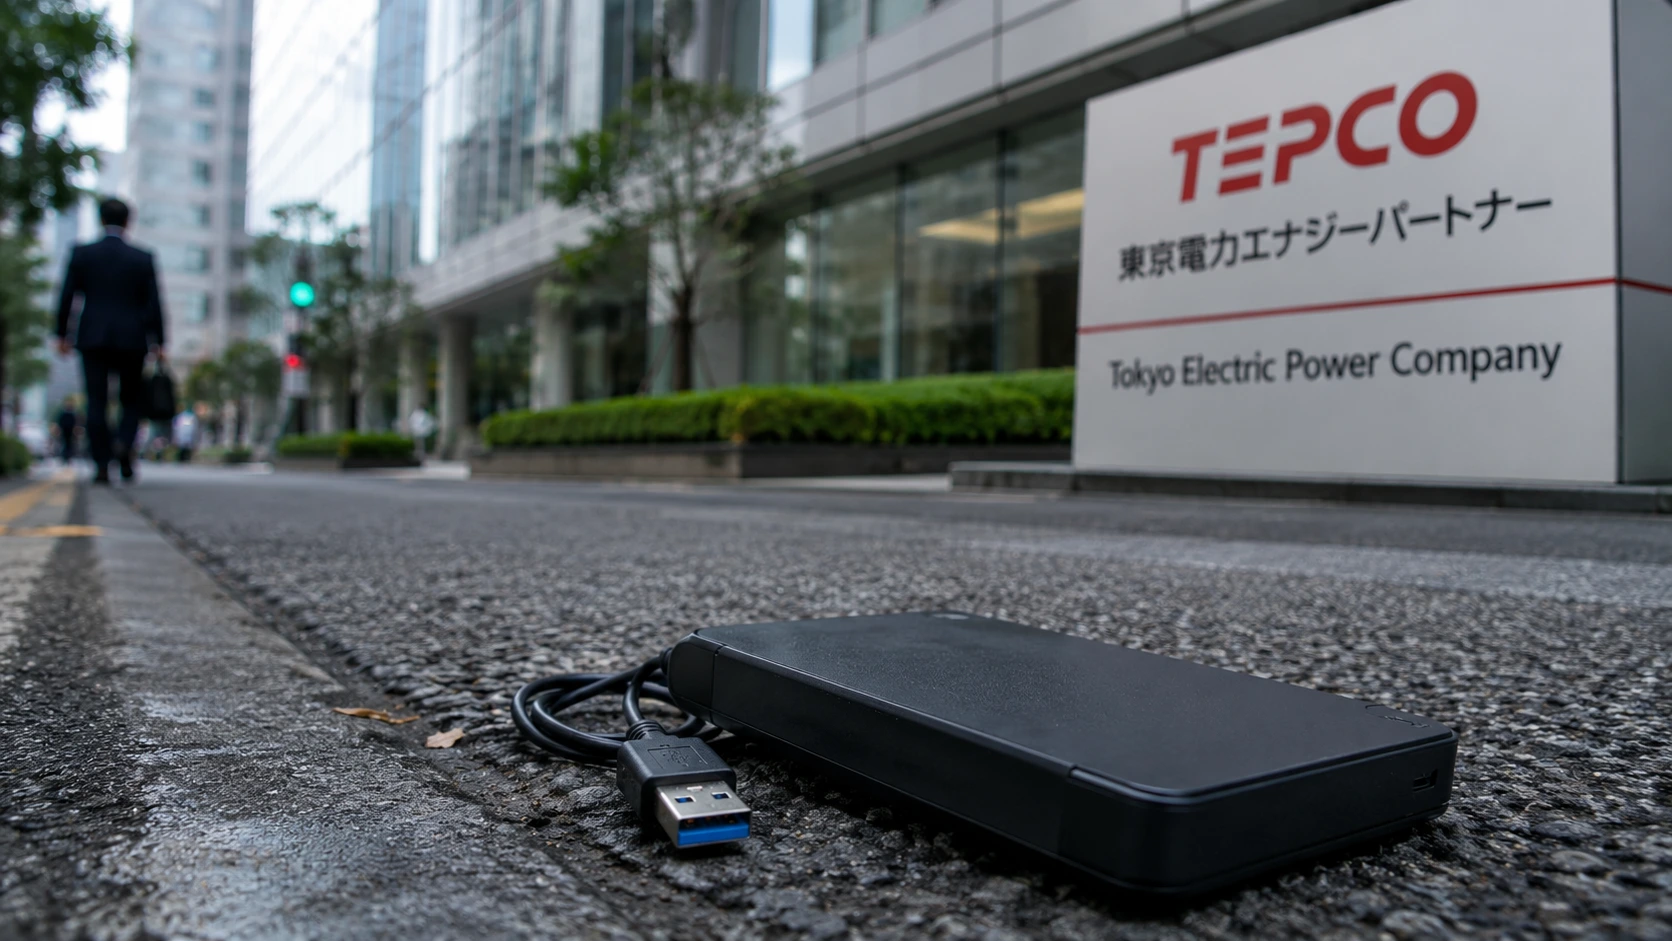
Et japansk energiselskab har oplyst, at en harddisk med oplysninger om cirka 10,9 millioner kunder er forsvundet. Hændelsen har skabt bekymring om datasikkerhed og de risici, der følger med opbevaring af store mængder følsomme oplysninger på bærbare lagringsenheder. Den forsvundne harddisk tilhørte Tokyo Electric Power Company Energy Partner (TEPCO EP), en af Japans største elleverandører.…