


Kategori: Cybersikkerhed
-
FortiBleed-kampagnen brugte en specialudviklet sniffer til at stjæle loginoplysninger direkte fra kompromitterede FortiGate-enheder, ifølge ny forskning. Efterforskere oplyser, at malwaren gjorde det muligt for angriberne at opsnappe brugernavne og adgangskoder, mens de passerede gennem de berørte systemer. På den måde kunne gruppen indsamle autentificeringsoplysninger i stor skala. Opdagelsen giver et klarere billede af, hvordan angriberne…
-

Russisk militærteknologi, som er blevet erobret under krigen i Ukraine, er nu tilgængelig for forskere gennem en ny digital platform kaldet TrophyLab. Projektet giver forsvarsanalytikere, sikkerhedseksperter og partnerorganisationer adgang til tekniske oplysninger indsamlet fra erobret russisk udstyr. Ukraine har udviklet platformen for at gøre fund fra slagmarken til en langsigtet efterretningsressource. I stedet for at…
-

Microsoft har bekræftet en ny fejl, der påvirker Windows-brugere efter sikkerhedsopdateringerne i juni 2026. Problemet rammer Papirkurven og får usædvanlige filnavne til at blive vist, når brugere forsøger at slette filer permanent. Fejlen beskadiger ikke filer og forhindrer ikke brugere i at slette dem. Den har dog skabt forvirring, fordi Windows viser systemgenererede identifikatorer i…
-
Dansk politi har anholdt aktivisten Lars Kragh Andersen efter en efterforskning med forbindelse til offentliggørelsen af personoplysninger tilhørende statsminister Mette Frederiksen. Aktionen omfattede en ransagning af Andersens bolig samt beslaglæggelse af elektronisk udstyr, mens myndighederne undersøgte, om de offentliggjorte oplysninger var i strid med dansk lovgivning. Sagen er hurtigt blevet en af Danmarks mest omtalte…
-
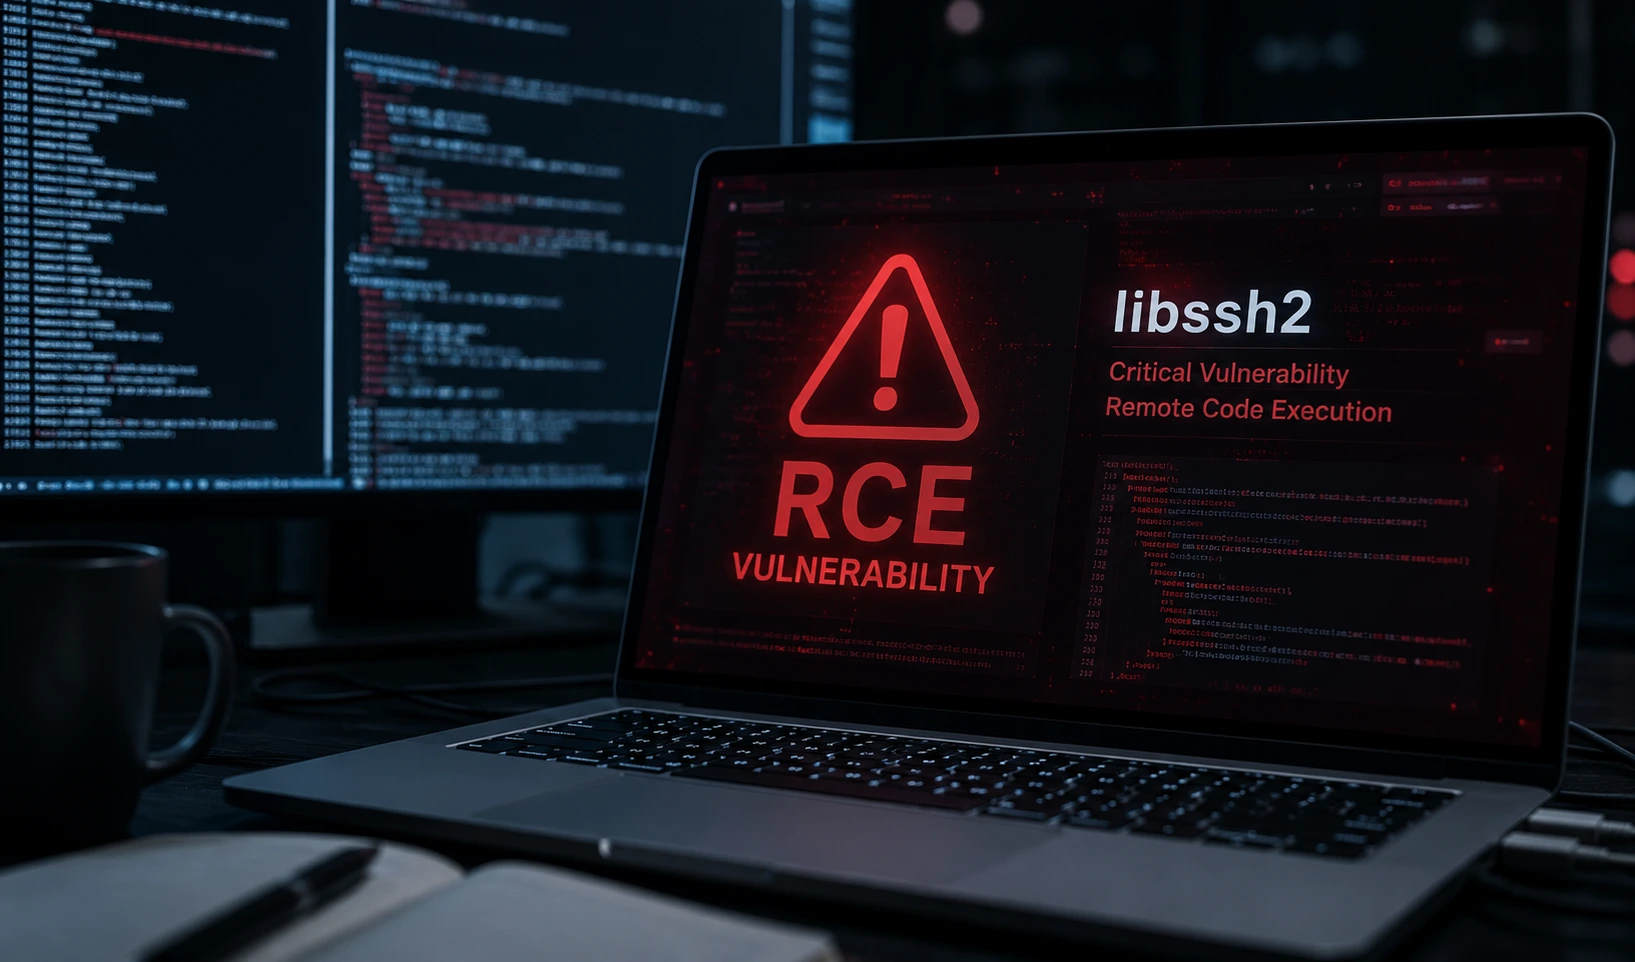
Udviklere og sikkerhedsteams arbejder på højtryk for at udbedre en kritisk libssh2-sårbarhed, som kan gøre det muligt for angribere at udføre kode på sårbare systemer. Fejlen påvirker libssh2, et populært open source-bibliotek, der leverer SSH-funktionalitet til applikationer, enheder og virksomhedssoftware. Forskerne advarer om, at en vellykket udnyttelse kan give angribere et stærkt fodfæste i de…
-

Sikkerhedsforskere har afsløret en storstilet kampagne, der involverer Arystinger-botnettet, som har inficeret tusindvis af D-Link-routere verden over. Malwaren retter sig mod sårbare netværksenheder og gør dem til en del af et botnet, som styres af fjernoperatører. Forskerne oplyser, at kampagnen har været aktiv i en længere periode og fortsætter med at vokse, efterhånden som angriberne…
-

Forskere har opdaget en ny ransomwarevariant kaldet Prinz Eugen-ransomware, som bruger en usædvanlig metode til at maksimere skaden. I stedet for at kryptere filer i tilfældig eller sekventiel rækkefølge fokuserer malwaren først på dokumenter, som for nylig er blevet åbnet eller ændret. Denne strategi gør det muligt for angribere hurtigt at forstyrre aktivt arbejde og…
-
USA’s cybersikkerhedsagentur CISA har opfordret organisationer til at sikre deres Fortinet-enheder, efter at forskere afslørede en omfattende eksponering af legitimationsoplysninger kendt som FortiBleed. Lækagen indeholder oplysninger knyttet til næsten 74.000 Fortinet-firewalls og VPN-gateways verden over, hvilket skaber betydelige risici for både offentlige myndigheder og private virksomheder. CISA udsendte advarslen efter rapporter om, at trusselsaktører aktivt…
-

Gentlemen-ransomwaregruppen fortsætter med at styrke sine angrebskapaciteter ved at udstyre affiliates med specialiserede værktøjer, der er udviklet til at deaktivere sikkerhedsprodukter. Forskere har identificeret flere såkaldte EDR-killers, som hjælper angribere med at omgå forsvarssystemer, før de iværksætter ransomwareangreb. Ransomware-as-a-service-gruppen er vokset hurtigt siden sin fremkomst i 2025. Sikkerhedsforskere vurderer nu, at operationen er blandt de…
-

Retshåndhævende myndigheder har slået en stor del af infrastrukturen bag SocGholish-malware ud, en langvarig trussel, der har inficeret tusindvis af websteder verden over. Myndighederne har fjernet skadelig kode fra næsten 15.000 kompromitterede WordPress-websteder og beslaglagt servere, der blev brugt til at distribuere malware til intetanende besøgende. Operationen involverede myndigheder fra flere lande og var en…