


Kategori: Cybersikkerhed
-
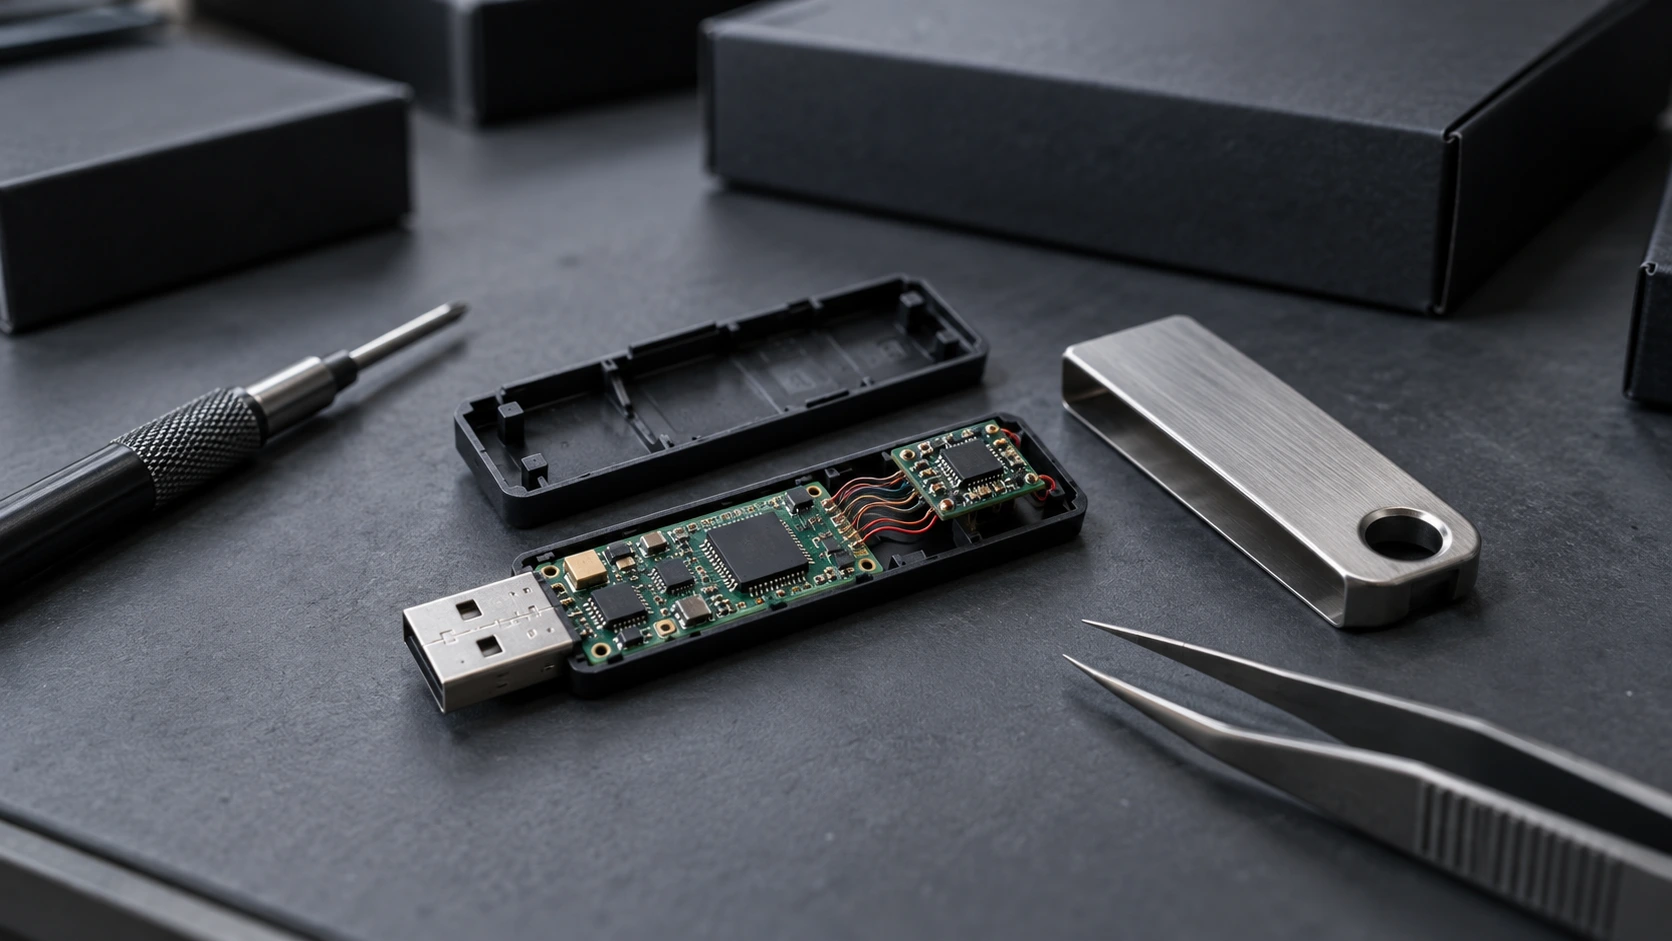
Forsyningskædeangrebet mod Ledger har fået producenten af kryptowallets til at bede distributører og forhandlere i Sydøstasien og Hongkong om at indstille salget. Virksomheden ønsker også, at sælgerne fjerner enhederne fra butikshylderne, mens den undersøger manipulation af hardwaren. Efterforskere har fundet modificerede wallets med implantater, der opfanger gendannelsesfraser og sender dem via en LTE-forbindelse. Disse fraser…
-
Hirudo-malware til Android stjæler finansielle loginoplysninger ved at erstatte ægte bankapps med modificerede kopier. Disse erstatningsapps bevarer størstedelen af den oprindelige funktionalitet, samtidig med at de forstyrrer sikkerhedskontroller, der er designet til at beskytte kundekonti. Forskere har identificeret ondsindede versioner af otte bankapps. Ud over at stjæle loginoplysninger gør malwaren det muligt for angribere at…
-
En kritisk sikkerhedsbrist i Ghostscript PDF kan gøre det muligt for angribere at udføre kode på servere, der behandler særligt udformede dokumenter. Sårbarheden, der er registreret som CVE-2026-39919, påvirker arbejdsgange til PDF-rendering, herunder visse WordPress-konfigurationer til generering af miniaturebilleder. Artifex rettede problemet i Ghostscript 10.08.0 den 8. september. Forskerne oplyste dog, at muligheden for at…
-
Cyberangrebet mod TFG London har forstyrret IT-systemerne hos modeforhandlerne Hobbs, Whistles og Phase Eight. Flere systemer var fortsat utilgængelige, da virksomheden offentliggjorde hændelsen den 13. oktober, selvom de fysiske butikker fortsatte driften. Virksomheden opdagede angrebet den 11. oktober og iværksatte sine planer for hændelseshåndtering og driftskontinuitet. Den tilkaldte også eksterne cybersikkerhedsspecialister for at hjælpe med…
-
Ivanti har opfordret kunder til at installere en sikkerhedsopdatering for en nuldagssårbarhed i Ivanti Connect Secure, som angribere aktivt udnytter. Sårbarheden, der er registreret som CVE-2026-104935, gør det muligt for ikke-godkendte angribere at omgå autentificering og udføre vilkårlige kommandoer på berørte enheder. Virksomheden rapporterede begrænset udnyttelse, da problemet blev offentliggjort den 13. oktober. Samtidig kædede…
-
En kritisk sikkerhedsbrist i Docker Hub gjorde det muligt for angribere at udgive sig for at være andre brugere og potentielt downloade, offentliggøre eller slette container-images. Docker har rettet sårbarheden, der er registreret som CVE-2026-105445, og oplyser, at virksomhedens undersøgelse ikke fandt beviser for, at den var blevet udnyttet. Problemet vedrørte personlige adgangstokens, der blev…
-
Norges datatilsyn har pålagt det Microsoft-ejede reklamefirma Xandr en bøde på 92 millioner norske kroner, svarende til cirka 9,6 millioner dollar, for ulovlig behandling og deling af oplysninger om Grindr-brugere. GDPR-bøden til Xandr er den største bøde, som Norges databeskyttelsesmyndighed nogensinde har udstedt. Myndigheden, Datatilsynet, oplyste, at overtrædelserne berørte tusindvis af norske brugere. Resultaterne vedrører…
-
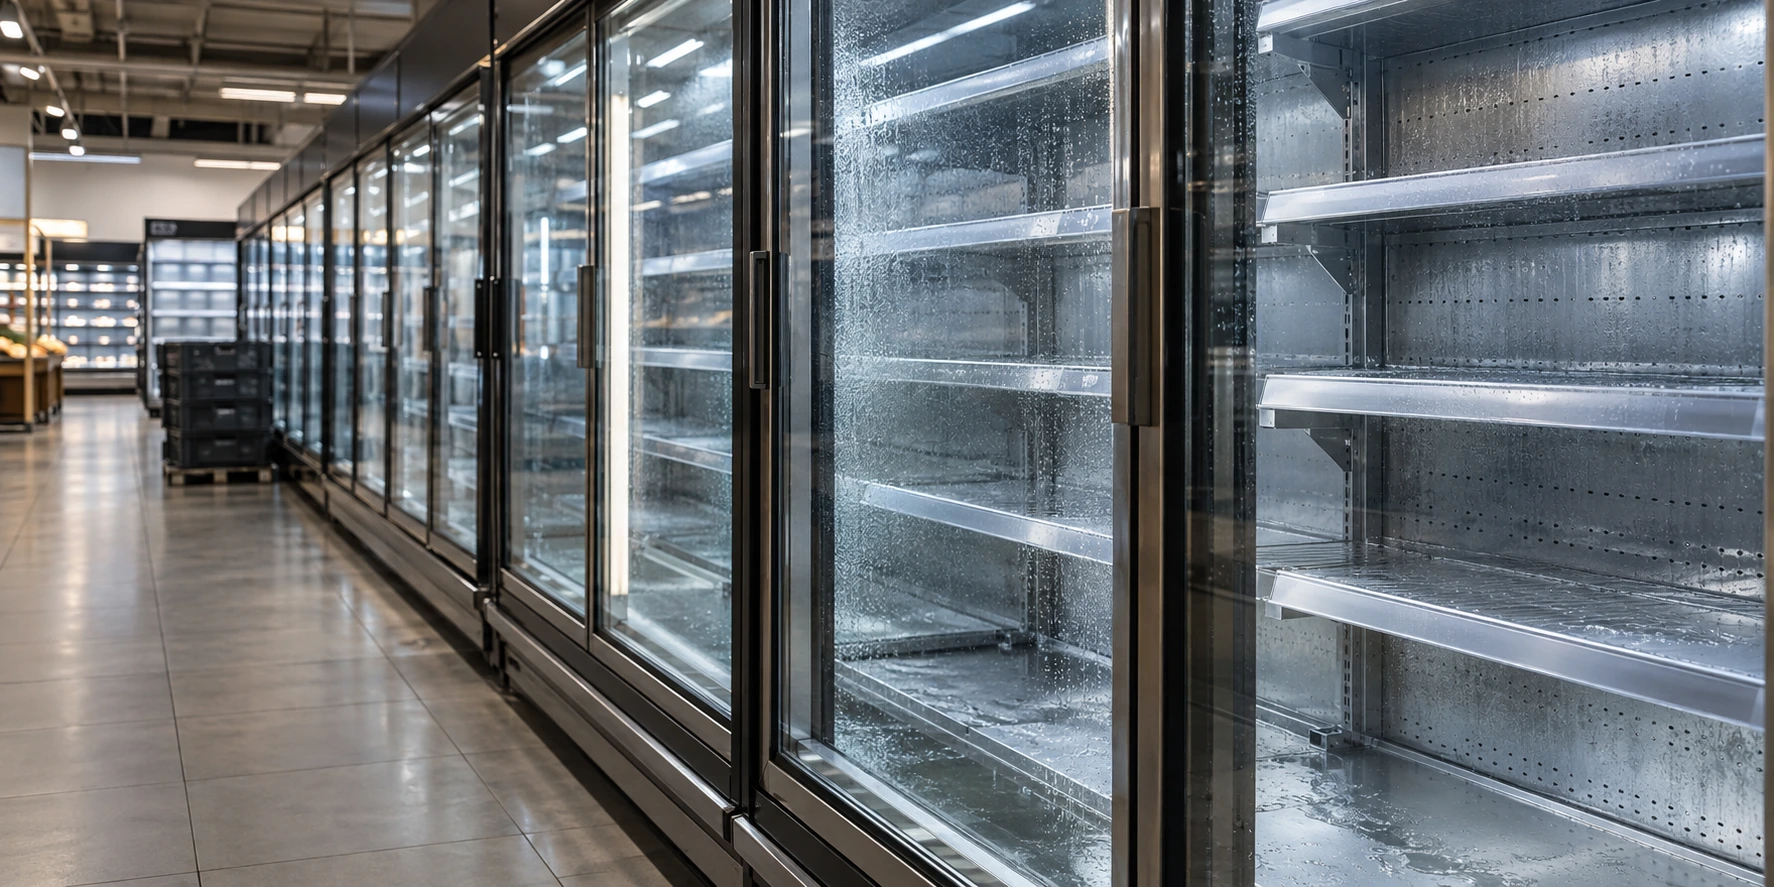
Et cyberangreb mod franske supermarkeder har angiveligt forstyrret kølesystemerne i 250 til 350 butikker, hvilket tvang detailhandlerne til at fjerne ferske og frosne produkter. Angriberne skal have aktiveret automatiske afrimningsfunktioner via fjernadgang, hvilket fik temperaturen til at stige i enheder til opbevaring og udstilling af fødevarer. Hændelsen begyndte natten til den 11. oktober og ramte…
-
Cyberangrebet mod Ahold Delhaize har tvunget supermarkedskoncernen til at afbryde forbindelsen til nogle systemer, mens den undersøger et sikkerhedsproblem i sit netværk. Selvom butikkerne holder åbent, tyder rapporter på forstyrrelser i kundetjenester og medarbejderværktøjer på tværs af flere mærker. Detailhandelskoncernen bekræftede hændelsen den 12. oktober. Virksomhedens teams vurderer problemet og træffer beskyttelsesforanstaltninger for at begrænse…
-
En sårbarhed med den højeste alvorlighedsgrad, der muliggør kodekørsel i GitLab, har udløst en akut advarsel til administratorer, der anvender selvadministrerede installationer. Sikkerhedsfejlen kan gøre det muligt for fjernangribere at udføre vilkårlig kode uden at logge ind. GitLab offentliggjorde problemet den 12. oktober og udsendte sikkerhedsrettelser til berørte versioner af Community Edition (CE) og Enterprise…