


Kategori: Cybersikkerheit
-
Forskere har identifisert 8 547 eksponerte energisystemer knyttet til sol- og vindkraftanlegg i 35 europeiske land. Funnene omfatter administrasjonsgrensesnitt og kontrollpaneler som er tilgjengelige via det offentlige internettet. Internettetterretningsselskapet Modat undersøkte infrastrukturen for fornybar energi i 40 land innenfor EU, EFTA og EUs kandidatland. Selv om de fleste grensesnittene viste innloggingssider, rapporterte forskerne at de…
-
To personer mistenkt for seksuell utpressing skal ha truet ofre med manipulerte bilder som var laget for å gi et falskt inntrykk av at de deltok i seksuelle handlinger med mindreårige. Ifølge amerikanske påtalemyndigheter presset opplegget enkelte ofre til å tømme bankkontoene sine, men betaling hindret ikke alltid at materialet ble spredt. Myndighetene arresterte Patricia…
-
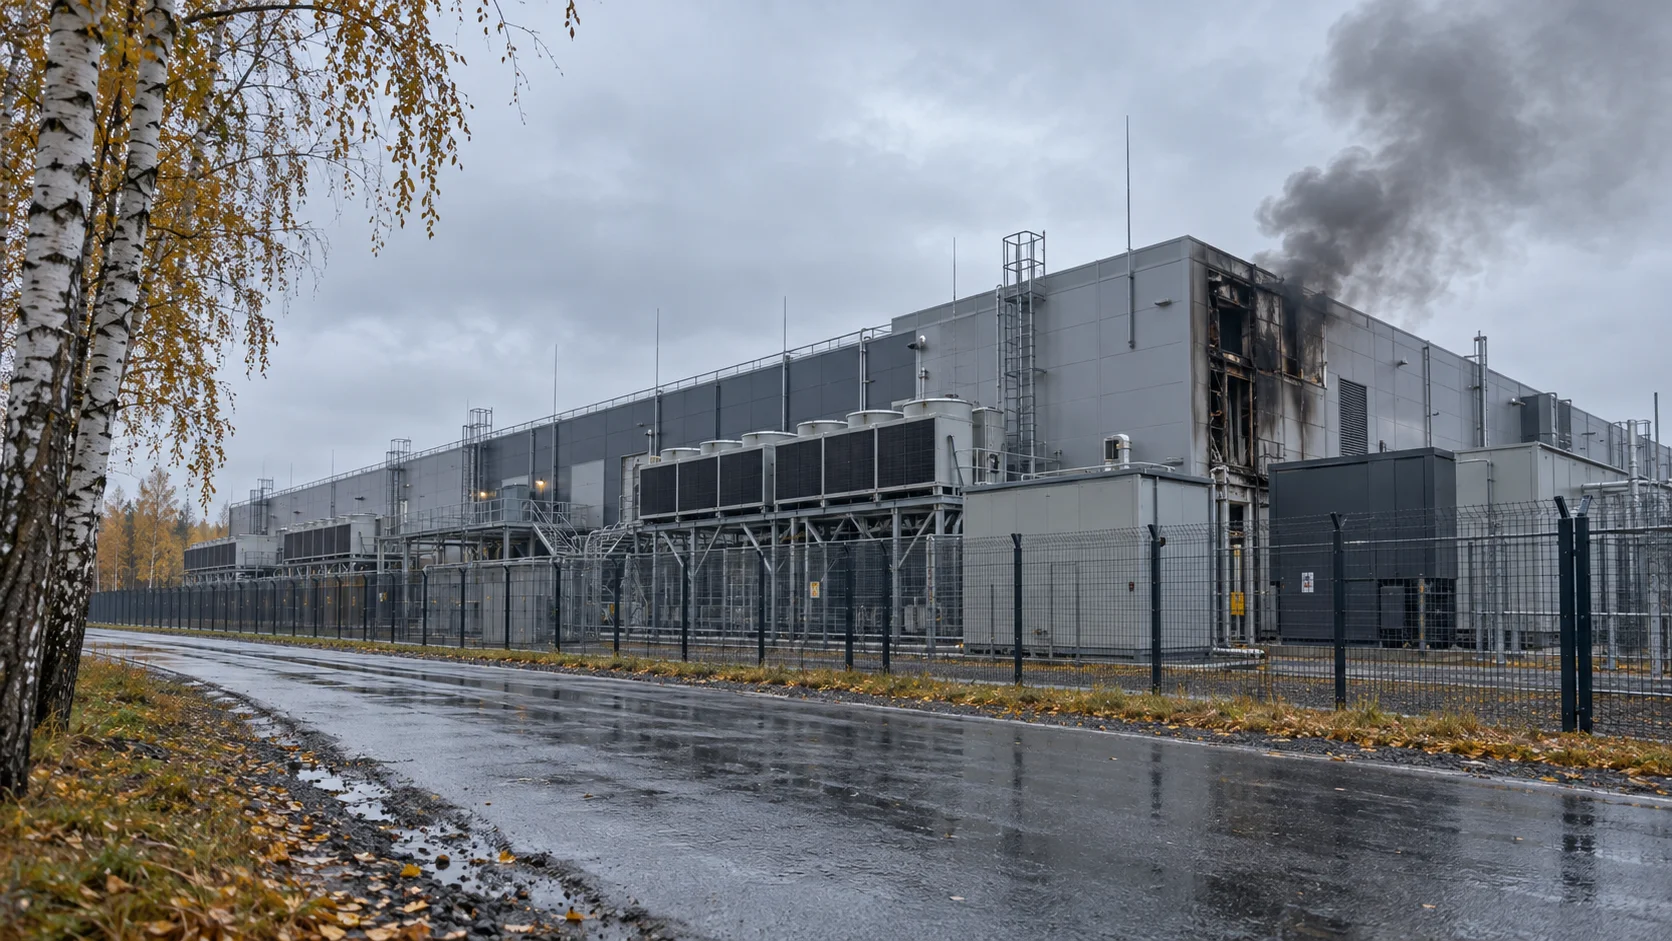
Et Yandex-datasenter i Russlands Vladimir-region stanset all drift etter at et droneangrep skadet infrastrukturen den 11. oktober. Selskapet rapporterte ingen personskader, men advarte om at de gjenværende skyressursene var ustabile. Yandex opplyste at nødetatene hadde ankommet stedet for å håndtere skadene. Samtidig fortsatte selskapets skyplattform å fungere med begrenset kapasitet mens gjenopprettingsarbeidet startet. Hendelsen fulgte…
-
IDCF Cloud-angrepet har rammet 495 selskaper og lokale offentlige tjenester i Japan, ifølge skyleverandøren IDC Frontier. Forstyrrelsene har påvirket jernbaneselskaper, matvarelogistikk og andre tjenester, mens enkelte kunder står overfor potensielt uopprettelig datatap. Den SoftBank-eide leverandøren opplyste at angripere satte servere ut av drift i de tidlige morgentimene onsdag 7. oktober. Deretter advarte selskapet om at…
-
Angripere utnytter to sikkerhetssårbarheter i AhsayCBS til å kompromittere servere for sikkerhetskopiadministrasjon, installere webshells og kjøre kryptoutvinnere. Sikkerhetsforskere observerte aktiviteten 7. oktober, med minst fem organisasjoner som mål. Selv om sårbarhetsregistrene oppgir at begge problemene ble rettet i versjon 10.3.2, oppdaget Huntress at de også påvirker versjon 10.3.4. Dette var den nyeste versjonen på tidspunktet…
-
Tyske myndigheter har arrestert en russisk statsborger som er mistenkt for å ha hatt en ledende rolle i Qilin-løsepengevirusgruppen. Pågripelsen knyttet til Qilin-løsepengevirus følger etter at den mistenkte ble utlevert fra Japan tidligere denne måneden. Japans nasjonale politimyndighet bekreftet at myndighetene pågrep mannen etter at han reiste inn i landet som turist. Tyskland hadde bedt…
-
Oleg Korniev har erkjent straffskyld for å ha bidratt til å lede et pengemuldyrnettverk som overførte stjålne midler for cyberkriminelle over hele verden. Operasjonen benyttet mer enn 15 000 rekrutterte personer i USA, hvorav mange trodde de hadde takket ja til legitime jobber innen betalingsbehandling. Den 42 år gamle mannen med dobbelt ukrainsk og russisk…
-
Citrix har oppfordret administratorer til umiddelbart å installere sikkerhetsoppdateringer for en kritisk RCE-sårbarhet i NetScaler som rammer NetScaler ADC og NetScaler Gateway. Sårbarheten kan gjøre det mulig for angripere å kjøre kode eksternt eller få berørte enheter til å krasje. Sårbarheten, som er registrert som CVE-2026-107406, skyldes en svakhet knyttet til minneoverflyt. Eksponeringen avhenger imidlertid…
-
Sikkerhetsforskere tjente 1 262 000 dollar under Pwn2Own Ireland 2026 etter å ha demonstrert 98 nulldagssårbarheter i løpet av tre dager. Konkurransen testet smarttelefoner, KI-produkter og annen tilkoblet teknologi gjennom kontrollerte hackingforsøk. Ikotas Labs endte på førsteplass med 42,5 Master of Pwn-poeng og 361 000 dollar i premiepenger. Teamets vellykkede demonstrasjoner omfattet Samsung Galaxy S26,…
-
FBI har beslaglagt sju domener som støttet hackingsverktøy som angivelig ble brukt av kinesiske statsstøttede angripere til å kompromittere organisasjoner over hele verden. Aksjonen mot Flax Typhoon rettet seg mot infrastrukturen bak MicroScan og FishHub, to plattformer knyttet til sårbarhetsskanning, nettverksinnbrudd og datatyveri. Amerikanske myndigheter knytter plattformene til det Kina-baserte selskapet Integrity Technology Group, som…