


Kategori: Cybersikkerheit
-
Leverandørkjedeangrepet mot Ledger har fått produsenten av kryptolommebøker til å be distributører og forhandlere i Sørøst-Asia og Hongkong om å stanse salget. Selskapet ønsker også at selgerne fjerner enhetene fra butikkhyllene mens det etterforsker manipulering av maskinvaren. Etterforskere har funnet modifiserte lommebøker med implantater som fanger opp gjenopprettingsfraser og overfører dem via en LTE-forbindelse. Disse…
-
Hirudo-skadevare for Android stjeler finansielle påloggingsopplysninger ved å erstatte ekte bankapper med modifiserte kopier. Disse erstatningsappene beholder det meste av den opprinnelige funksjonaliteten, samtidig som de forstyrrer sikkerhetskontroller som er utformet for å beskytte kundekontoer. Forskere har identifisert skadelige versjoner av åtte bankapper. I tillegg til å stjele påloggingsopplysninger gjør skadevaren det mulig for angripere…
-
Et kritisk sikkerhetshull i Ghostscript PDF kan gjøre det mulig for angripere å kjøre kode på servere som behandler spesialutformede dokumenter. Sårbarheten, som er registrert som CVE-2026-39919, påvirker arbeidsflyter for PDF-gjengivelse, inkludert enkelte WordPress-konfigurasjoner for generering av miniatyrbilder. Artifex rettet problemet i Ghostscript 10.08.0 den 8. september. Forskerne opplyste imidlertid at muligheten for å utnytte…
-
Cyberangrepet mot TFG London har forstyrret IT-systemene til motekjedene Hobbs, Whistles og Phase Eight. Flere systemer var fortsatt utilgjengelige da selskapet offentliggjorde hendelsen 13. oktober, selv om de fysiske butikkene fortsatte driften. Selskapet oppdaget angrepet 11. oktober og iverksatte planene sine for hendelseshåndtering og driftskontinuitet. Det hentet også inn eksterne cybersikkerhetsspesialister for å bidra til…
-
Ivanti har oppfordret kunder til å installere en sikkerhetsoppdatering for en nulldagssårbarhet i Ivanti Connect Secure som angripere aktivt utnytter. Sårbarheten, som er registrert som CVE-2026-104935, gjør det mulig for uautentiserte angripere å omgå autentisering og kjøre vilkårlige kommandoer på berørte enheter. Selskapet rapporterte begrenset utnyttelse da problemet ble offentliggjort 13. oktober. Samtidig knyttet sikkerhetsforskere…
-
En kritisk sikkerhetssårbarhet i Docker Hub gjorde det mulig for angripere å utgi seg for å være andre brukere og potensielt laste ned, publisere eller slette containeravbildninger. Docker har rettet sårbarheten, som er registrert som CVE-2026-105445, og opplyser at selskapets undersøkelse ikke fant bevis for at den hadde blitt utnyttet. Problemet gjaldt personlige tilgangstokener som…
-
Norges personvernmyndighet har ilagt det Microsoft-eide reklameselskapet Xandr en bot på 92 millioner kroner, tilsvarende omtrent 9,6 millioner dollar, for ulovlig behandling og deling av opplysninger om Grindr-brukere. GDPR-boten mot Xandr er den største overtredelsesboten Datatilsynet i Norge noensinne har ilagt. Datatilsynet opplyste at lovbruddene berørte tusenvis av norske brukere. Funnene gjelder annonsevirksomhet mellom juli…
-
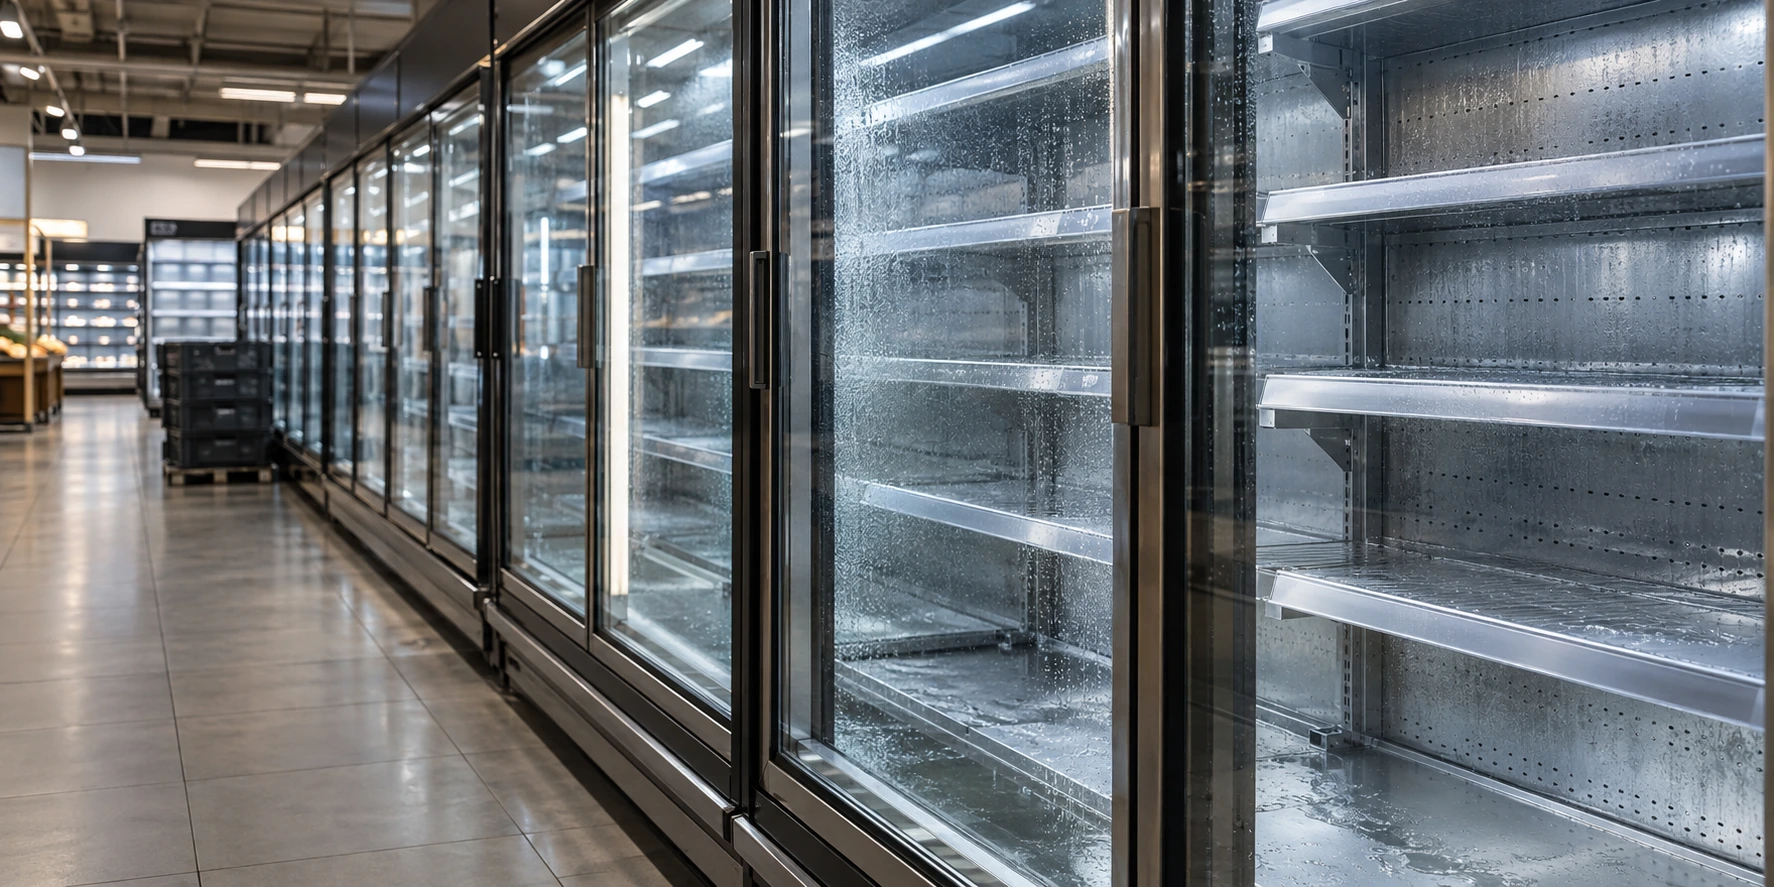
Et cyberangrep mot franske supermarkeder skal ha forstyrret kjølesystemene i 250 til 350 butikker, noe som tvang forhandlerne til å fjerne ferske og frosne produkter. Angriperne skal ha aktivert automatiske avrimingsfunksjoner eksternt, noe som økte temperaturen i enheter for oppbevaring og utstilling av matvarer. Hendelsen begynte natt til 11. oktober og rammet flere store detaljhandelskjeder.…
-
Cyberangrepet mot Ahold Delhaize har tvunget dagligvarekonsernet til å koble fra enkelte systemer mens det undersøker et sikkerhetsproblem i nettverket sitt. Selv om butikkene holder åpent, tyder rapporter på forstyrrelser i kundetjenester og ansattverktøy på tvers av flere merkevarer. Detaljhandelskonsernet bekreftet hendelsen 12. oktober. Selskapets team vurderer problemet og iverksetter beskyttelsestiltak for å begrense konsekvensene.…
-
En sårbarhet med høyeste alvorlighetsgrad som muliggjør kodekjøring i GitLab, har ført til et hastevarsel for administratorer som bruker selvadministrerte installasjoner. Sikkerhetsfeilen kan gjøre det mulig for eksterne angripere å kjøre vilkårlig kode uten å logge inn. GitLab offentliggjorde problemet 12. oktober og lanserte sikkerhetsoppdateringer for berørte versjoner av Community Edition (CE) og Enterprise Edition…