


Kategori: Cybersikkerheit
-
Den europeiske datatilsynsmannen har advart om at utvidede fullmakter for Europol kan svekke personvernet og grunnleggende rettigheter. Tilsynsmyndigheten mener lovgiverne må innføre sterkere beskyttelsestiltak før Europol får større myndighet til å samle inn og behandle personopplysninger. EU-kommisjonen vil styrke Europols rolle EU-kommisjonen presenterte sitt forslag til en ny Europol-forordning 24. juni 2026. Planen skal hjelpe…
-
Meta opplyser at selskapet har fjernet 756 000 Facebook- og Instagram-kontoer i henhold til Australias forbud mot sosiale medier for personer under 16 år. Selskapet brukte AI-basert identifisering, brukerrapporter og kontroller ved opprettelse av kontoer, selv om tidlige data tyder på at mange tenåringer fortsatt bruker sosiale plattformer. Meta fjerner 756 000 kontoer fra mindreårige…
-
AMD har lansert rettelser for to alvorlige TPM-sårbarheter som påvirker flere Ryzen-prosessorer brukt i Windows 11-enheter. AMDs TPM-sårbarheter kan gjøre det mulig for en angriper med utvidede rettigheter å få tilgang til sensitive TPM-data eller svekke beskyttelse som BitLocker og Windows Hello. TPM beskytter nøkler og sikkerhetsfunksjoner i Windows 11 Trusted Platform Module, eller TPM,…
-
En tidligere konsulent hos Brightly Software har blitt dømt til to års fengsel for å ha stjålet bedriftsdata og forsøkt å presse arbeidsgiveren sin for 2,5 millioner dollar i kryptovaluta. Tidligere konsulent rettet seg mot Brightly Software Cameron Curry, 27, fra North Carolina, jobbet som innleid dataanalytiker for Brightly Software. SaaS-selskapet, tidligere kjent som SchoolDude,…
-
Apple har sendt ut en ny runde med Apple Threat Notifications til brukere som selskapet mener kan ha blitt individuelt målrettet med kommersiell spionvare. Varslene har høy pålitelighet og er rettet mot et lite antall personer, blant annet journalister, aktivister, politikere og diplomater. Apple sender nye varsler om spionvare Brukere rapporterte at de mottok Apple…
-
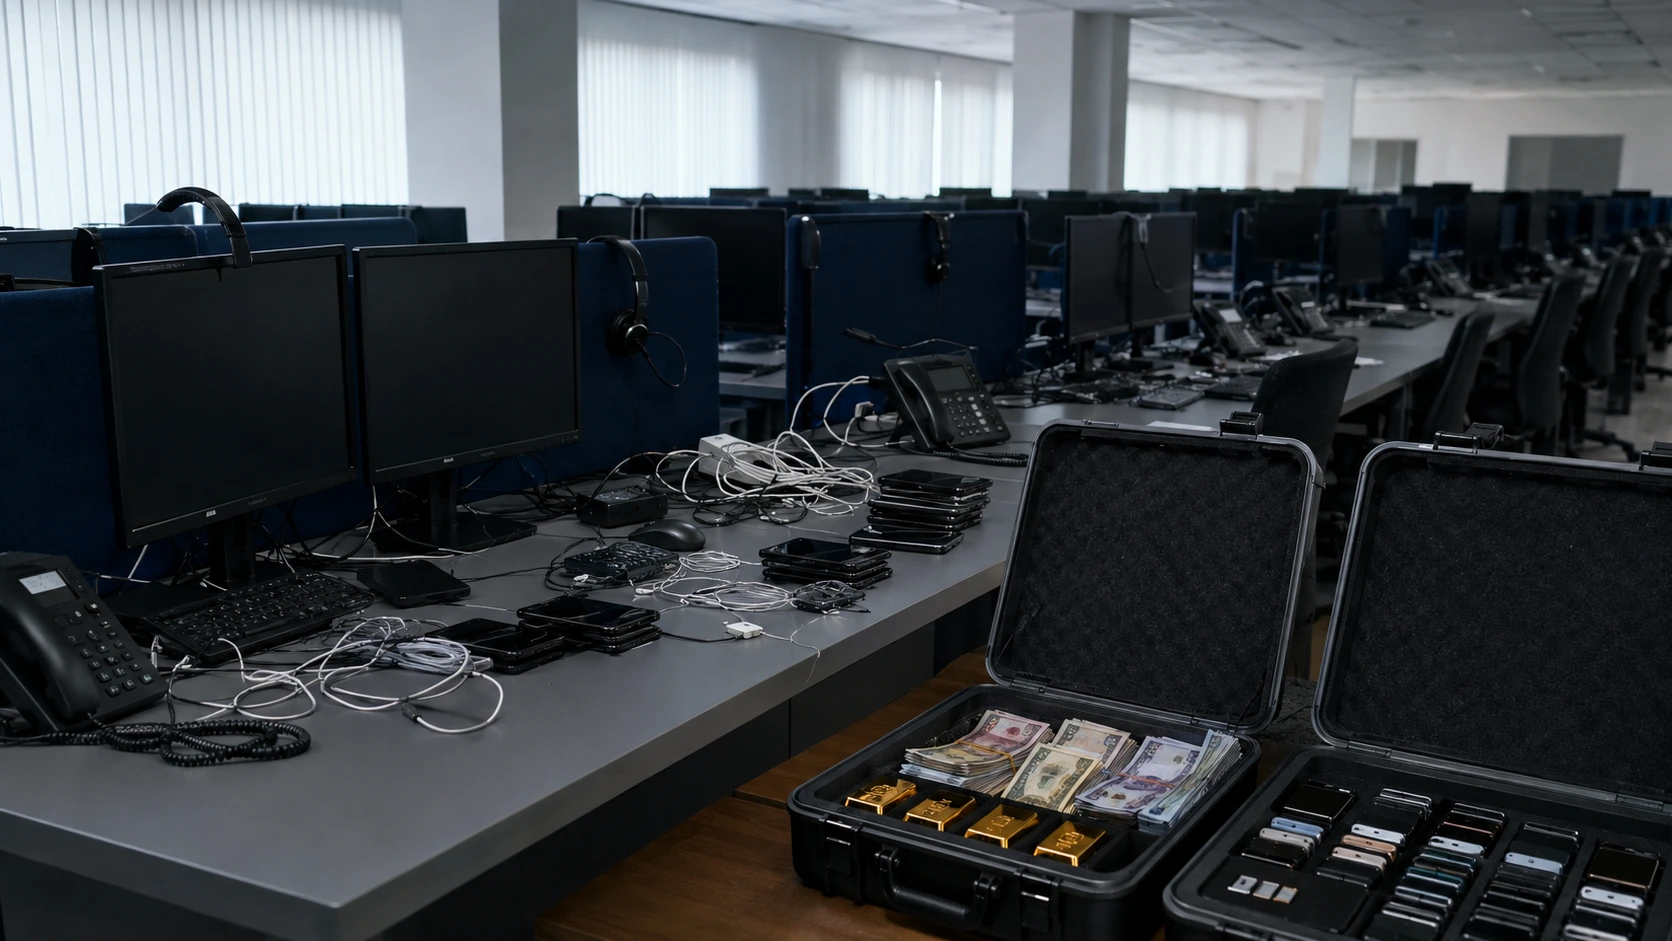
Ukrainske myndigheter har stengt 94 svindelsentre som anklages for å ha drevet investeringssvindel, utgitt seg for å være banker og brukt fjernstyringsverktøy for å lure ofre. Den landsomfattende politiaksjonen omfattet 411 ransakinger og førte til beslag av millioner i kontanter, utstyr og verktøy for tilgang til kryptolommebøker. Stor politiaksjon retter seg mot svindelnettverk Ukrainas nasjonale…
-
En Akira-ransomwareaffiliate brukte Windows sikkermodus med nettverk for å deaktivere sikkerhetsverktøy etter å ha fått tilgang til et nettverk gjennom en eksponert SonicWall VPN-enhet. Angriperne stjal filer og påloggingsopplysninger, men krypteringsprogrammet deres klarte ikke å kjøre. Akira-angripere får tilgang via eksponert VPN Akiras angrep med sikkermodus startet 4. august da en affiliate logget inn gjennom…
-

Microsoft har lansert sikkerhetsoppdateringer for LegacyHive-sårbarheten, en zero-day-sårbarhet i Windows som kan gjøre det mulig for en lokal angriper å få administratorrettigheter. Sårbarheten, som spores som CVE-2026-62832, påvirker Windows User Profile Service. Microsoft rettet problemet i sikkerhetsoppdateringene for Patch Tuesday i august 2026 etter at en offentlig proof-of-concept-utnyttelse dukket opp kort tid etter oppdateringene i…
-

Angripere utnytter aktivt en kritisk sårbarhet i VMware vCenter for å installere et verktøy for omvendt SSH som gir vedvarende ekstern tilgang til kompromitterte systemer. RCE-sårbarheten i VMware vCenter, sporet som CVE-2026-59310, påvirker vCenter Syslog Server. Forskere har identifisert 361 berørte IP-adresser i 47 land, med mange ofre i Tyskland, USA, Tyrkia, Iran og Frankrike.…
-

Det hvite hus har gitt National Coordination Center i oppdrag å opprette et program som kan la godkjente private cybersikkerhetsselskaper gjennomføre begrensede offensive cyberoperasjoner mot utenlandske kriminelle grupper. Det nye private hack-back-programmet skal operere under amerikanske myndigheters kontroll og rette seg mot transnasjonale organisasjoner knyttet til løsepengevirus, phishing, svindel, sextortion og identitetssvindel. President Donald Trump…