


-
Et Notepad++-pluginangreb har ramt organisationer i Ukraine med et ondsindet værktøj, der udgiver sig for at være et legitimt plugin. Kampagnen leverer en ægte kopi af teksteditoren sammen med malware, der er udviklet til at etablere vedvarende adgang på Windows-enheder. Ukraines nationale cybersikkerhedscenter, CERT-UA, kæder aktiviteten sammen med UAC-0099, en trusselsklynge, der tidligere har skaffet…
-
Et omfattende Microsoft 365-nedbrud ramte Teams, SharePoint, OneDrive og flere andre cloudtjenester for brugere i Nordamerika den 23. juli. Hændelsen begyndte omkring kl. 10.44 ET og påvirkede kunder, der benyttede bestemte netværksruter. Microsoft bekræftede senere, at problemet var løst, efter at virksomheden havde rullet en netværksopdatering tilbage. Teams, SharePoint og OneDrive blev påvirket Microsoft 365-nedbruddet…
-
Sikkerhedsforskere har afsløret en ni år gammel sårbarhed i Linux-kernen, som gør det muligt for lokale angribere at overskrive beskyttede filer og opnå root-adgang. Sårbarheden, der er registreret som CVE-2026-64600 og har fået navnet RefluXFS, påvirker XFS-filsystemet, når reflink-understøttelse er aktiveret. Fejlen blev opdaget og rapporteret af Qualys Threat Research Unit. RefluXFS-sårbarheden har eksisteret i…
-
Ransomwaregruppen Chaos bruger en ny Rust-baseret bagdør kaldet msaRAT til at skjule kommando- og kontroltrafik (C2) i aktivitet fra Google Chrome og Microsoft Edge. msaRAT starter en headless browsersession og bruger Chrome DevTools Protocol til at kommunikere med angriberkontrolleret infrastruktur. Da trafikken sendes gennem browseren i stedet for at oprette en direkte forbindelse til en…
-
Check Point har rettet en aktivt udnyttet zero-day-sårbarhed i SmartConsole, den grafiske administrationsgrænseflade til virksomhedens sikkerhedsstyringsprodukter. Sårbarheden, der er registreret som CVE-2026-16232, gør det muligt for en uautoriseret angriber at skaffe et login-token og autentificere sig med administratorrettigheder. Check Point oplyser, at SmartConsole-zero-day-sårbarheden kun har ramt et meget lille antal kunder. En vellykket udnyttelse kan…
-
Upbound Group oplyser, at et cyberangreb mod virksomhedens systemer førte til tab på omkring 13 millioner dollar, efter at cyberkriminelle brugte stjålne kundeoplysninger til at oprette svigagtige lease-to-own-aftaler gennem Acima. Fintech-virksomheden offentliggjorde hændelsen i en indberetning til den amerikanske børsmyndighed SEC. Ifølge Upbound fik en uautoriseret part adgang til visse ikke-følsomme kundeoplysninger og andre dokumenter…
-
Sydkorea har afsløret et databrud, der ramte nuværende og tidligere ansatte i udenrigsministeriet, herunder diplomater udstationeret i udlandet. Hackere havde angiveligt adgang til National Diplomatic Academys online undervisningsplatform i omkring ti måneder. Angriberne udnyttede en serversårbarhed i april 2025 og forblev aktive frem til februar 2026. Det sydkoreanske databrud i udenrigstjenesten ramte mindst 6.000 personer,…
-
Sydkorea har idømt TikTok og Apple bøder på over 7,7 millioner dollar, efter at myndighederne konkluderede, at begge virksomheder behandlede brugernes personoplysninger uden et tilstrækkeligt retsgrundlag. Landets databeskyttelsesmyndighed, Personal Information Protection Commission (PIPC), oplyste, at selskaberne indsamlede, anvendte eller overførte personoplysninger til udlandet uden at opfylde de sydkoreanske krav til databeskyttelse. TikTok modtog langt størstedelen…
-
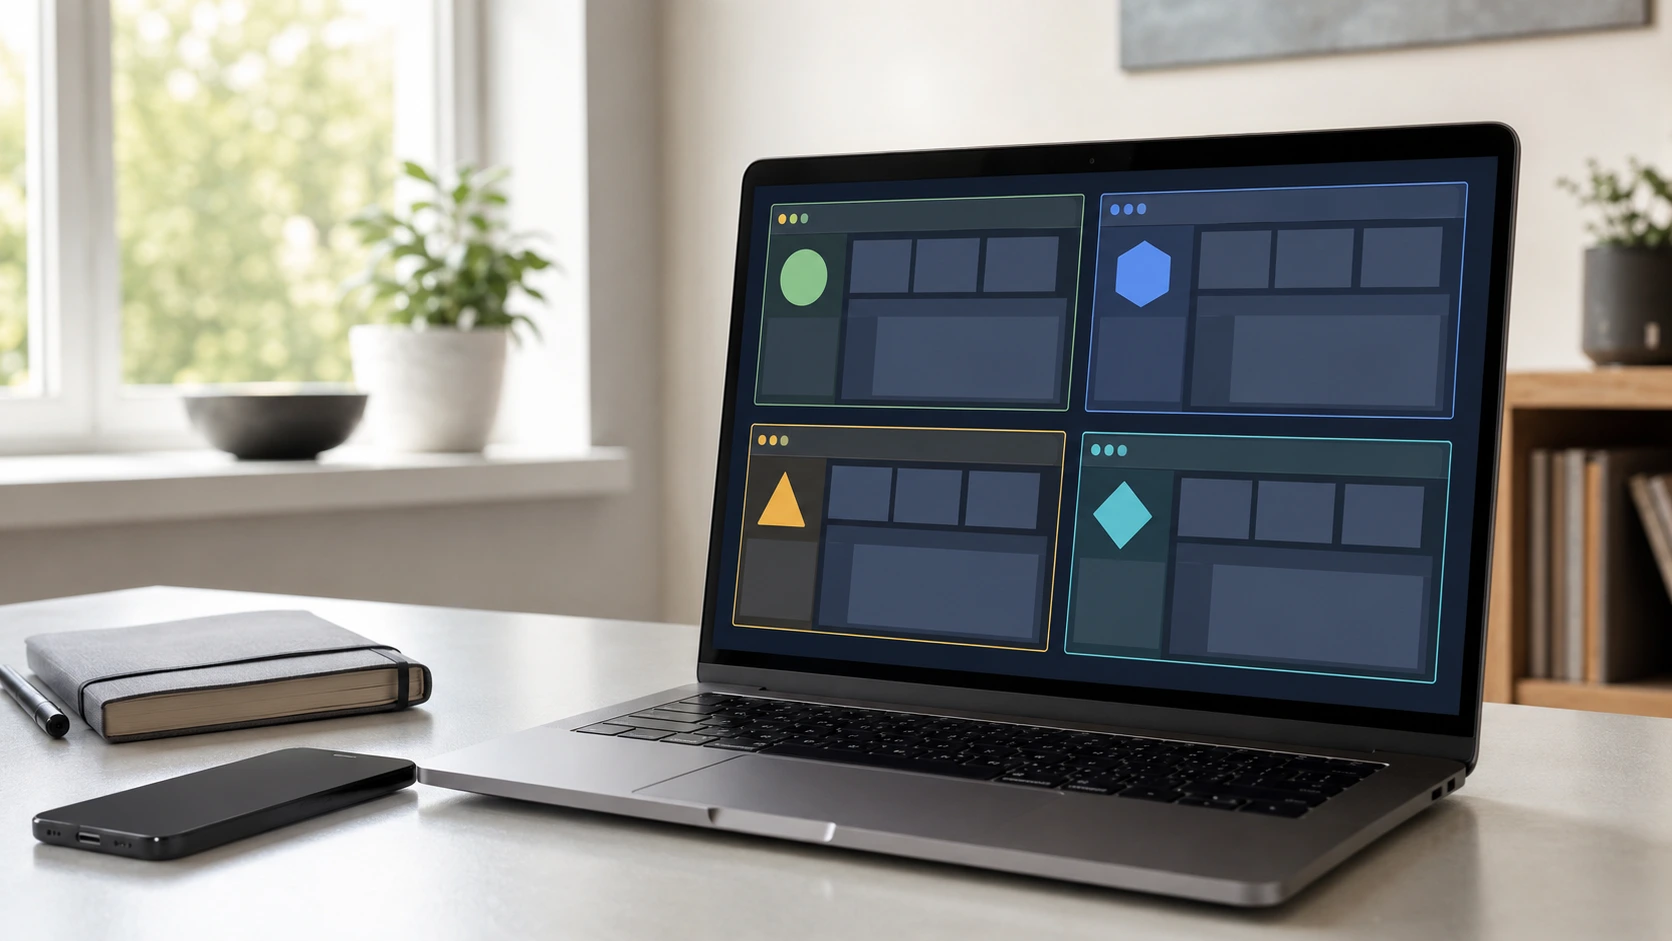
Mozilla har tilføjet Firefox Containers som en indbygget forhåndsvisningsfunktion i Firefox 153. Funktionen giver brugerne en enklere måde at holde onlinekonti og browseraktivitet adskilt på. Med Firefox Containers kan brugerne oprette separate områder til arbejde, private konti og privatlivsfølsom browsing. Hver container gemmer sine egne cookies, loginoplysninger og webstedsdata, så aktivitet i én container ikke…
-
Den amerikanske regering anklager det kinesiske AI-selskab Moonshot AI for at have brugt Anthropics Fable-model under udviklingen af Kimi K3, selskabets nyeste store sprogmodel. Michael Kratsios, en højtstående teknologisk embedsmand i Trump-administrationen, sagde, at de amerikanske myndigheder har oplysninger, som viser, at Moonshot AI destillerede Fable under udviklingen af Kimi K3. Han beskrev den påståede…