


-
Sikkerhedsforskere har demonstreret, hvordan AWS AI-agenter kan lække følsomme loginoplysninger gennem promptinjektion. Angrebet lykkedes, selvom platformen opbevarede hemmelighederne i en krypteret boks. Forskere udtrækker loginoplysninger fra AgentCore Palo Alto Networks’ Unit 42 opdagede sikkerhedsrisikoen i AWS AgentCore. Forskerne udviklede et promptinjektionsangreb, der fik en AI-agent til at afsløre beskyttede loginoplysninger. Derefter videregav de deres resultater…
-
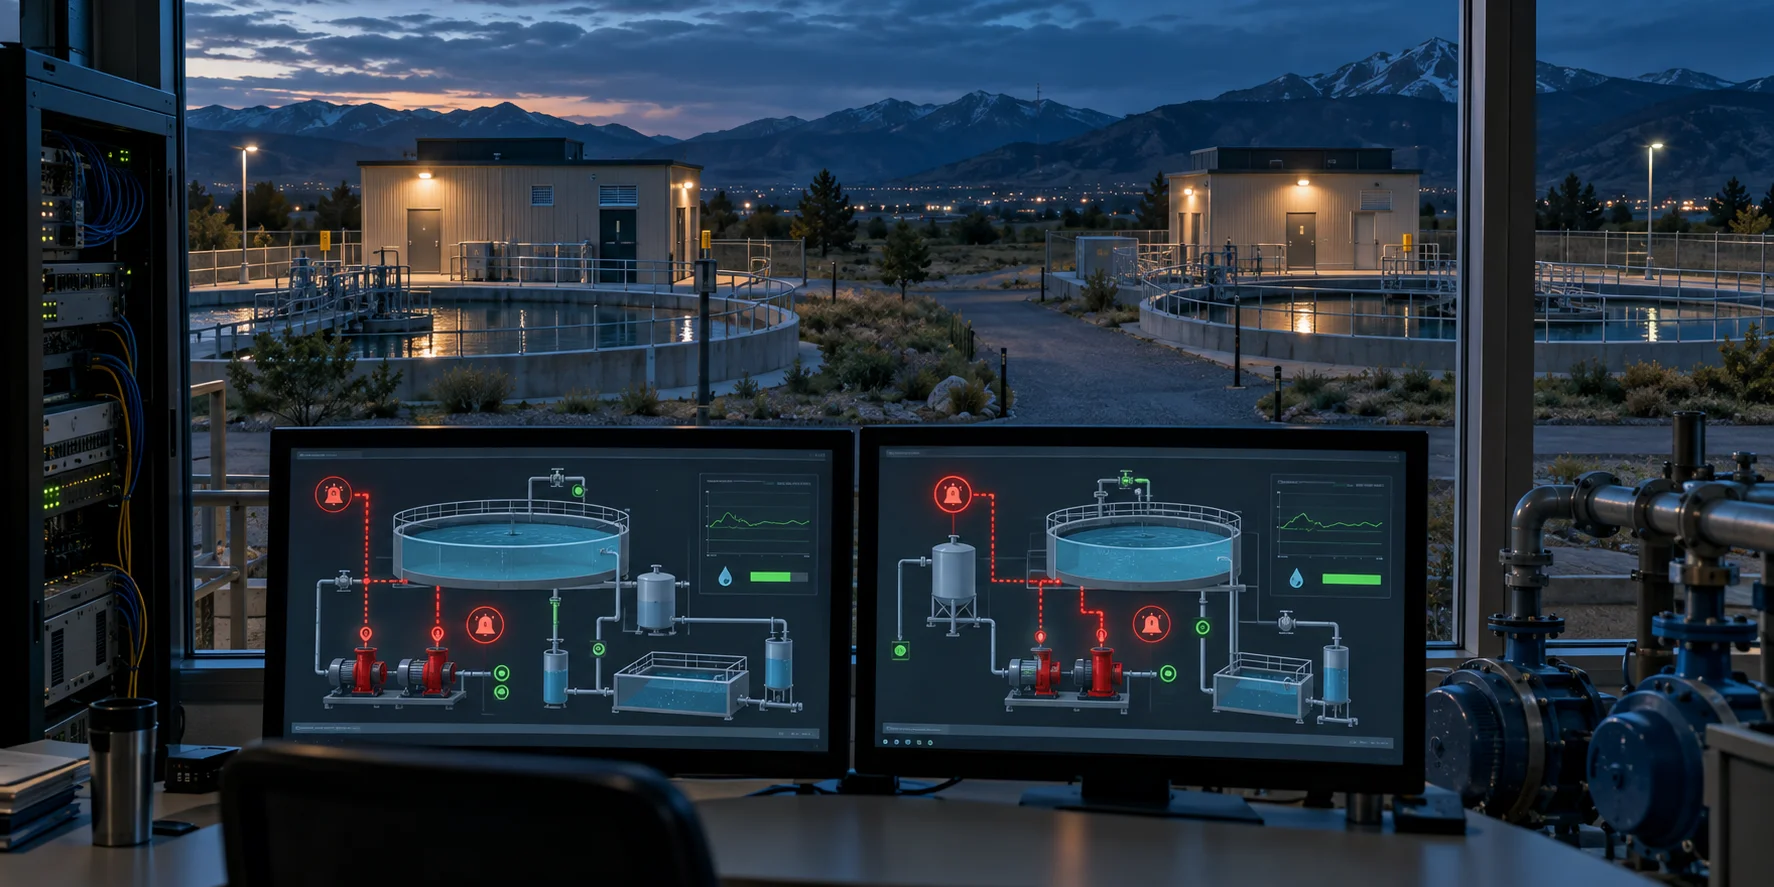
En udenlandsk trusselsaktør brød kortvarigt ind i to private vandsystemer i Colorado. Selvom de ubudne gæster ændrede udstyrsindstillinger, sagde myndighederne, at hændelserne aldrig truede vandbehandlingen eller vandkvaliteten. Hackere ændrer udstyr hos vandforsyninger Angrebene ramte to små vandforsyninger i Colorado i august. Tilsammen betjener de private udbydere omkring 200 personer. Ifølge delstatsmyndighederne ændrede de ubudne gæster…
-
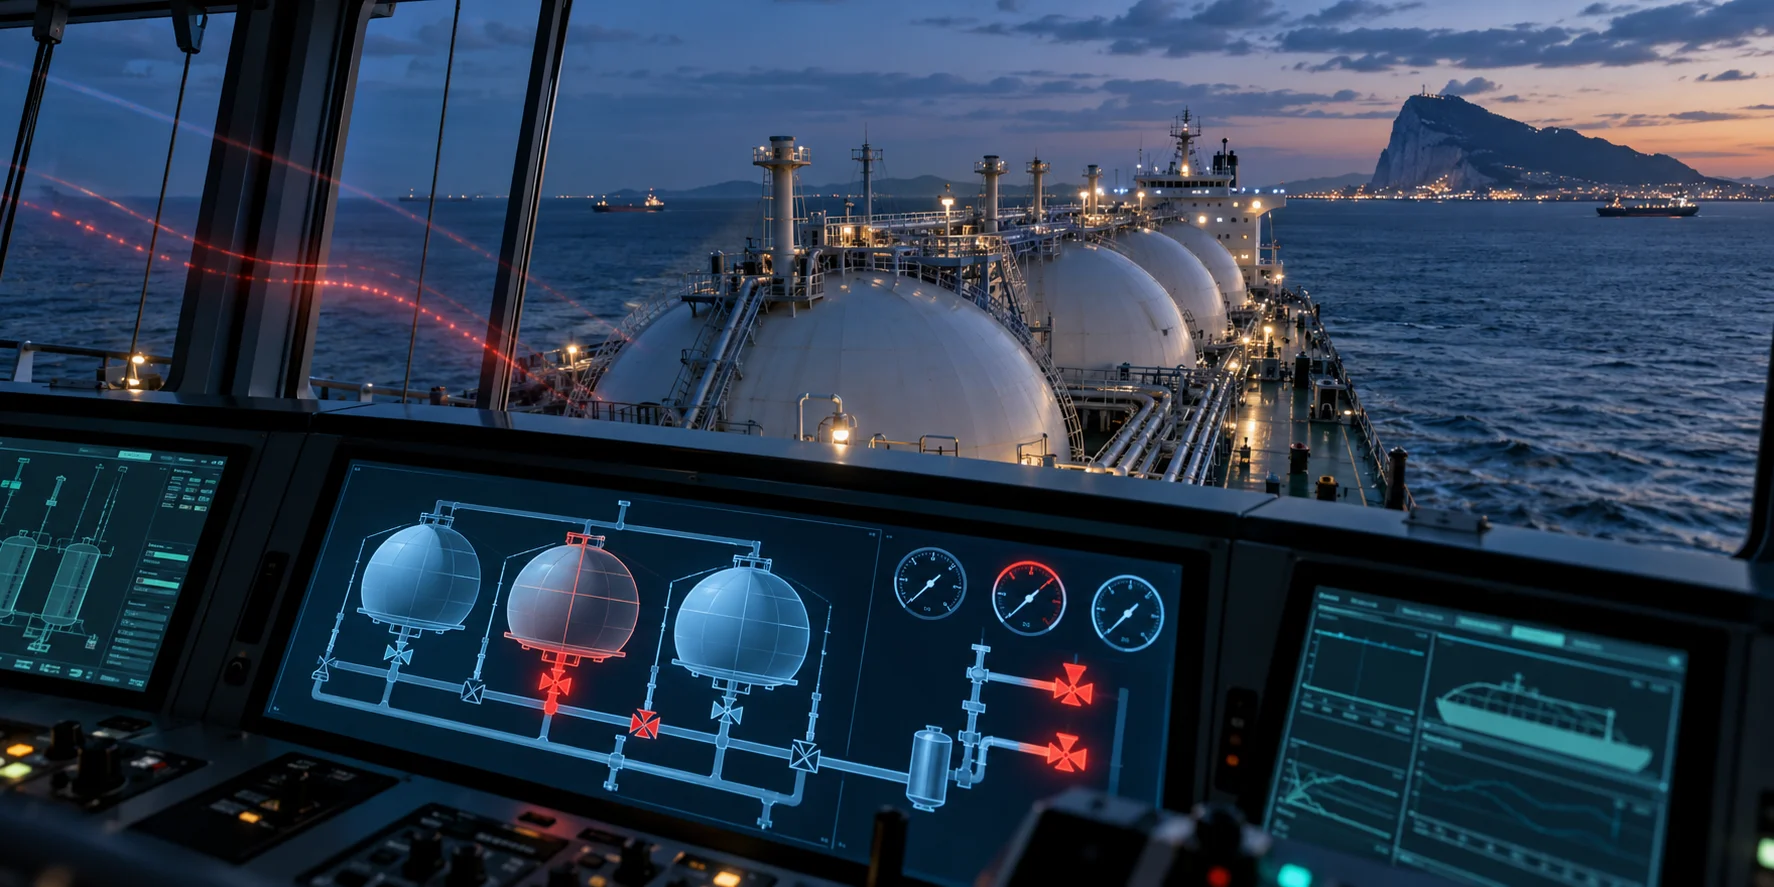
Besætningsmedlemmer om bord på Vivit Africa siger, at hackere kortvarigt kontrollerede sikkerhedskritiske systemer på LNG-skibet nær Gibraltar. Maritime myndigheder har ikke offentligt bekræftet det påståede cyberangreb mod LNG-tankskibet. Besætningen rapporterer tab af adgang til kritiske systemer Hændelsen skal have påvirket det Liberia-flagede Vivit Africa, som blev sat i drift i 2023. Fartøjet forlod Louisiana den…
-
BigCommerce har underrettet flere forhandlere om dataeksponering knyttet til kompromitterede loginoplysninger til en tredjepartsapplikation. Angribere brugte de stjålne Ribon-loginoplysninger til at få adgang til kunderegistre og injicere ondsindede scripts i onlinebutikker. Angribere kompromitterer loginoplysninger til Ribon-applikationen BigCommerce bekræftede kompromitteringen af loginoplysningerne den 17. september. Hændelsen påvirkede applikationerne Ribon og Ribon 1.5. Begge apps tilhører Be…
-
CISA har advaret om, at angribere aktivt udnytter tre sårbarheder i Linux-kernen, herunder én kritisk sårbarhed. Myndigheden pålagde amerikanske føderale organisationer at installere sikkerhedsopdateringer på berørte systemer og gennemføre retsmedicinske kontroller. CISA føjer tre sårbarheder til listen over udnyttede sårbarheder USA’s Cybersecurity and Infrastructure Security Agency føjede de tre sårbarheder til sit katalog over Known…
-
Sikkerhedsforskere har offentliggjort tekniske detaljer og proof-of-concept-kode for en ny WordPress-sårbarhed kaldet Click2Shell. Angribere kan udnytte sårbarheden til at installere temaer og køre vilkårlig PHP-kode på sårbare servere. WordPress 7.1.1 retter Click2Shell WordPress Click2Shell-sårbarheden påvirker platformens Core-komponent. WordPress rettede sikkerhedsproblemet med udgivelsen af version 7.1.1. Sårbarheden har i øjeblikket ingen officiel sporingsidentifikator. Forskere klassificerer den…
-
Irlands databeskyttelsesmyndighed har givet Google en bøde på 403 millioner euro for GDPR-overtrædelser, der involverer brugernes lokationsoplysninger. Myndigheden fandt problemer med gennemsigtighed, dataopbevaring og det juridiske grundlag for behandling af Googles lokationsdata. DPC undersøger tre Google-funktioner Irlands Data Protection Commission indledte sin undersøgelse i februar 2020. Undersøgelsen fulgte efter flere klager fra forbrugerrettighedsorganisationer. Tilsynsmyndigheden undersøgte…
-
Microsoft bekræftede problemet, efter at brugere rapporterede fejl på flere supportplatforme. De berørte funktioner omfattede kopiering og indsættelse, autofyld og trækning af formler mellem celler. Problemet påvirkede Excel 2016, 2019, 2021 og 2024. Det forstyrrede også Excel Online i Office Online Server-miljøer. Når brugere forsøgte at indsætte indhold, beholdt Excel den oprindelige kilde markeret. Samtidig…
-
FBI oplyser, at svindel, hvor kriminelle udgiver sig for at være myndighedspersoner, medførte rapporterede tab på mere end 1,6 milliarder dollars i løbet af 19 måneder. Kriminelle udgiver sig for at være embedsmænd, truer ofrene med anholdelse eller karrieremæssige konsekvenser og kræver øjeblikkelig betaling. FBI modtager 61.000 anmeldelser om svindel FBI’s Internet Crime Complaint Center…
-
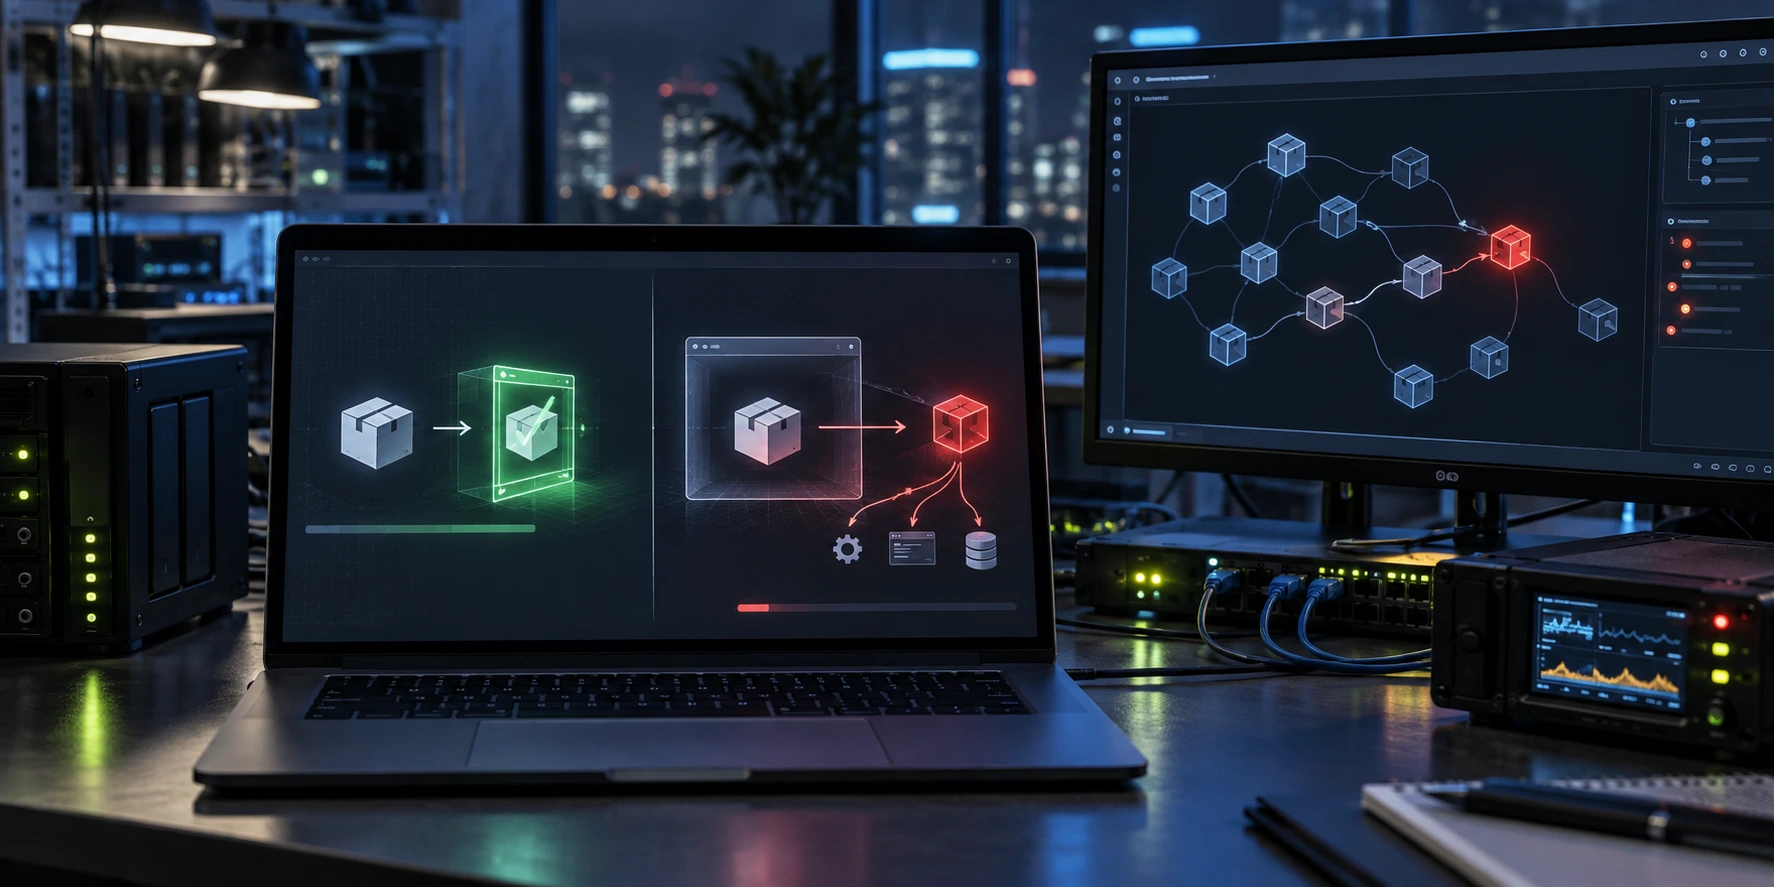
En igangværende forsyningskædekampagne viser, hvordan skadelige npm-pakker kan omgå installationsbeskyttelse ved at blive aktiveret under normal brug af applikationer. Pakken indexed-btree skjuler sin malware-loader i en ofte anvendt funktion i stedet for at bruge installationsscripts, som kan opdages. Pakken udgiver sig for at være et populært bibliotek Sikkerhedsforskere hos Checkmarx opdagede den skadelige indexed-btree-pakke under…