


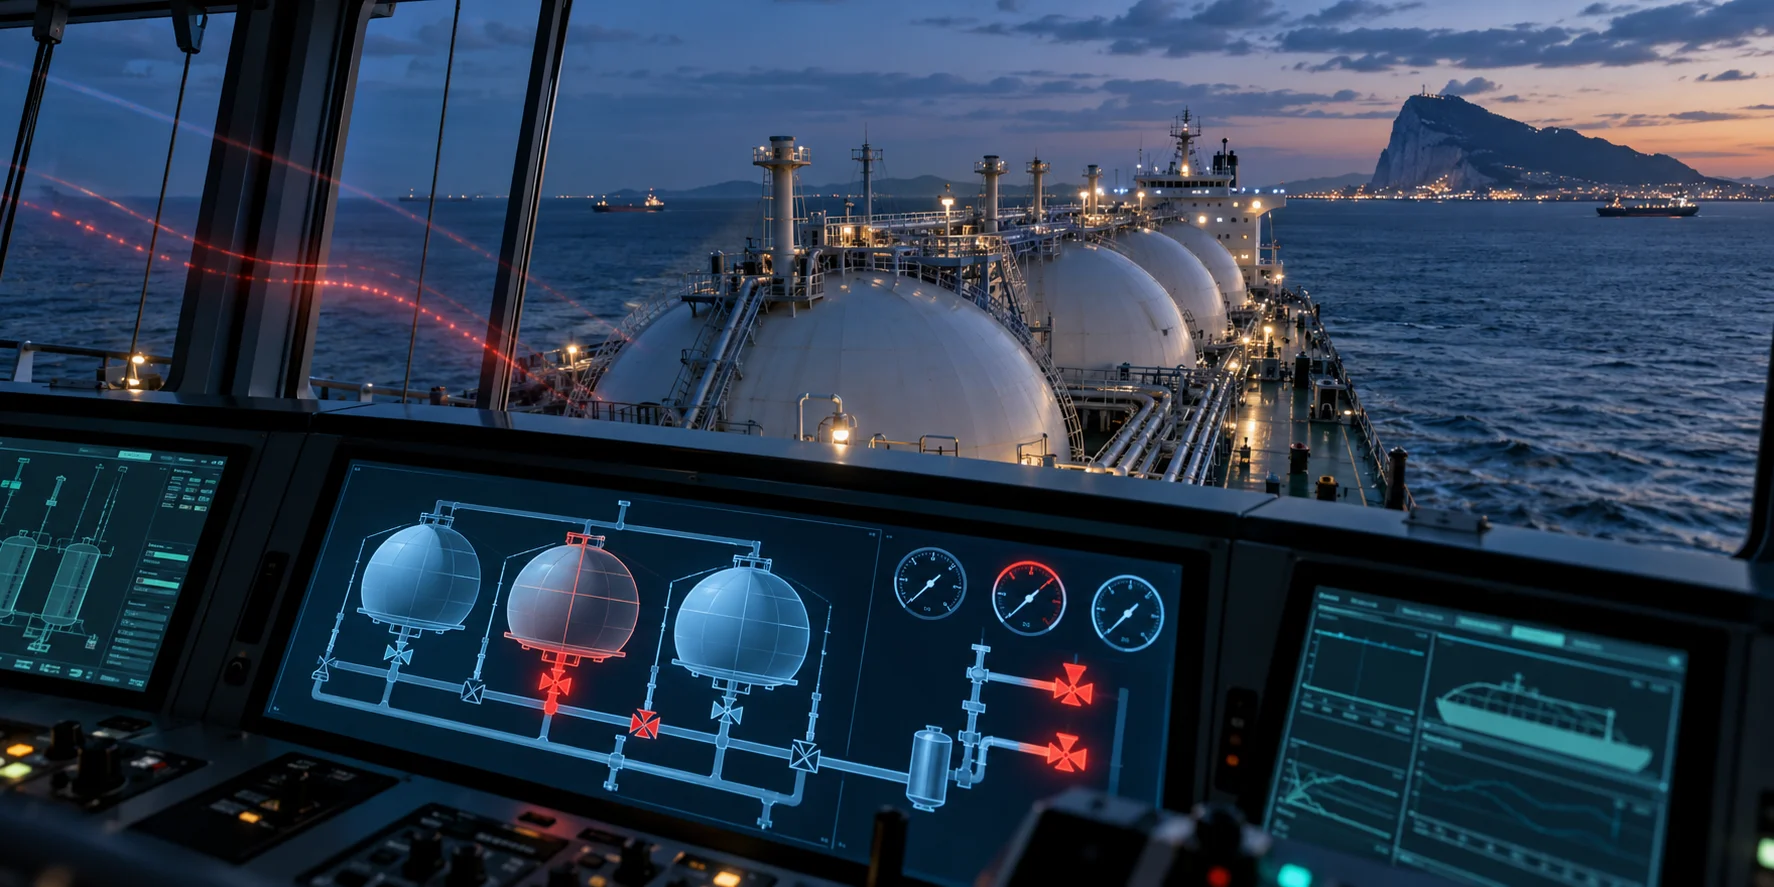
Besætningsmedlemmer om bord på Vivit Africa siger, at hackere kortvarigt kontrollerede sikkerhedskritiske systemer på LNG-skibet nær Gibraltar. Maritime myndigheder har ikke offentligt bekræftet det påståede cyberangreb mod LNG-tankskibet.
Besætningen rapporterer tab af adgang til kritiske systemer
Hændelsen skal have påvirket det Liberia-flagede Vivit Africa, som blev sat i drift i 2023.
Fartøjet forlod Louisiana den 20. august. Det planlagde at losse flydende naturgas ved Adriatic LNG-terminalen nær Rovigo i Italien den 7. september.
Skibet opgav dog senere denne plan og satte kurs mod Barcelona.
Besætningsmedlemmer skal have underrettet Korean Register og den italienske kystvagt om fejl, der involverede interne kontrolsystemer.
I en e-mail til shippingpublikationen Splash247 sagde besætningen, at cyberangribere havde rettet et angreb mod fartøjet, før det nåede terminalen.
Angribere skal have kontrolleret sikkerhedssystemer
Ifølge besætningen kontrollerede angriberne midlertidigt systemerne til tanktryk og trykaflastningsventiler.
De skal også have forstyrret fartøjets system til håndtering af boil-off-gas. LNG-skibe bruger denne proces til at håndtere gas, der naturligt fordamper fra lasten.
Besætningen sagde, at problemer med damptryk og sikkerhedsventiler øgede risikoen for, at en tank kunne briste eller eksplodere.
Maritime myndigheder har dog ikke offentligt bekræftet disse påstande.
Den italienske kystvagt skal have beskrevet hændelsen som en fejl i overvågningssystemet. Den sagde, at virksomhedens teknikere skulle håndtere problemer med lastparametre.
Adgang til operationel teknologi øger sikkerhedsrisici
Specialister i maritim cybersikkerhed advarer om, at angreb på skibe adskiller sig fra kompromitteringer i traditionelle kontormiljøer.
Efterforskere skal afgøre, om de ubudne gæster forblev i IT-systemerne eller fik adgang til operationel teknologi.
Operationelle systemer styrer fysisk udstyr og industrielle processer om bord på et fartøj. Derfor kan adgang til det rette delsystem skabe alvorlige risici, uden at angriberne får fuld kontrol over skibet.
På tankskibe medfører last- og ballastsystemer yderligere farer. Forstyrrelse af ét system på et kritisk tidspunkt kan true fartøjet, besætningen og miljøet.
Sådanne hændelser kan også påvirke havne, energiforsyning og bredere logistiknetværk.
Hændelsen følger to bekræftede angreb mod tankskibe
Det påståede angreb mod Vivit Africa følger efter bekræftede cyberangreb mod to tankskibe på vej til Texas i august.
Cyberteams fra USA’s kystvagt og FBI gik om bord på VL Prosperity og Kokahu efter hændelserne. Alle tre fartøjer havde sejlet gennem Gibraltarstrædet, da deres systemproblemer opstod.
Department of Homeland Security overvåger nu mindst 20 andre kommercielle brændstoftankskibe til søs.
Samtidig fortsætter FBI med at undersøge, om Iran eller Iran-tilknyttede hackere spillede en rolle i angrebene.
Amerikanske myndigheder har ikke offentligt tilskrevet hændelserne en bestemt trusselsaktør.
Mulig forbindelse til Iran undersøges fortsat
En tidligere rapport fra Irans statsejede Mehr News Agency hævdede, at hackere alvorligt forstyrrede VL Prosperity.
Rapporten hævdede, at angriberne satte kommunikationen ud af drift i 30 timer. Den hævdede også, at de infiltrerede systemerne i maskinrummet og kontrollerede udstyr relateret til brændstof, køling og motorhastighed.
USA’s kystvagt sagde dog, at den ondsindede aktivitet ikke medførte driftsforstyrrelser, ustabilitet på fartøjet, fysisk fare eller miljøskader.
Separat rapporterede Anthropic, at en Iran-tilknyttet trusselsaktør havde brugt virksomhedens Claude-assistent til maritim rekognoscering. Gruppen skal have indsamlet og analyseret offentligt tilgængelige oplysninger i otte måneder.
Denne aktivitet beviser ikke en forbindelse til hændelserne med tankskibene. Efterforskerne fortsætter dog med at undersøge mulige forbindelser til Iran-tilknyttede aktører.
Skibe, der nærmer sig amerikanske havne, møder nyt krav
USA’s kystvagt har indført et yderligere underretningskrav under efterforskningen.
Fartøjer, der nærmer sig amerikanske havne, skal nu kontakte afdelingen for maritim sikkerhed, før de sejler ind.
Tiltaget afspejler en voksende bekymring over cybertrusler mod kommerciel skibsfart og kritisk energiinfrastruktur.
Samtidig har myndighederne ikke bekræftet påstandene om Vivit Africa. Derfor forbliver det rapporterede cyberangreb mod LNG-tankskibet en påstået hændelse, mens efterforskerne vurderer de tilgængelige beviser.
0 svar til “Hackere hævdes at have overtaget sikkerhedssystemerne på LNG-tankskib”