


Kategori: Cybersikkerhed
-
Sikkerhedsteams overvåger en kritisk weaver-fejl, som angribere har udnyttet siden marts. Sårbarheden muliggør fjernudførelse af kommandoer uden autentificering, hvilket giver angribere direkte adgang til sårbare systemer. Problemet påvirker virksomhedsmiljøer, der bruger platformen til daglig drift og datahåndtering. Fordi sårbarheden ikke kræver loginoplysninger, kan angribere hurtigt målrette eksponerede systemer i stor skala. Det øger risikoen for…
-
Et påstået geforce-brud vækker opmærksomhed, efter at en trusselsaktør offentliggjorde, hvad der ser ud til at være stjålne data knyttet til Nvidias cloudgaming-platform. Offentliggørelsen antyder, at angribere har fået adgang til brugeroplysninger, hvilket skaber bekymring blandt både brugere og sikkerhedsanalytikere. Virksomheden har ikke bekræftet hændelsen. Påstanden følger dog et velkendt mønster, hvor angribere offentliggør datasæt…
-
En nyligt afsløret moveit-fejl skaber bekymring i virksomhedsmiljøer, der bruger filoverførselssystemer. Sikkerhedsforskere har bekræftet, at angribere kan udnytte en login-omgåelsessårbarhed, som giver uautoriseret adgang uden gyldige loginoplysninger. Problemet skaber en direkte adgangsvej til systemer, der ofte lagrer og håndterer følsomme data. Organisationer er afhængige af disse platforme til både interne og eksterne filudvekslinger. Når autentificering…
-
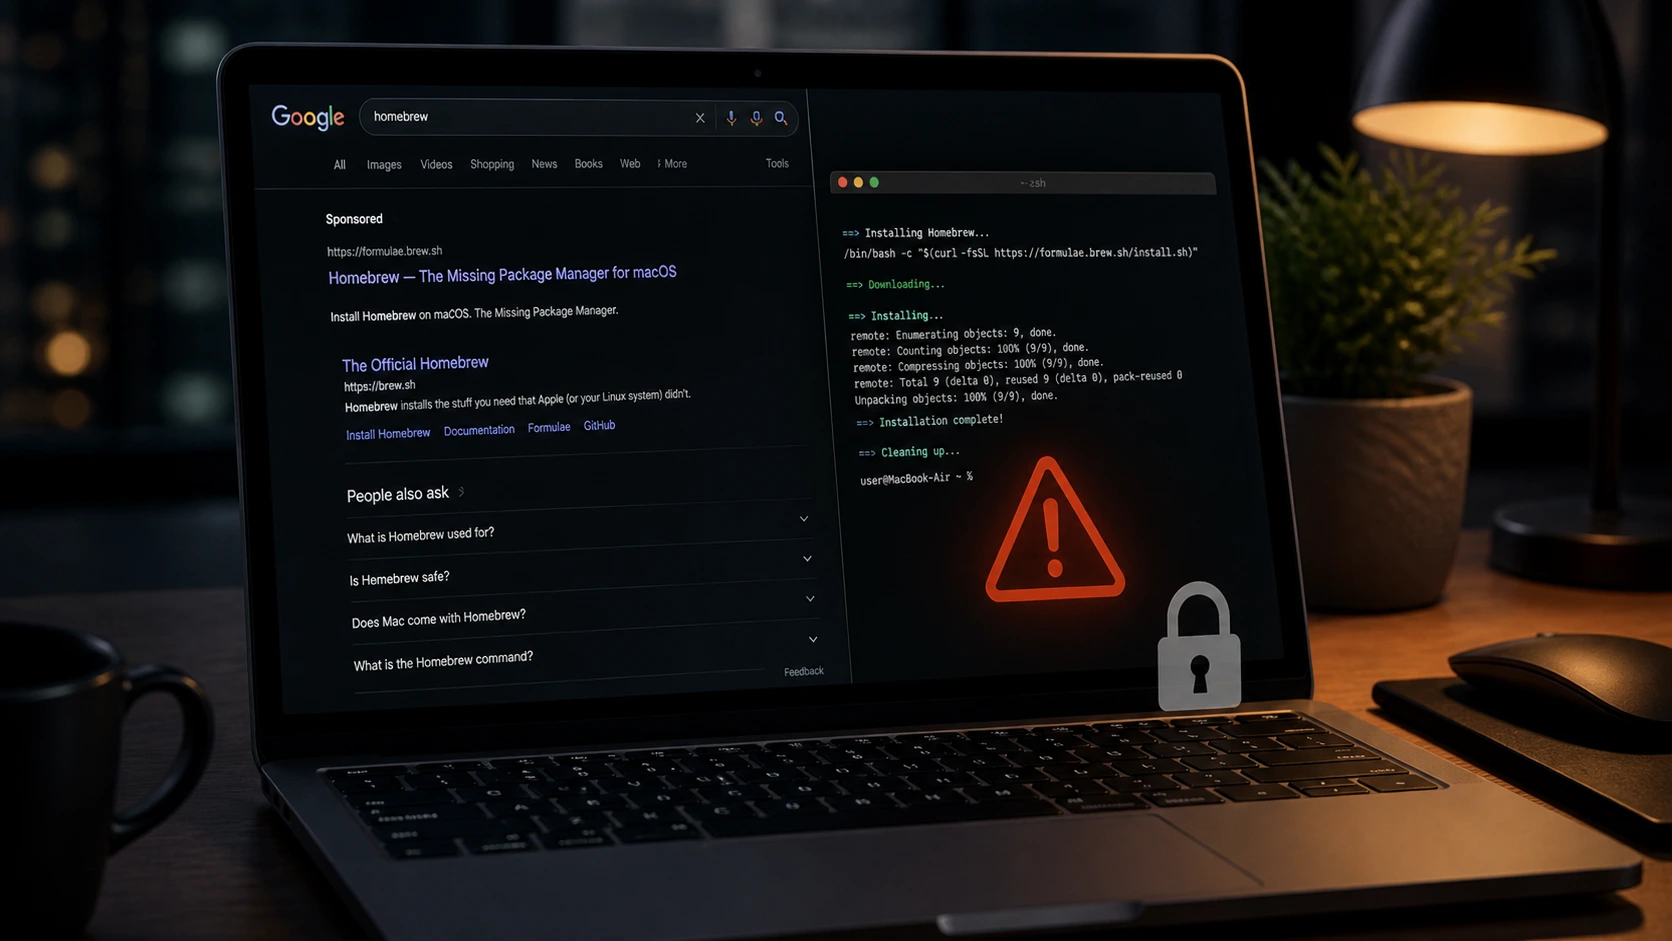
Sikkerhedsforskere har afsløret en homebrew-malvertisingkampagne, som retter sig mod macOS-brugere gennem annoncer i Google Søgning. Angribere placerer falske sponsorerede resultater over legitime links, hvilket får ondsindede sider til at virke troværdige ved første øjekast. Metoden bygger på brugeradfærd. Mange brugere klikker på det første resultat uden at kontrollere kilden. Derfor kan angribere omdirigere ofre til…
-
Defender DigiCert-falsk positiv førte til omfattende forstyrrelser på tværs af Windows-systemer. Microsoft Defender markerede fejlagtigt legitime certifikater som malware, hvilket udløste alarmer og automatiske handlinger. Hændelsen skabte bekymring om pålideligheden af endpoint-sikkerhed. Betroede certifikater fejlidentificeret Microsoft Defender begyndte at identificere gyldige DigiCert-certifikater som en trojansk trussel. Advarslerne klassificerede dem som skadelige, selvom filerne var sikre.…
-
En kritisk cPanel-sårbarhed udnyttes aktivt i ransomwareangreb. Sikkerhedsforskere advarer om, at angribere målretter sårbare servere for at få adgang og distribuere malware. Situationen viser, hvor hurtigt udnyttelse kan sprede sig, når udbredte systemer bliver ramt. Sårbarhed bruges til at bryde ind i servere Sårbarheden påvirker miljøer, der bruger cPanel og WebHost Manager. Angribere kan udnytte…
-

Instructure-cyberhændelsen har skabt bekymring i hele uddannelsessektoren. Virksomheden bag Canvas-platformen bekræftede en sikkerhedshændelse, der involverer en trusselsaktør. Efterforskere arbejder nu på at forstå påvirkningen og sikre de berørte systemer. Sikkerhedshændelse bekræftet Instructure oplyste, at de opdagede uautoriseret aktivitet knyttet til en kriminel aktør. Virksomheden indledte en undersøgelse sammen med eksterne retsmedicinske eksperter for at analysere,…
-
En ny angrebsteknik kaldet ConsentFix v3 retter sig mod Microsoft Azure-miljøer gennem misbrug af OAuth. Metoden bygger videre på tidligere versioner, men tilføjer automatisering, som gør angreb hurtigere og lettere at skalere. Forskere advarer om, at denne udvikling øger risikoen i virksomhedsmiljøer. Den viser også, hvordan angribere bevæger sig væk fra traditionelt tyveri af loginoplysninger.…
-
Et chokerende BlackCat ransomware-angreb har ført til fængselsstraffe for to cybersikkerhedseksperter. I stedet for at beskytte systemer brugte de deres ekspertise til at bryde ind i virksomheder og kræve løsepenge. Myndigheder bekræftede, at begge personer spillede en direkte rolle i flere angreb. Deres handlinger fremhæver en voksende risiko forbundet med insidertrusler inden for cybersikkerhed. Eksperter…
-

En kritisk cPanel-sårbarhed eksponerer millioner af websites for fuld serverovertagelse. Sikkerhedsforskere advarer om, at angribere kan omgå autentificering og få administrativ adgang uden gyldige loginoplysninger. Fejlen påvirker udbredte hostingmiljøer. Det gør risikoen både øjeblikkelig og omfattende. Rapporter tyder på, at angribere kan have udnyttet sårbarheden før offentliggørelsen. Autentificeringsomgåelse giver fuld kontrol cPanel-sårbarheden gør det muligt…