


Kategori: Cybersikkerhed
-
Silent Ransom Group går efter advokatfirmaer med en social engineering-kampagne, der bygger på falske IT-supportopkald frem for softwareudnyttelser. Forskere advarer om, at angriberne kan få adgang til virksomhedssystemer, stjæle følsomme filer og indlede afpresningsforsøg inden for få timer. Kampagnen viser, hvordan cyberkriminelle i stigende grad bevæger sig væk fra traditionelle ransomware-metoder og i stedet udnytter…
-
En omfattende narkotikasag på darknet er endt med en lang fængselsstraf til en mand fra Californien, som solgte fentanyl og metamfetamin gennem Nemesis Market. Føderale anklagere oplyste, at sælgeren blev idømt 26 års fængsel, efter at efterforskere knyttede ham til omfattende narkotikasalg via den nu lukkede markedsplads. Sagen understreger det stigende pres på kriminelle netværk,…
-
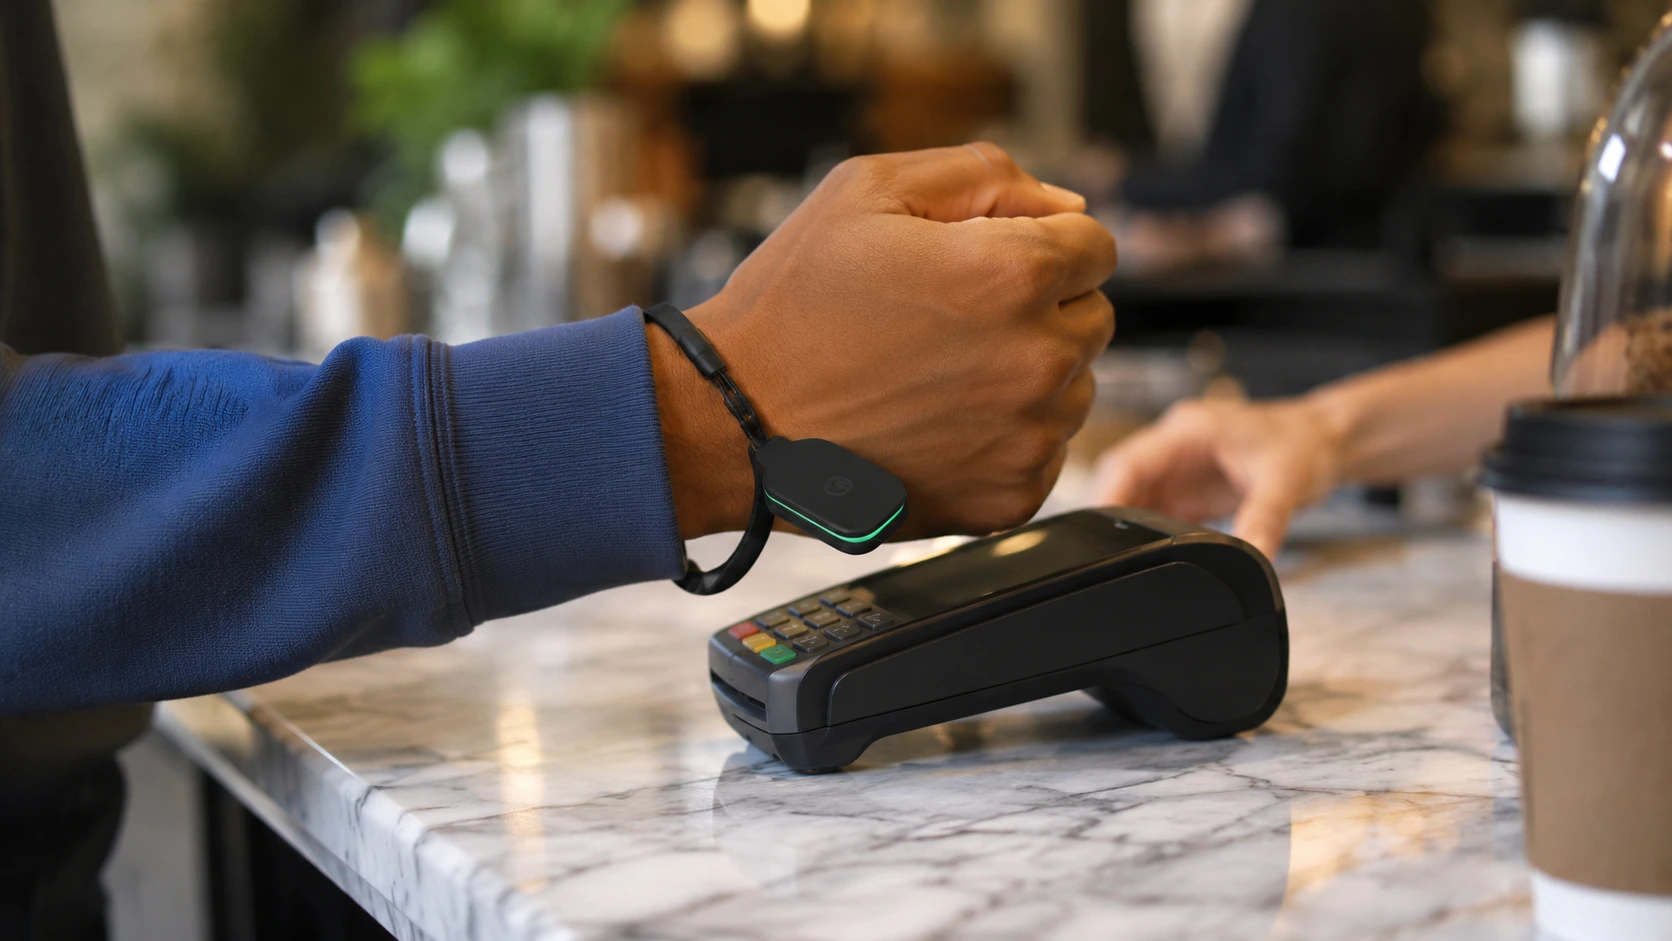
Cash App Wand introducerer en ny måde at foretage hverdagskøb på. Betalingsvirksomheden har lanceret en bærbar enhed til kontaktløse betalinger, som gør det muligt for brugerne at betale med et enkelt tryk. Lanceringen afspejler den voksende interesse for betalingsløsninger, der kombinerer bekvemmelighed, personlig stil og teknologi i én samlet oplevelse. Cash App lancerer et nyt…
-
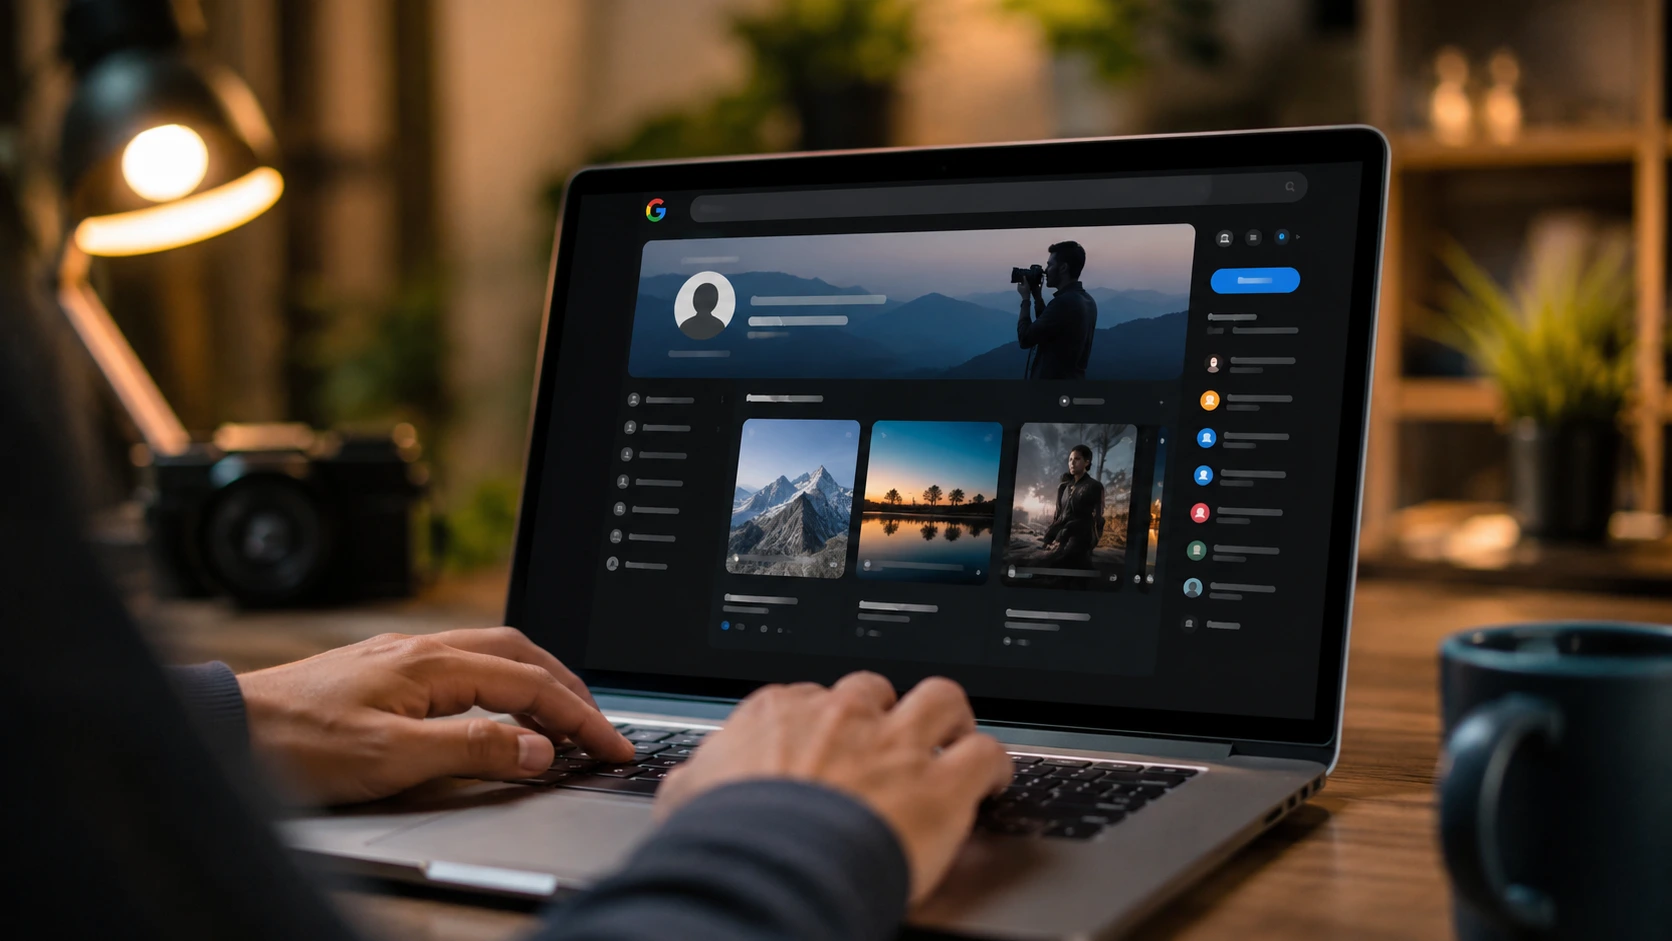
Google-søgeprofiler tilfører et nyt socialt element til søgegigantens platform. Funktionen giver kvalificerede skabere og udgivere et dedikeret område, hvor de kan fremvise indhold, samle deres online tilstedeværelse og tiltrække følgere direkte gennem Google Søgning. Lanceringen viser, at Google fortsætter med at udvikle Søgning til en platform for indholdsopdagelse frem for blot en indgang til websites.…
-
En kritisk sårbarhed i pluginet Everest Forms Pro bliver aktivt udnyttet og gør det muligt for angribere at overtage sårbare WordPress-websteder. Sikkerhedsforskere har observeret igangværende angreb, der retter sig mod sårbarheden, som gør det muligt for trusselsaktører uden autentificering at oprette administratorkonti uden gyldige loginoplysninger. Når angribere først opnår administratorrettigheder, kan de ændre indhold på…
-
Cybersikkerhedsmyndigheder advarer organisationer om straks at installere sikkerhedsopdateringer til SolarWinds Serv-U, efter at angribere er begyndt aktivt at udnytte en nyligt offentliggjort sårbarhed. SolarWinds Serv-U-sårbarheden gør det muligt for trusselsaktører at få sårbare servere til at crashe ved hjælp af specialudformede forespørgsler. Efter rapporter om aktiv udnyttelse tilføjede den amerikanske cybersikkerhedsmyndighed Cybersecurity and Infrastructure Security…
-
Forskere har afsløret ny malware, som bruges af en kinesisk cyberspionagegruppe til at opretholde adgang til kompromitterede netværk. Kampagnen involverede flere tidligere ukendte værktøjer, som hjalp angriberne med at forblive aktive efter det første brud. Efterforskere oplyser, at malwaren blev udviklet til at understøtte langsigtet efterretningsindsamling, så operatørerne kunne bevæge sig rundt i kompromitterede miljøer…
-
En cyberkriminel gruppe har taget ansvaret for et brud hos det østrigske business aviation-selskab Avcon Jet. Den påståede hændelse kom frem, efter at ransomwaregruppen Qilin offentliggjorde eksempler på, hvad den hævder er stjålne virksomhedsdata. Det eksponerede materiale omfatter angiveligt medarbejderoplysninger, flydokumentation og interne sikkerhedsprocedurer. Hændelsen har skabt bekymring om de voksende cyberrisici, som luftfartsorganisationer står…
-
Cisco har afsløret en kritisk sårbarhed i SD-WAN Manager, som angribere allerede har udnyttet i zero-day-angreb for at opnå root-adgang til berørte systemer. Virksomheden bekræftede, at trusselsaktører udnyttede sårbarheden, før en sikkerhedsopdatering blev tilgængelig, hvilket øger behovet for hurtig handling hos organisationer med sårbare installationer. Sårbarheden, som spores som CVE-2025-20337, påvirker Cisco SD-WAN Manager, tidligere…
-
Forskere har afsløret en ny Stripe-skimmingkampagne, der bruger legitim betalingsinfrastruktur til at indsamle og lagre stjålne kreditkortoplysninger. Operationen retter sig mod netbutikker og udnytter betroede tjenester til at hjælpe angriberne med at undgå opdagelse. I modsætning til traditionelle webskimming-angreb, hvor stjålne data sendes til servere kontrolleret af angriberne, misbruger denne kampagne Stripes egen platform. Forskere…