


Kategori: Cybersikkerhed
-
Noname-hacktivisters DDoS-kampagner ramte ukrainske mål i Bruxelles lige før et vigtigt diplomatisk møde. Angrebene faldt sammen med et topmøde mellem præsident Zelenskyj, præsident Trump og EU-Kommissionens formand von der Leyen, hvilket skabte bekymring for politisk motiverede cyberangreb. Hvem er Noname-hacktivisterne? Gruppen kendt som Noname057(16) opstod i begyndelsen af 2022 og er blevet berygtet for omfattende…
-
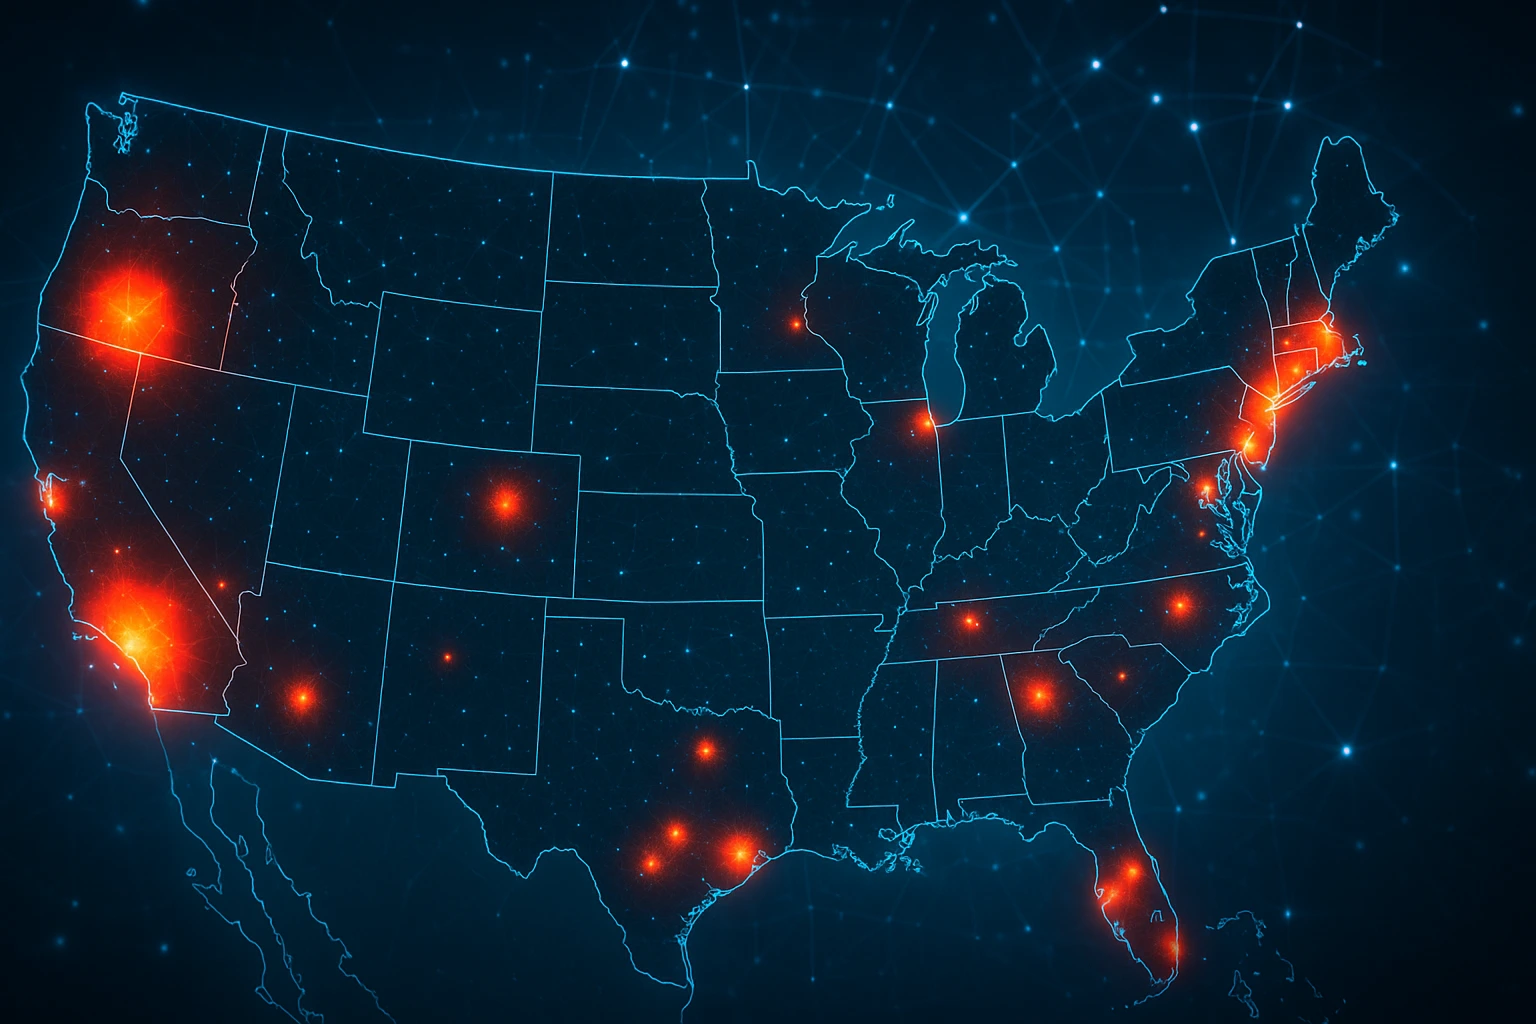
Resultaterne fremhæver byer, der både lider under tekniske sårbarheder og mangel på personale. Denne indsigt bør fungere som en advarsel til lokale myndigheder og sikkerhedsansvarlige. Mangel på cybersikkerhedsjobs forstærker truslen Storbyområdet Washington D.C. topper risikolisten på grund af en dramatisk høj andel ledige cybersikkerhedsstillinger – 947 åbne stillinger pr. indbygger.Baltimore følger efter med 487 ledige…
-

Microsoft Azure-overvågningspåstande har udløst en ny undersøgelse af, hvordan selskabets cloudtjenester kan være blevet brugt. Rapporter hævder, at Israels enhed 8200 udnyttede Azure til masseovervågning, hvilket rejser spørgsmål om etik, gennemsigtighed og teknologiens rolle i konflikter. Påstande mod Azure Ifølge anklagerne skal enhed 8200 have drevet et tilpasset Azure-system, der behandlede millioner af telefonsamtaler dagligt.…
-
Underhuset hacket gennem Microsoft-sårbarhed har afsløret følsomme medarbejderdata og udløst en national cybersikkerhedsefterforskning. Myndighederne arbejder på at fastslå omfanget af bruddet og sikre de berørte systemer. Sådan skete bruddet Den 8. august udnyttede hackere en kritisk fejl i Microsoft-software til at få uautoriseret adgang til Underhusets netværk. Bruddet var rettet mod interne systemer, der lagrede…
-
Kryptovaluta fra cyberkriminalitet blev beslaglagt gennem to globale initiativer til en værdi af over 300 millioner dollars. Retshåndhævende myndigheder og blockchain-virksomheder standsede effektivt svindel- og hvidvaskningsnetværk på under ét år. Hvad der skete I september 2024 lancerede T3 Financial Crime Unit (T3 FCU) T3+ Global Collaborator Program. Partnere inkluderer efterretningsfirmaet TRM Labs, TRON, Tether og…
-
Kritisk internetsårbarhed i HTTP/2-protokollen gør det muligt for angribere at få servere til at gå ned ved at overbelaste dem med falske forespørgselsstrømme. Sikkerhedseksperter advarer om, at upatchede systemer står over for en betydelig risiko for store tjenestenægtangreb (DDoS). Hvad forskerne fandt Sikkerhedsforskere har opdaget en sårbarhed, nu kaldet “MadeYouReset”, der udnytter måden, HTTP/2 håndterer…
-
Telegram lukker kanaler for afpresning og doxxing efter at have modtaget hundredvis af detaljerede rapporter om misbrug fra brugere. Beslutningen følger opdagelsen af netværk, der offentliggjorde personlige oplysninger og krævede betaling for at fjerne dem. Hvad der udløste handlingen Ifølge platformen offentliggjorde administratorer af flere kanaler skadelig personlig information om enkeltpersoner, herunder private beskeder, adresser…
-
Pro-russiske hackere udførte et dæmnings-cyberangreb i Bremanger, Norge.Hændelsen holdt dæmningslågerne åbne i flere timer, hvilket skabte uro blandt indbyggerne og rejste spørgsmål om sikkerheden for kritisk infrastruktur. Hvad der skete ved dæmningen Den 7. april fik angribere fjernadgang til dæmningens kontrolsystemer. De åbnede en sluse, der lukkede 500 liter vand ud pr. sekund i fire…
-
Forskere har opdaget en skjult XZ Utils-bagdør i flere DockerHub-billeder, hvilket udgør en alvorlig risiko for udviklere og organisationer. Den ondsindede kode kan give angribere kontrol over berørte systemer og kompromittere følsomme data. Hvordan truslen opstod Sikkerhedsforskere fandt, at flere Docker-billeder indeholdt en version af XZ Utils med en bagdør. XZ Utils er et komprimeringsværktøj,…
-
En kritisk HTTP/1.1-sårbarhed truer over 24 millioner websites og gør det muligt for angribere at overtage konti, stjæle følsomme data og indsætte ondsindet kode. Sårbarheden gemmer sig i backend-systemer, der stadig bruger HTTP/1.1, selv når front-end-tjenester fremstår moderne og sikre. Sådan fungerer sårbarheden HTTP/1.1 indeholder uklare grænser for forespørgsler, som angribere udnytter i “request smuggling”-…