


Kategori: Cybersikkerhed
-
Et medlem af Ryuk-ransomwaregruppen har fået 24 måneders fængsel for sin rolle i angreb mod amerikanske organisationer. Karen Serobovich Vardanyan skal også være under tilsyn i tre år efter sin løsladelse. Vardanyan hjalp med at bryde ind i amerikanske netværk Vardanyan, en 35-årig armensk statsborger, specialiserede sig i at få adgang til virksomhedsnetværk. Online brugte…
-
En ondsindet MFA-udbyder kan stjæle adgangskoder, mens brugere gennemfører et ellers legitimt Microsoft Entra-login, ifølge Varonis Threat Labs. Forskerne demonstrerede teknikken, kaldet TrustSink, i et testmiljø. Angrebet kræver, at en hacker allerede kontrollerer en Entra-konto med meget høje privilegier. Det giver ikke en indledende vej ind i en organisation. Ekstern udbyder bliver en del af…
-
WordPress- og Zyxel-angrebene har eksponeret myndighedsrelaterede data og konfigurationer fra næsten 1.000 netværksswitches, ifølge GreyNoise. Forskere tilskriver aktiviteten en kinesisktalende trusselsaktør, der opererer i snesevis af lande. GreyNoise forbandt hændelserne gennem aktivitet, der stammede fra den samme IP-adresse. Virksomhedens sensorer har registreret relateret scanning og udnyttelse siden begyndelsen af juni 2026. WordPress-indbrud eksponerer myndighedsdata GreyNoise…
-
ShinyHunters hævder, at gruppen brød ind i FBI-systemer gennem en upatchet sårbarhed i Oracle PeopleSoft og stjal data om medarbejdere og jobansøgere. FBI oplyser, at myndigheden undersøger påstande om uautoriseret aktivitet, der påvirker FBIjobs.gov. Det påståede ShinyHunters-databrud hos FBI er fortsat ubekræftet. FBI har ikke oplyst, om angribere fik adgang til deres systemer eller stjal…
-
Forskere har identificeret ClosedQuorum-malware, et Windows-implantat, der beder fire AI-modeller om at vælge sin næste handling efter at have kompromitteret en enhed. Cisco Talos oplyser, at softwaren kan træffe disse beslutninger uden instruktioner fra en menneskelig operatør. Forskere har dog ikke bekræftet, at angribere har implementeret ClosedQuorum i reelle angreb. Den prøve, de analyserede, indeholdt…
-
Check Point har udgivet akutte hotfixes til en kritisk sårbarhed i Security Management Server. Virksomheden oplyser, at angribere allerede har målrettet en håndfuld kunder. Denne Check Point-zero-day, der spores som CVE-2026-93616, gør det muligt for angribere at uploade og køre scripts på sårbare systemer uden at logge ind. Check Point opfordrer administratorer til at installere…
-
D-Link har advaret om en sårbarhed i en D-Link-router, der påvirker DIR-822A Wi-Fi-routere. Offentlig proof-of-concept-kode er tilgængelig for sårbarheden med maksimal alvorlighedsgrad, men D-Link har ikke udgivet en patch. En angriber på det samme lokale netværk kan udnytte sårbarheden uden en adgangskode eller brugerinteraktion. D-Link undersøger også en anden sårbarhed i routerne. DHCP-sårbarhed kan få…
-
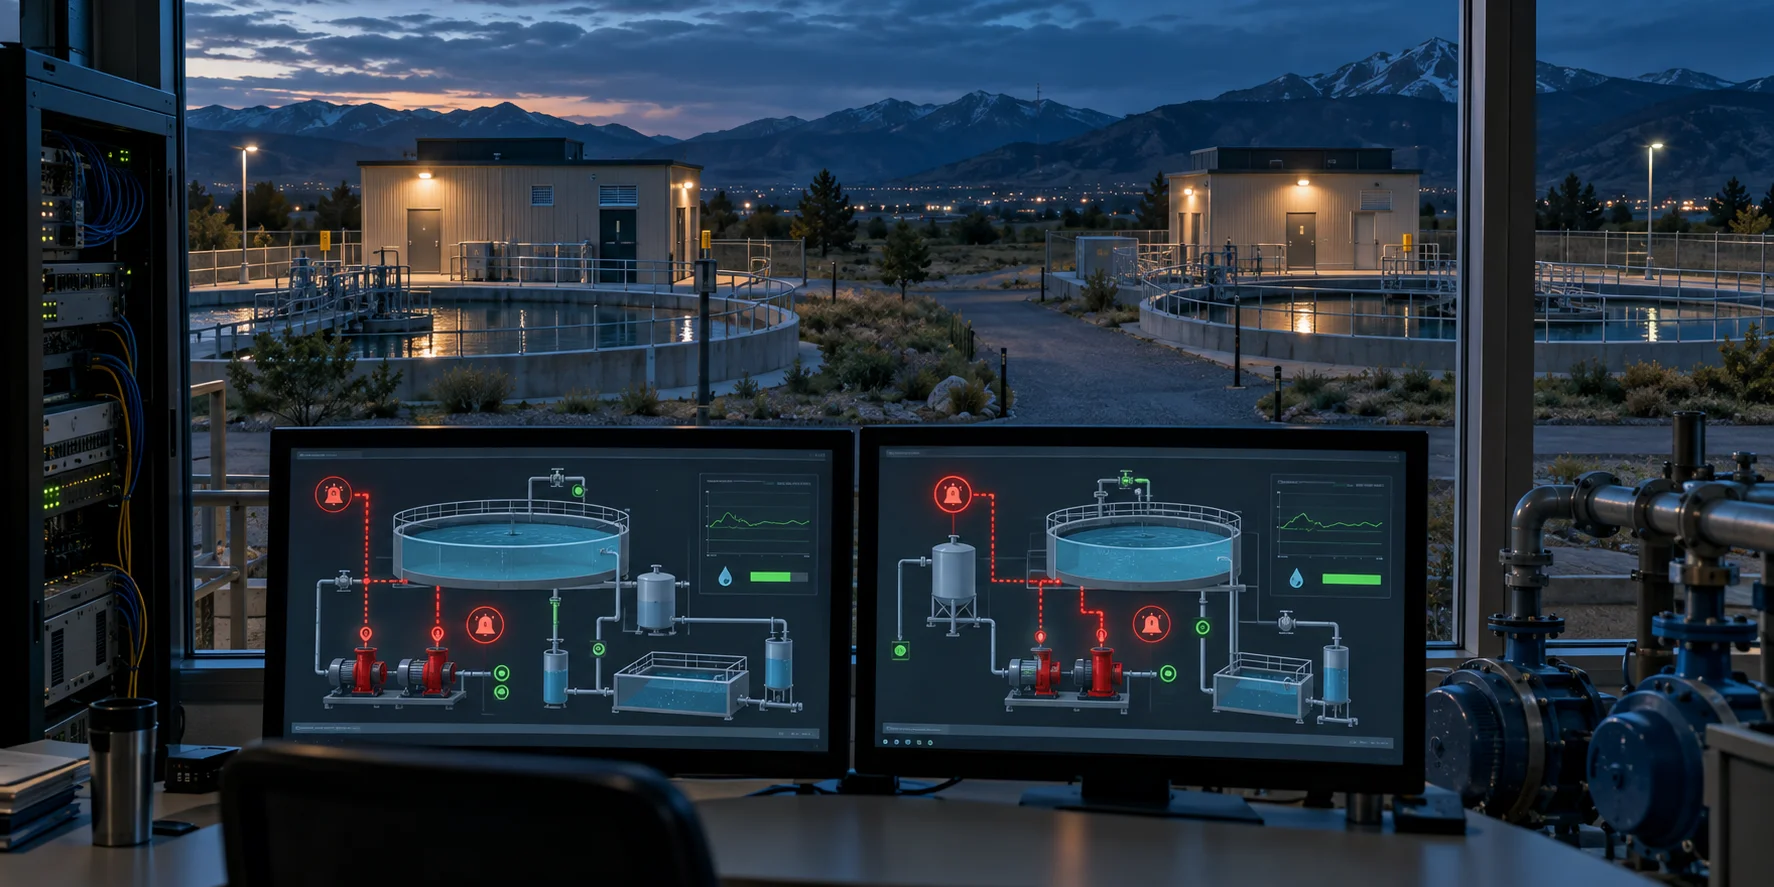
En udenlandsk trusselsaktør brød kortvarigt ind i to private vandsystemer i Colorado. Selvom de ubudne gæster ændrede udstyrsindstillinger, sagde myndighederne, at hændelserne aldrig truede vandbehandlingen eller vandkvaliteten. Hackere ændrer udstyr hos vandforsyninger Angrebene ramte to små vandforsyninger i Colorado i august. Tilsammen betjener de private udbydere omkring 200 personer. Ifølge delstatsmyndighederne ændrede de ubudne gæster…
-
Besætningsmedlemmer om bord på Vivit Africa siger, at hackere kortvarigt kontrollerede sikkerhedskritiske systemer på LNG-skibet nær Gibraltar. Maritime myndigheder har ikke offentligt bekræftet det påståede cyberangreb mod LNG-tankskibet. Besætningen rapporterer tab af adgang til kritiske systemer Hændelsen skal have påvirket det Liberia-flagede Vivit Africa, som blev sat i drift i 2023. Fartøjet forlod Louisiana den…
-
CISA har advaret om, at angribere aktivt udnytter tre sårbarheder i Linux-kernen, herunder én kritisk sårbarhed. Myndigheden pålagde amerikanske føderale organisationer at installere sikkerhedsopdateringer på berørte systemer og gennemføre retsmedicinske kontroller. CISA føjer tre sårbarheder til listen over udnyttede sårbarheder USA’s Cybersecurity and Infrastructure Security Agency føjede de tre sårbarheder til sit katalog over Known…