


-
Forskare upptäckte en kampanj med GPU-miningmalware som sprids genom SEO-förgiftning och manipulerade rekommendationer från AI-chattbotar. Angriparna riktar in sig på användare som söker efter populära PC-verktyg som ofta används av gamers, utvecklare och hårdvaruentusiaster. Microsoft varnade för att operationen kombinerar falska programnedladdningar, manipulerade sökresultat och AI-assisterade spridningstekniker för att infektera system med cryptojacking-malware. Kampanjen visar…
-
Forskare slog ut Glassworm-botnätverket efter att ha monterat ner dess motståndskraftiga kommando- och kontrollinfrastruktur under en samordnad cybersäkerhetsoperation. Malwarekampanjen riktade sig mot mjukvaruutvecklare genom skadliga paket, manipulerade kodförråd och komprometterade utvecklingsverktyg. Säkerhetsexperter uppgav att Glassworm använde flera decentraliserade kommunikationsmetoder som utformats för att överleva traditionella nedtagningsförsök. Operationen visar samtidigt hur avancerade moderna supply chain-attacker mot…
-
FBI varnade för att Silent Ransom Group använder falska IT-supportupplägg och fysiska taktiker för att stjäla känslig företagsdata. Den cyberkriminella operationen riktar in sig på organisationer genom phishingmejl, callback-bedrägerier, fjärråtkomstverktyg och till och med fysiska besök på företagskontor. Forskare uppgav att kampanjen främst riktar sig mot advokatbyråer och andra professionella organisationer i USA. Attackerna visar…
-
En allvarlig brittisk visaläcka exponerade passkopior och selfiebilder som tillhörde omkring 100 000 sökande. Forskare upptäckte filerna i ett oskyddat molnlagringssystem kopplat till en tredjepartsplattform för immigrationstjänster. Incidenten har väckt stor oro kring digitala identitetsverifieringstjänster och hur privata visumföretag hanterar känslig användardata. Experter varnade också för att exponerade identitetshandlingar kan användas för bedrägerier, phishingattacker och…
-
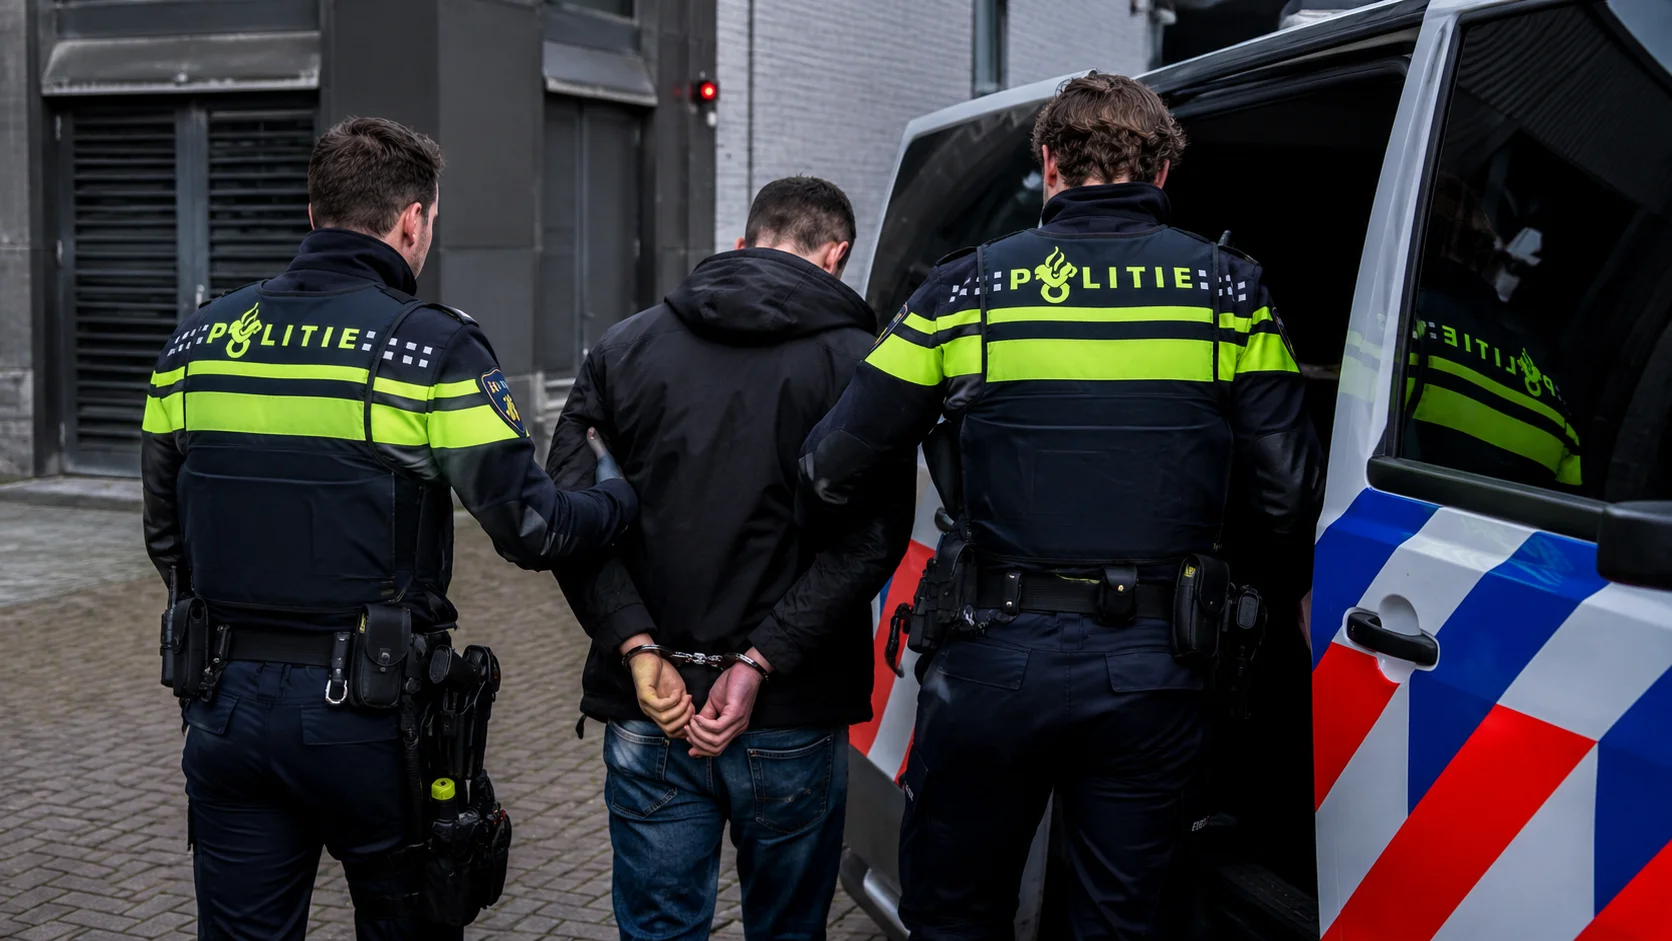
Nederländsk polis har gripit en 35-årig man som misstänks ligga bakom hacket mot fotbollsklubben AFC Ajax, där sårbarheter i klubbens app och digitala biljettsystem exponerades. Myndigheterna misstänker att mannen flera gånger olovligen tog sig in i Ajax system tidigare i år. Polisen grep honom i kommunen Buren och beslagtog datorer, lagringsenheter och annan digital utrustning…
-
Säkerhetsforskare upptäckte en kritisk KnowledgeDeliver-sårbarhet som angripare utnyttjade som en zero-day för att kompromettera servrar och distribuera skadliga webbskal. Sårbarheten påverkade KnowledgeDeliver, ett lärplattformssystem utvecklat av Digital Knowledge och brett använt i Japan inom företag och utbildningssektorn. Forskare uppgav att angripare utnyttjade bristen innan säkerhetsuppdateringar blev tillgängliga. Delade ASP.NET-nycklar möjliggjorde fjärrkörning av kod Forskarna spårade…
-
Charter Communications bekräftade ett dataintrång efter att utpressningsgruppen ShinyHunters hävdat att de stulit kundinformation från företagets system och hotat att publicera uppgifterna online. Telekomjätten, som driver verksamhet under varumärket Spectrum, uppgav att bolaget inledde en utredning efter att ha upptäckt obehörig åtkomst kopplad till kundinformation. Företaget kontaktade även brottsbekämpande myndigheter och började samarbeta med externa…
-
Microsoft introducerade en ny funktion i Microsoft Defender for Endpoint som automatiskt kan isolera komprometterade enheter under pågående cyberattacker. Funktionen ska stoppa angripare från att röra sig lateralt genom företagsnätverk efter att de tagit sig in i ett system. Den nya funktionen för automatisk endpoint-isolering arbetar genom Microsofts ramverk Automatic Attack Disruption i Defender for…
-

Den amerikanska cybersäkerhetsmyndigheten CISA utfärdade ett akut direktiv som beordrar federala myndigheter att patcha en kritisk Drupal-sårbarhet som angripare redan utnyttjar i verkliga attacker. Sårbarheten påverkar Drupal-webbplatser som använder PostgreSQL-databaser och kan göra det möjligt för angripare att köra skadliga SQL-kommandon på distans. Säkerhetsforskare varnar för att lyckade attacker kan leda till datastöld, privilegieeskalering eller…
-
En anonym kryptoplånbok förstörde permanent 107 bitcoin efter att ha skickat tillgångarna till en burn address som ingen kan få åtkomst till. Den ovanliga transaktionen väckte snabbt uppmärksamhet i kryptobranschen eftersom tillgångarna aldrig kan återställas. Till dagens marknadspris var den förstörda bitcoinen värd miljontals dollar. Blockkedjeforskare fortsätter att undersöka överföringen, men identiteten bakom plånboken och…