


-
GPT-5.5-uppgraderingen markerar ännu ett stort skifte i OpenAI långsiktiga AI-strategi när bolaget förbereder sig för att fasa ut flera äldre ChatGPT-modeller. OpenAI bekräftar att nyare system gradvis kommer ersätta äldre modeller samtidigt som företaget fokuserar på bättre resonemangsförmåga, högre effektivitet och starkare prestanda över hela AI-plattformen. Övergången speglar det höga tempot inom AI-utvecklingen. Teknikbolag prioriterar…
-
En kritisk Kirki-sårbarhet utnyttjas nu aktivt för att kapa administratörskonton på sårbara WordPress-webbplatser. Säkerhetsforskare varnar för att angripare redan missbrukar sårbarheten i verkliga attacker för att få obehörig åtkomst till webbplatsers administrationspaneler. Sårbarheten påverkar WordPress-miljöer som använder sårbara implementationer kopplade till Kirki Customizer Framework. Forskare säger att lyckade attacker kan göra det möjligt för angripare…
-

WeedHack-malware har infekterat över 116 000 system kopplade till Minecraft-spelare efter att angripare spridit skadliga mods, cheats och crackade verktyg via olika spelplattformar. Forskare säger att kampanjen främst riktade sig mot spelare som sökte efter inofficiella Minecraft-verktyg, prestandaförbättringar och gratis nedladdningsbart innehåll. Kampanjen visar hur cyberkriminella fortsätter utnyttja gamingcommunities för att sprida malware i stor…
-
Ett AI-drivet ransomwareverktyg väcker oro efter att forskare upptäckt en plattform som automatiserar delar av ransomwarekedjan. Verktyget hjälper enligt uppgifter angripare att kartlägga företagsnätverk, identifiera resurser i Active Directory och minska synligheten för säkerhetsverktyg. Upptäckten visar hur cyberbrottsligheten snabbt förändras. Hotaktörer använder inte längre AI enbart för nätfiske eller falskt innehåll. De integrerar nu automatisering…
-
DriveSurge-malwarekampanjen har kapat tusentals legitima webbplatser för att sprida malware genom ClickFix- och FakeUpdate-attacker. Säkerhetsforskare upptäckte att angripare komprometterade betrodda webbplatser och i hemlighet omdirigerade besökare till skadliga sidor som var utformade för att infektera system med malware. Operationen förlitade sig främst på social engineering istället för traditionella mjukvaruexploits. Offren mötte falska webbläsarfel, verifieringsförfrågningar och…
-
Komprometteringen av Red Hats npm-paket har utsatt utvecklare för ännu en omfattande supply chain-attack med skadlig kod som stjäl inloggningsuppgifter. Säkerhetsforskare upptäckte att angripare lyckades publicera skadliga versioner av paket under Red Hats betrodda npm-namnrymd, vilket potentiellt exponerade utvecklarsystem och autentiseringsdata. Kampanjen riktade sig mot utvecklare och organisationer som använde de drabbade paketen i utvecklingsmiljöer…
-
Gripandet i Spanien för doxing följer en utredning om publicering av känslig information kopplad till statligt anställda och offentliga tjänstemän. Spanska myndigheter grep en misstänkt cyberkriminell som anklagas för att ha läckt personuppgifter som påverkade anställda vid flera statliga institutioner. Utredare anser att den exponerade informationen skapade allvarliga integritets- och säkerhetsrisker för de drabbade. Fallet…
-

Dashlane brute force-attacken orsakade tillfälliga kontolåsningar efter att angripare riktat upprepade inloggningsförsök mot användare från okända enheter och platser. Vissa kunder förlorade tillfälligt åtkomst till sina lösenordshanterare efter att Dashlanes automatiserade säkerhetssystem upptäckt misstänkt aktivitet. Dashlane bekräftade senare att angriparna riktade in sig på användarkonton och inte på företagets infrastruktur. Företaget uppgav också att det…
-
WordPress Steam-skadlig kod-kampanjen har infekterat nästan 2 000 webbplatser genom att utnyttja Steam Community-profiler för att dölja skadliga payloads. Forskare upptäckte att angriparna använde osynliga tecken i offentliga Steam-profiler för att leverera kommandon till komprometterade WordPress-sajter. Kampanjen sticker ut eftersom den undviker traditionell command-and-control-infrastruktur. I stället för att använda misstänkta domäner eller dedikerade servrar hämtar…
-
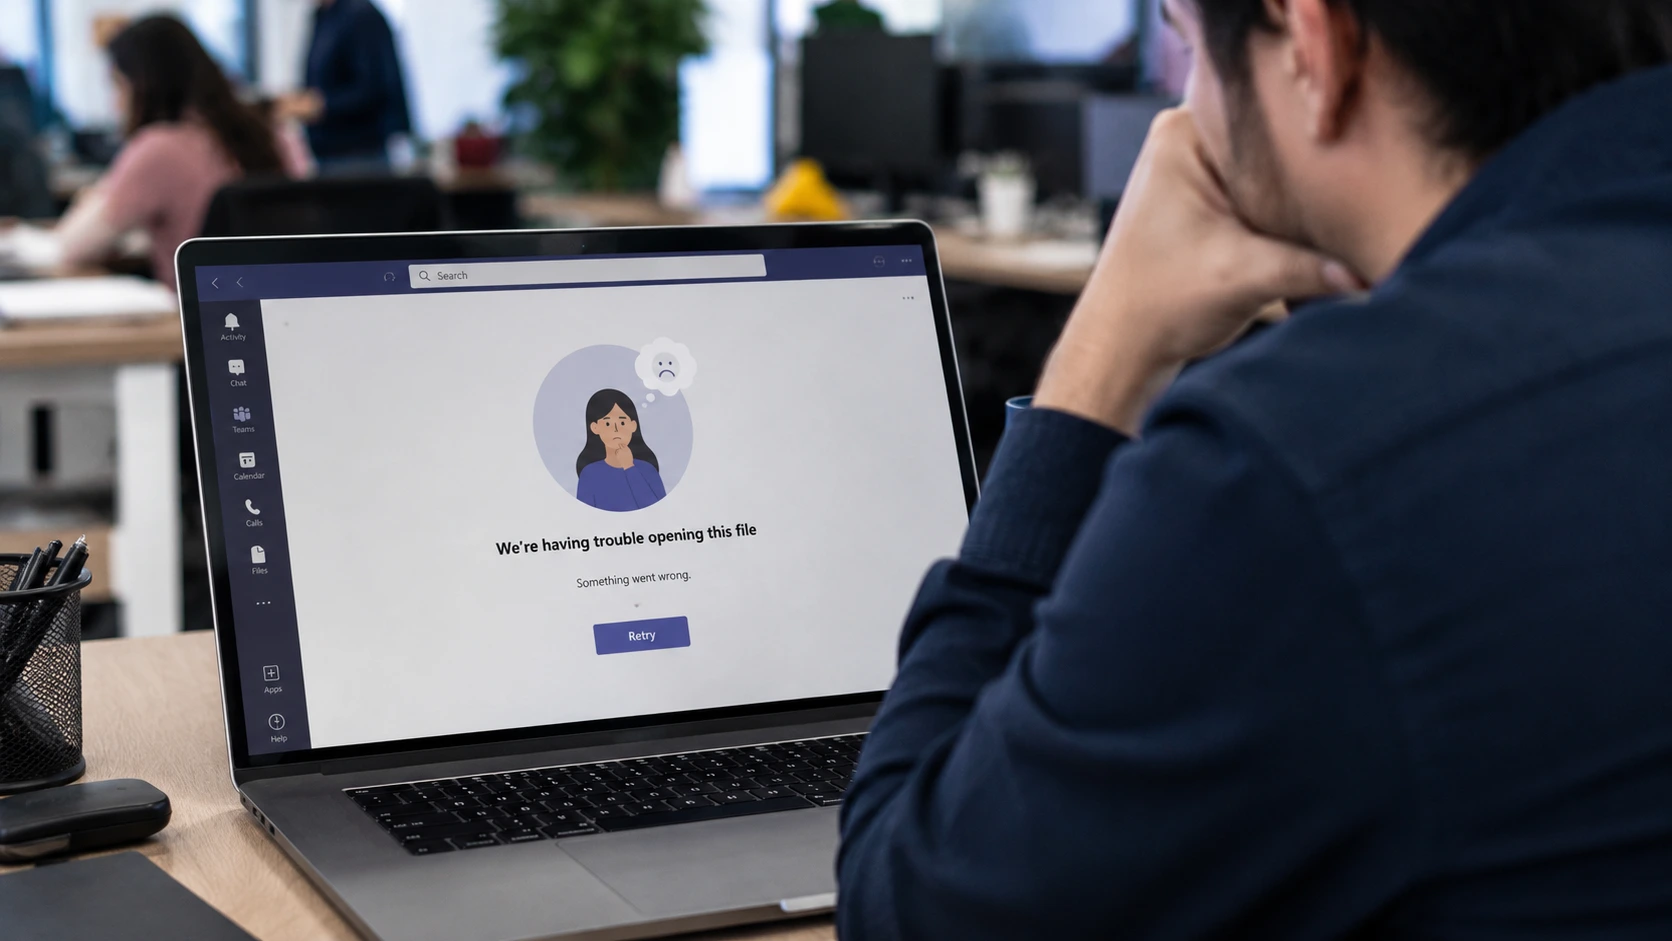
Problem med filåtkomst i Office störde vissa användare av Microsoft Teams och Office för webben efter att filer inte gick att öppna i flera molnbaserade produktivitetstjänster. Microsoft började undersöka incidenten efter att användare rapporterat fel vid försök att öppna dokument via Teams och webbaserade Office-appar. Företaget bekräftade senare att problemen hade upphört, även om tekniker…